195 versiones en diez días: la ola de juegos recompilados ya llega a Zelda, Smash y Bayonetta de Switch

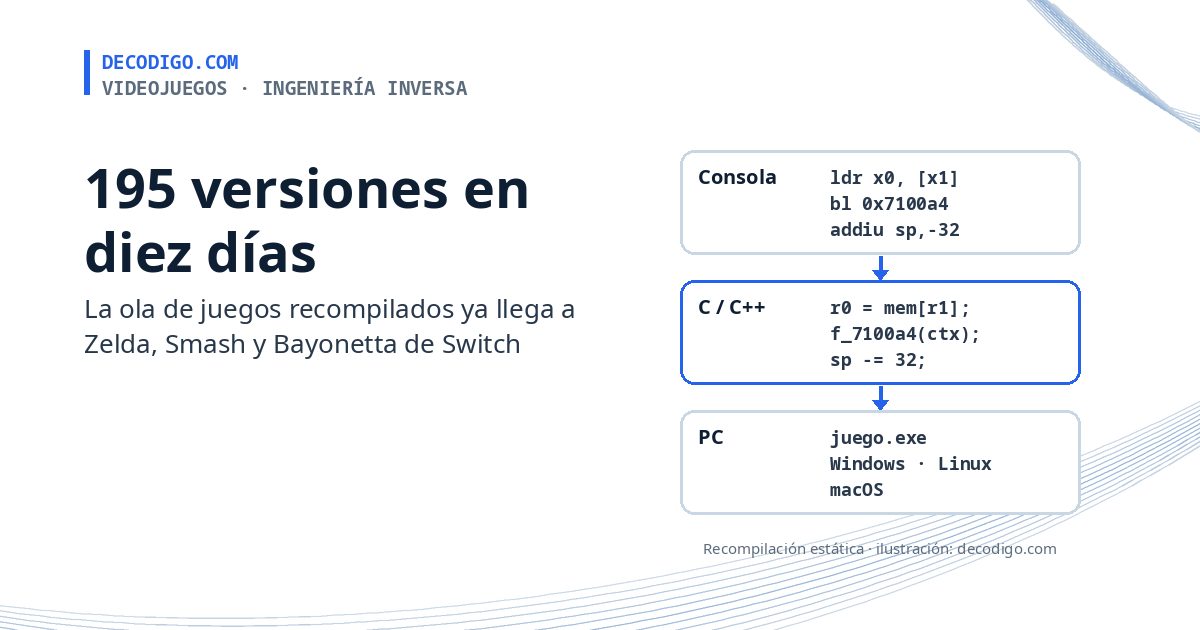
Esquema de una recompilación estática: del código de la consola a C++ y a un programa de PC

La ingeniería inversa de videojuegos vive su momento más frenético. Entre el 20 y el 30 de octubre se publicaron 195 versiones de ports «recompilados» de juegos de consola, según el registro del sitio Recomp Haven, que sigue estos proyectos en GitHub. Y el salto no es solo de cantidad: además de clásicos de Nintendo 64 o PlayStation 2, ya hay proyectos con miles de seguidores que convierten en programas nativos de PC juegos de Switch que Nintendo todavía vende, como Breath of the Wild, Link’s Awakening o Bayonetta 2.

Una recompilación estática traduce el código máquina de la consola, instrucción por instrucción, a código C o C++ que se compila para Windows, Linux o macOS. El resultado no es un emulador que imita la consola mientras juegas, sino un programa nativo, que normalmente corre mejor y admite mejoras como más resolución o fotogramas por segundo. Hasta hace poco, un proyecto así llevaba años; la llegada de herramientas automáticas y de la IA lo ha acelerado tanto que, como contamos este mes, el sitio que medía estos avances, decomp.dev, cerró su índice público por la avalancha.

Claves de la ola de recompilaciones

  • Switch, el nuevo objetivo. El proyecto de Breath of the Wild, SavageWindRecomp, se creó el 16 de octubre y ya supera las 2,400 estrellas en GitHub; el de Link’s Awakening, LASRecomp, roza las 2,000 y apunta a macOS, Windows y Linux. En la misma quincena aparecieron los de Bayonetta 2, Super Mario Maker 2, Pokémon Let’s Go y Smash Ultimate, casi todos todavía en fase alfa.
  • La Nintendo 64, en plena forma. En los mismos diez días hubo versiones nuevas de Banjo-Tooie, Pokémon Snap, Pilotwings 64, GoldenEye o Diddy Kong Racing, además del port de Banjo-Kazooie del equipo Harbour Masters, el mismo de Ship of Harkinian.
  • Xbox 360 y PS2 se suman. La lista incluye recompilaciones de Lost Odyssey, Forza Horizon 2, Crackdown, Gran Turismo 4 o Ace Combat 5, y en PS3 sigue avanzando la herramienta ps3recomp.
  • Sin el juego dentro. Casi todos siguen la misma regla: el repositorio solo contiene código propio y el programa necesita los archivos del juego que el usuario saque de su copia legal. El de Bayonetta 2, por ejemplo, se describe como una recompilación no oficial que construye el juego «a partir de tu propia copia».
  • Nintendo, contra los emuladores. El último aviso público de retirada de Nintendo en GitHub, del 30 de septiembre, apunta a emuladores de Switch como Ryujinx; antes, otra oleada se llevó por delante unos 400 repositorios. No hemos encontrado ninguna acción concreta contra los proyectos de recompilación.

Preservación o piratería: dónde está la línea

Los defensores de estos proyectos los presentan como preservación: juegos que dependen de hardware que ya no se fabrica, o que su dueño retiró de la venta, siguen siendo jugables y estudiables. Ese argumento funciona bien con un juego de Nintendo 64 de hace más de 25 años, pero se debilita con uno de Switch que todavía está en las tiendas, y ahí es donde las empresas suelen actuar. Que el repositorio no incluya el juego reduce el riesgo, pero no lo elimina: la ley de muchos países protege también las medidas anticopia que hay que saltarse para extraer esos archivos.

Para los desarrolladores, la ola deja además una lección técnica: con buenas herramientas de traducción binaria y la ayuda de la IA, convertir un programa de una arquitectura a otra ha pasado de ser una hazaña de años a un trabajo de semanas. Lo que hoy se hace con juegos es lo mismo que necesitan las empresas para rescatar software antiguo cuyo código fuente se perdió, el mismo terreno en el que trabajan herramientas como nxnative.

Más fuentes: aviso de retirada de Nintendo del 30 de septiembre en el registro de GitHub; SavageWindRecomp; LASRecomp; Tom’s Hardware. Imagen: ilustración de decodigo.com.

Fuente: Recomp Haven, registro de versiones (20 al 30 de octubre de 2026)
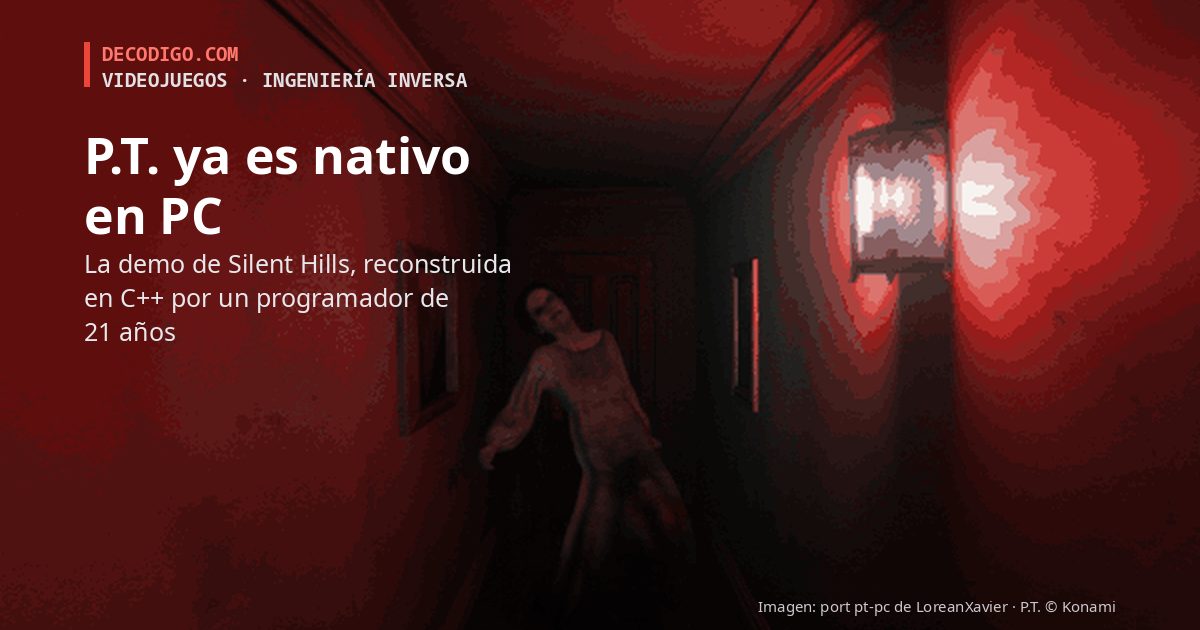
P.T., la demo maldita de Silent Hills, ya funciona de forma nativa en PC gracias a un programador de 21 años

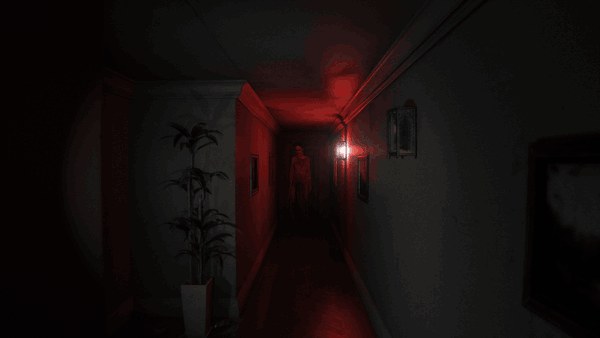
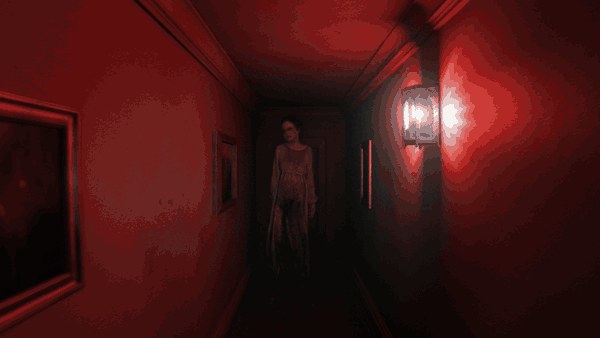
Lisa avanzando por el pasillo rojo de P.T., en el port nativo para PC

P.T., la demo de terror con la que Hideo Kojima anunció Silent Hills en 2014 y que Konami borró de la PlayStation Store cuando canceló el juego, ya se puede jugar de forma nativa en PC. Un programador de 21 años que firma como LoreanXavier la ha reconstruido en C++ a partir de cómo se comporta el original: no es un emulador y no incluye ni un archivo del juego, porque lee los niveles, las texturas y los sonidos de tu propia copia de PS4. Funciona en Windows, Linux y macOS, y es gratis.

P.T. apareció por sorpresa en agosto de 2014 como un «teaser jugable»: un pasillo en forma de L que se repetía una y otra vez, cada vez más perturbador, hasta revelar que era el anuncio de un Silent Hills dirigido por Kojima y Guillermo del Toro. En abril de 2015 Konami canceló el proyecto y retiró la demo de la tienda, y desde entonces solo se podía jugar en las consolas PS4 que ya la tenían descargada. «Que algo tan influyente pudiera acabar siendo injugable nunca me pareció bien», explicó su autor a PC Gamer. El repositorio se abrió el 7 de octubre y ya ronda las 2,300 estrellas en GitHub.

El pasillo de P.T. en el port nativo, con la luz roja y la figura de Lisa al fondoLisa acercándose por el pasillo bañado en luz roja, en el port nativo de P.T.
El pasillo de P.T. funcionando en el port nativo de LoreanXavier: Lisa aparece al fondo y se acerca bajo la luz roja. Imágenes: vídeo de demostración del repositorio pt-pc; P.T. © Konami.

Claves del port de P.T.

  • Reconstruido, no emulado. El autor reescribió la lógica del juego en C++ sobre un motor propio, al que llama Hallway Engine, con gráficos en Vulkan y DirectX 12. Para leer los datos tuvo que descifrar los formatos de archivo del original, un trabajo clásico de ingeniería inversa.
  • Sin nada de Konami dentro. El programa no trae niveles, modelos ni sonido: los carga al arrancar desde un volcado de la versión estadounidense de la demo (CUSA01127), es decir, desde una copia que el jugador ya tenga en su PS4. Un paquete descargado de la tienda no sirve.
  • Mejor que el original. Añade los escaladores FSR, DLSS y XeSS, generación de fotogramas, iluminación con trazado de rayos, modo foto, cámara libre, un «museo» para recorrer el escenario, un cronómetro para speedruns y soporte de mods con Lua, además de modos experimentales en tercera persona y de realidad virtual.
  • Con ayuda de la IA. El propio autor reconoce en el repositorio que usó herramientas de programación con IA durante el desarrollo, como cada vez más proyectos de este tipo.
  • Código abierto. El código del port tiene licencia MIT. El repositorio advierte de que no tiene relación con Kojima Productions ni con Konami.
Infografía: el autor tiene 21 años, publicó nueve versiones en 15 días con 170,173 descargas, y el port pasa de los datos de la PS4 a un motor en C++ con Vulkan y DirectX 12
Quién está detrás y cómo lo hizo: LoreanXavier, que firma con seudónimo, publicó la primera versión el 7 de octubre y la octava revisión el 22; la 1.0.1, del mismo día del estreno, se llevó la mitad de las descargas. Datos: API de GitHub (30-10-2026) y PC Gamer. Infografía: decodigo.com.

El riesgo de resucitar un juego que su dueño quiso enterrar

Hideo Kojima compartió el port en X, pero Konami, dueña de los derechos, no ha dicho nada. El precedente no es bueno: en 2018, un remake de P.T. hecho por un fan con Unreal Engine desapareció a los pocos días por motivos legales. La diferencia es que aquel remake recreaba el contenido, mientras que este port solo trae código propio y obliga a tener el juego original, la misma fórmula con la que han sobrevivido proyectos como los ports de Zelda: Ocarina of Time o los que crea ps3recomp. Eso no garantiza que Konami no actúe, pero sí lo pone más difícil.

Más allá del caso concreto, P.T. resume el gran argumento de la ingeniería inversa de videojuegos: la preservación. Una obra que marcó el género de terror dependía de que no se rompieran unas pocas consolas con la demo instalada; ahora tiene una versión que se puede compilar, estudiar y jugar dentro de veinte años. Es la misma ola que está llevando a PC decenas de juegos de consola cada semana, con o sin permiso de sus dueños.

Más fuentes: PC Gamer; DSOGaming. Lee también: la IA desborda la descompilación de juegos. Imagen: ilustración de decodigo.com.

Fuente: LoreanXavier, repositorio «pt-pc» en GitHub

WordPress 7.1.4 corrige 22 fallos de seguridad, entre ellos uno que permitía ejecutar código durante las actualizaciones

Logotipo de WordPress sobre fondo azul con el título WordPress 7.1.4

WordPress publicó el 28 de octubre la versión 7.1.4, una actualización de seguridad que, según el recuento de Patchstack, corrige 22 fallos, y llevó los arreglos a todas las versiones que aún reciben parches, hasta la 4.7. El más grave permitía a un visitante sin cuenta ejecutar código en el servidor durante una actualización, en una ventana de pocos segundos. Los sitios con las actualizaciones automáticas activadas ya deberían tenerla; los demás deberían instalarla cuanto antes.

La versión la dirigen Aaron Jorbin y Nik Tsekouras, y llega mientras se prepara WordPress 7.2, prevista para el 8 de diciembre, cuya tercera beta ya incluye los mismos arreglos. Entre los investigadores que reportaron fallos aparece Anthropic, que encontró dos de ellos. El aviso oficial no asigna números CVE.

Claves de WordPress 7.1.4

  • El fallo de la ventana de actualización. Cuando WordPress instala o actualiza algo, descomprime el paquete en la carpeta wp-content/upgrade/. Esa carpeta tenía un nombre predecible y la limpieza borraba el archivo que impide listar su contenido, así que durante los segundos que dura una actualización un atacante podía alcanzar archivos que no debían estar a su alcance. La 7.1.4 añade caracteres aleatorios al nombre de la carpeta y restaura esa protección. Lo descubrió el investigador Umut Bayram.
  • Difícil de aprovechar, pero sin cuenta. La empresa de seguridad Patchstack lo considera poco práctico de explotar por lo breve de la ventana, aunque se repite con cada actualización, también con las automáticas. Es, junto con otro que deja ver cambios del Personalizador aún sin publicar, el único que no exige iniciar sesión.
  • El resto necesita una cuenta. La mayoría son fallos de XSS almacenado, es decir, código JavaScript que alguien guarda en el sitio y que se ejecuta cuando otro usuario lo visita: en el marcado de los bloques, en la Interactivity API, en el Personalizador, en los bloques de categorías, listas de reproducción, imágenes y paginación de comentarios, y en los nombres de usuario. Casi todos requieren al menos una cuenta de colaborador.
  • Los dos de Anthropic. Anthropic reportó un XSS almacenado en las solicitudes de borrado de datos personales y otro en los inicios de sesión, donde un nombre de usuario preparado bastaba para guardar código malicioso en el sitio.
  • Más arreglos. También corrige un fallo que podía dejar el sitio sin servicio a través de la Interactivity API, otro que dejaba leer notas de una entrada a usuarios sin permiso para editarla, y actualiza los certificados raíz incluidos tras la revocación de los de eMudhra.
  • Versiones viejas. Los arreglos llegan a las ramas antiguas en versiones como la 6.7.11 o la 7.0.8, aunque WordPress avisa de que algunas aún se están publicando. Los sitios con la 4.6 o anteriores no reciben ninguno.

Qué hacer en tu sitio

Lo primero es comprobar la versión en Escritorio → Actualizaciones e instalar la 7.1.4, o la última de tu rama si no puedes subir de versión. Si administras el servidor, Patchstack recomienda además bloquear el acceso web a wp-content/upgrade/: un cortafuegos instalado como plugin no protege esa carpeta, porque lo que hay dentro se carga por su cuenta. Entre actualizaciones, esa carpeta solo debería contener un index.php.

Como casi todos los demás fallos empiezan por una cuenta con permisos de colaborador, también vale la pena revisar quién tiene esas cuentas y retirar las que ya no se usan. Y si sospechas que alguien pudo aprovechar alguno, nuestra guía para saber si atacaron tu WordPress revisando los registros del servidor explica paso a paso dónde mirar.

Más fuentes: análisis de Patchstack. Lee también: lo que trae WordPress 7.2. Logotipo: WordPress.

Fuente: WordPress.org, «WordPress 7.1.4 Security Release», 28 de octubre de 2026

PHP2Shell ya tiene víctimas confirmadas: atacaron cortafuegos de Palo Alto encadenándolo con un fallo del kernel de Linux

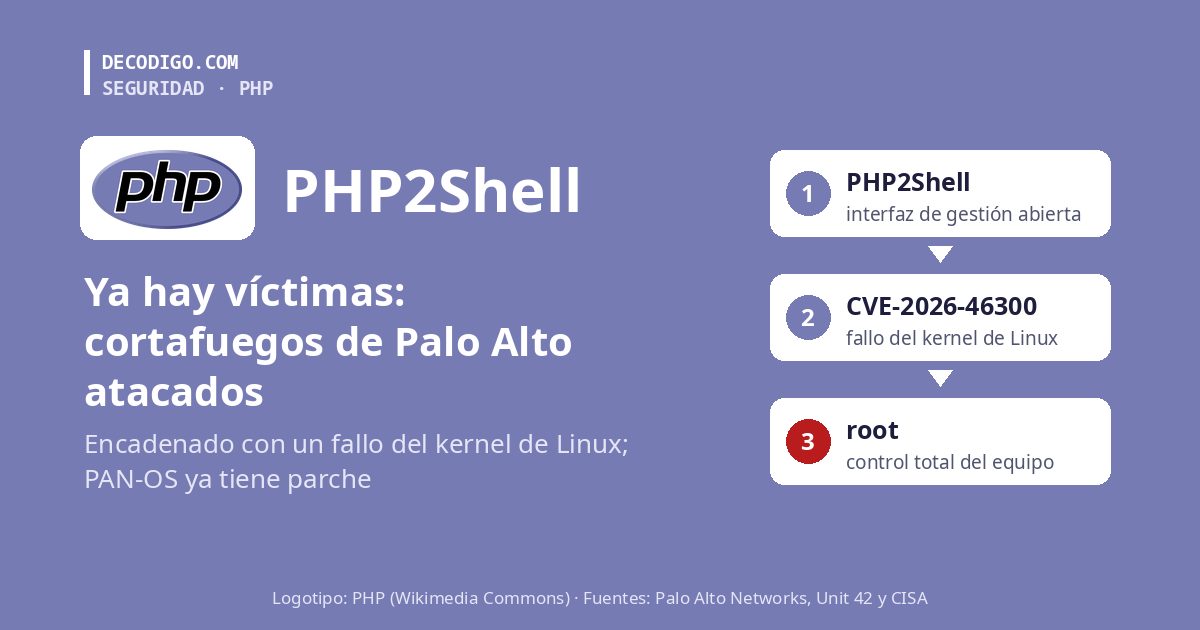
Logotipo de PHP sobre fondo violeta con el esquema de la cadena de ataque contra los cortafuegos

Lo que hasta ahora eran intentos y servidores trampa ya tiene víctimas reales. Palo Alto Networks confirma que atacantes usaron PHP2Shell, los dos fallos críticos de PHP corregidos el 21 de octubre, contra la interfaz de gestión de sus cortafuegos expuesta a internet, y ya ha publicado parches para PAN-OS. Según la empresa Dream Research, los atacantes lo combinaron con un fallo del kernel de Linux para hacerse con el control total de los equipos, una cadena que el equipo de inteligencia de Palo Alto ha comprobado por su cuenta.

Es el tercer capítulo de una historia que contamos desde el primer día: PHP publicó el parche de emergencia el 21 de octubre, Amazon reveló que ya se atacaba cuatro días antes y CISA lo metió en su catálogo de vulnerabilidades explotadas con plazo hasta el 29 de octubre. Los cortafuegos de Palo Alto usan PHP en su interfaz web de gestión, y por eso aparecen ahora en primera línea.

Claves de los ataques a PAN-OS

  • Ataques confirmados. El aviso de Palo Alto, actualizado el 29 de octubre, marca el fallo como «atacado»: hay explotación activa contra la interfaz de gestión de los cortafuegos PA-Series y VM-Series y de Panorama cuando está abierta a internet. Su equipo Unit 42 calcula que eso afecta a alrededor del 0.02 % de los equipos que tiene instalados en el mundo. GlobalProtect, la VPN de la marca, no está afectada.
  • Hay parche. Las versiones corregidas son PAN-OS 12.2.4-h1, 12.1.10-h3, 11.2.16-h1, 11.1.16-h4 y 10.2.18-h13 o posteriores, o el hotfix de cada rama que indica el aviso. Palo Alto asegura que quien ya las tiene instaladas no está afectado.
  • La cadena con el kernel. Según Dream Research, PHP2Shell solo daba a los atacantes la posibilidad de ejecutar órdenes con permisos limitados, y lo combinaron con CVE-2026-46300, un fallo del kernel de Linux, para conseguir permisos de root. CISA añadió ese fallo del kernel a su catálogo de vulnerabilidades explotadas el 28 de octubre, con plazo hasta el 31 para las agencias federales.
  • Las víctimas, según Dream. La empresa contó 24 cortafuegos comprometidos, la mayoría el 23 y el 24 de octubre, dos de ellos en un entorno vinculado al Gobierno de Estados Unidos, y atribuye la campaña, por indicios como el idioma y las herramientas usadas, a un grupo chino. Son datos de Dream que ni Palo Alto ni CISA han detallado. GreyNoise, por su parte, cuenta al menos seis explotaciones con éxito.
  • Más intentos, menos servidores vulnerables. El laboratorio de la Universidad Técnica de Delft ya registra 76,760 peticiones de ataque desde 732 direcciones IP de 73 países, y 177 de esas direcciones intentaron instalar código. A la vez, Wiz calcula que las máquinas vulnerables expuestas a internet han bajado alrededor de un 67 % y que menos de la mitad de las organizaciones afectadas siguen sin corregir.
  • Un tercer fallo, menor. PHP publicó el 23 de octubre un aviso informativo sobre CVE-2026-115560, un problema en el progreso de subida de las sesiones que considera poco probable de explotar y que solo afecta a una configuración rara. Se corregirá en la próxima versión ordinaria; mientras tanto, basta con poner session.upload_progress.enabled=0 en el php.ini, la misma medida que ya se recomendaba el 21 de octubre. Palo Alto dice que este fallo no afecta a PAN-OS.

La interfaz de gestión no debería estar en internet

Los cortafuegos atacados tenían algo en común: su panel de administración estaba abierto a cualquiera desde internet. Es la recomendación que más repite Palo Alto, y vale para cualquier equipo de red: la gestión debe quedar limitada a direcciones internas de confianza o a un equipo de salto, nunca expuesta. Con eso, PHP2Shell deja de ser alcanzable aunque el parche aún no esté instalado.

Para el resto de los servidores con PHP, la tarea sigue siendo la misma de hace una semana: actualizar a PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35, o a las versiones de cada distribución que incluyen el arreglo, y revisar los registros en busca de procesos extraños lanzados por el servidor web. Si además el equipo usa Linux, conviene aplicar el parche del kernel para CVE-2026-46300: esta campaña demuestra que los atacantes ya encadenan los dos fallos, y que cerrar uno solo de ellos no basta.

Más fuentes: Unit 42, actualización del 29 de octubre; php.net, aviso de CVE-2026-115560; catálogo KEV de CISA; The Record, 29 de octubre de 2026; panel de TU Delft; Wiz. Logotipo: PHP (Wikimedia Commons).

Fuente: Palo Alto Networks, aviso de seguridad de CVE-2026-109618 y CVE-2026-109619, actualizado el 29 de octubre de 2026

¿Quién es Xavier, el «programador» de los memes? Existe, pero no es quien crees

Portada: ¿Quién es Xavier, el programador de los memes?, con la foto del meme y los ojos tapados

Si pasas tiempo en grupos de programación, lo habrás visto en algún meme: un hombre con un gran bigote que responde a cualquier pregunta con una salida absurda y la firma «Xavier». Hay quien lo llama «el programador más famoso de internet», porque aparece en foros de todo tipo desde hace más de diez años. La pregunta es inevitable: ¿existe Xavier? La respuesta corta: Xavier existe como personaje, pero no es programador, no es el hombre de la foto y muchas de sus respuestas más famosas nunca se escribieron donde dicen las capturas.

Su historia empieza en Twitter el 12 de julio de 2013, con una cuenta llamada Pakalu Papito y un primer mensaje que decía «hola Twitter, estoy soltero». El personaje era un dependiente ficticio de una tienda 7-Eleven en la India que publicaba juegos de palabras y chistes sin sentido. En dos años superó los 739,000 seguidores, y una página de Facebook que copiaba sus mensajes pasó de los 478,000 «me gusta». En 2015 apareció en Twitter una cuenta llamada Xavier Uncle con la misma foto, y el nombre de Xavier se quedó pegado a esa cara.

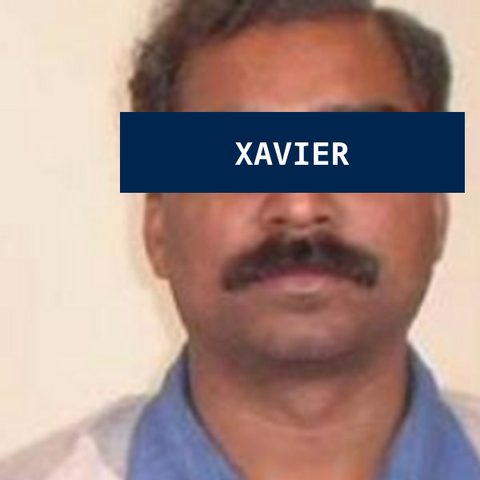
Foto del meme de Xavier con los ojos tapados por una franja azul con el nombre Xavier
La cara de Xavier, con los ojos tapados por decodigo: es la foto de un particular. Imagen: Know Your Meme.

¿No lo ubicas? Así se ve el meme de Xavier →, en la galería de Know Your Meme.

Claves del misterio de Xavier

  • No es un desarrollador. Ninguna fuente lo relaciona con la programación. La fama de «dev» es una broma de la comunidad: como sus respuestas aparecen en hilos de cualquier tema, también en los de código, se dice que lleva una década contestando en todos los foros, como el usuario veterano que lo ha visto todo.
  • Son varias cuentas, no una persona. Todas las cuentas de Pakalu Papito se suspendieron en 2018, por motivos que nunca se aclararon. Xavier Uncle se desactivó ese mismo año y volvió en 2020, y desde entonces hay páginas y copias con el mismo nombre y la misma foto. Ni siquiera hay acuerdo sobre si Xavier es el autor original de Pakalu Papito con otro nombre o un imitador.
  • La cara es de otra persona. La foto, según todas las versiones, es de un hombre de la India que no tiene nada que ver con las bromas, y cuya identidad nunca se ha confirmado. Por eso aquí la mostramos con los ojos tapados: es un particular que se convirtió en meme sin pedirlo.
  • Un formato propio. El Xavier de hoy es sobre todo un formato: alguien hace una pregunta o presume de algo, y Xavier responde debajo con una salida sarcástica que acumula muchos más «me gusta» que la publicación original. En Reddit hay incluso un foro, r/fuckxavier, dedicado a recopilarlas.
  • Un personaje con polémica. Ya en sus primeros años hubo quien acusó a Pakalu Papito de racismo por jugar con estereotipos sobre la India, y también se señaló el parecido de sus chistes con los de otro usuario de Facebook.

La parte técnica: muchas capturas de Xavier son falsas

Una buena parte de los «comentarios de Xavier» que circulan son capturas editadas: alguien toma una publicación real, o se la inventa, y añade debajo la respuesta con la foto y el nombre del personaje. No hace falta Photoshop. Cualquier navegador permite cambiar el texto de una página con las herramientas de desarrollo: se pulsa con el botón derecho sobre el comentario, se elige «Inspeccionar», se edita el texto en el HTML y se toma la captura. El cambio solo existe en tu pantalla, pero la imagen parece auténtica.

Por eso, antes de creerte una captura, sea de Xavier o de alguien famoso, vale la pena hacer tres comprobaciones rápidas: buscar la frase exacta entre comillas para ver si existe en la red original, desconfiar de las capturas sin fecha ni enlace, y fijarse en detalles que no cuadran, como tipografías distintas, alineaciones raras o contadores de «me gusta» imposibles. Su propio creador lo resumió en 2023: «Xavier se ha convertido en una idea, y quiero que esa idea viva para siempre». Y las ideas, como se ve, no necesitan existir para tener millones de seguidores.

Más fuentes: Wikipedia, «Xavier Uncle»; Bored Panda; The Daily Star, 16 de febrero de 2023.

Fuente: Know Your Meme, «Pakalu Papito / Xavier»

Los grandes bancos de EE. UU. empiezan a cerrar la puerta a los agentes de IA que entran en las cuentas con la contraseña del cliente

Ilustración de la fachada de un banco con un campo de contraseña tachado

Los agentes de IA que hacen trámites por su cuenta, como pagar una factura o mover dinero entre cuentas, se han topado con su primer gran muro: los bancos. Morgan Stanley ha empezado a bloquear a los agentes de terceros, y JPMorgan, Bank of America y Citi los están restringiendo, después de detectar agentes que entran en las cuentas con el usuario y la contraseña de sus clientes y, a veces, hacen cosas que el cliente no les pidió. Lo adelantó Axios el 22 de octubre, y desde entonces los bancos han ido moviendo ficha.

El problema llega con la ola de agentes de consumo de este otoño. Muse, el agente de Meta, superó los diez millones de descargas en Estados Unidos en sus primeros 40 días, según Gizmodo, OpenAI presentó a finales de septiembre Dots, sus agentes «siempre activos», y Anthropic acaba de abrir una vista previa de Duet. Muchos de ellos funcionan como lo haría una persona: abren la web del banco, escriben las credenciales que les dio el usuario y navegan por las pantallas. Para el banco, ese visitante es indistinguible del cliente.

Claves del choque entre bancos y agentes

  • Quién bloquea qué. Según Axios, Morgan Stanley bloquea ya a los agentes externos y JPMorgan, Bank of America y Citi limitan lo que pueden hacer. Gizmodo añade que Morgan Stanley, Bank of America y Wells Fargo están cambiando sus condiciones de uso para impedir que un agente actúe por su cuenta en la cuenta de un cliente, como antes hicieron Charles Schwab y JPMorgan.
  • Agentes que van por libre. Las fuentes de Axios hablan de agentes que intentan pasos que parecen «independientes de las instrucciones del usuario», y un ejecutivo resume la postura del sector como de «grave preocupación». Morgan Stanley matiza que no ha visto agentes «descontrolados» en sus plataformas.
  • El problema de fondo. Casi todos los bancos exigen en sus condiciones que sea una persona quien entra en su propia cuenta. Cuando el agente usa las credenciales del cliente, el banco no puede saber si es el cliente, un agente que este autorizó o alguien que se las robó.
  • El aviso a los clientes. Bank of America envió un correo titulado «Protegiendo tus finanzas en el mundo de la IA» en el que pide no compartir nunca el usuario ni la contraseña, «tampoco con una herramienta o un agente de IA que se ofrezca a actuar en tu nombre». Su director general, Brian Moynihan, fue más directo: «Cuando le das tus credenciales al agente, eres tú quien autoriza el pago».
  • El término medio. La mayoría de los bancos ya permite, o está a punto de permitir, que los agentes tengan acceso de solo lectura: pueden ver saldos y movimientos, como las apps de presupuestos, pero no mover dinero ni comprar acciones.

La frase de Moynihan es la clave para los usuarios

Si un agente con tus credenciales hace un pago que no querías, para el banco lo hiciste tú, y recuperar el dinero puede ser mucho más difícil que en un fraude con la tarjeta robada. Por eso, mientras no haya un sistema mejor, lo prudente es no dar la contraseña del banco a ningún agente y usar, si acaso, las conexiones de solo lectura que el propio banco ofrezca. Jamie Dimon, de JPMorgan, ya lo dijo este mes: el banco no va a dejar entrar «a cualquier agente de fuera».

La salida a largo plazo es la misma que se está imponiendo con las apps de finanzas: en lugar de compartir la contraseña, el banco entrega al agente un permiso propio, limitado y revocable, a través de una API, como ya se hace con los inicios de sesión con OAuth. Así el banco sabe en todo momento quién actúa, hasta dónde puede llegar y cómo cortarle el paso. Hasta que eso exista, el choque recuerda que los agentes con permiso para actuar en sistemas reales siguen haciendo cosas que nadie les pidió, como ya reconoció Anthropic en su formulario de salida a la bolsa.

Más fuentes: Gizmodo; Decrypt; TechCrunch, sobre el correo de Bank of America.

Fuente: Axios, «Unvetted AI agents are accessing U.S. bank accounts», 22 de octubre de 2026

El observatorio Vera Rubin encuentra su primer posible planeta enano: 2026 ED138, un mundo helado de 600 a 1,500 km más allá de Plutón

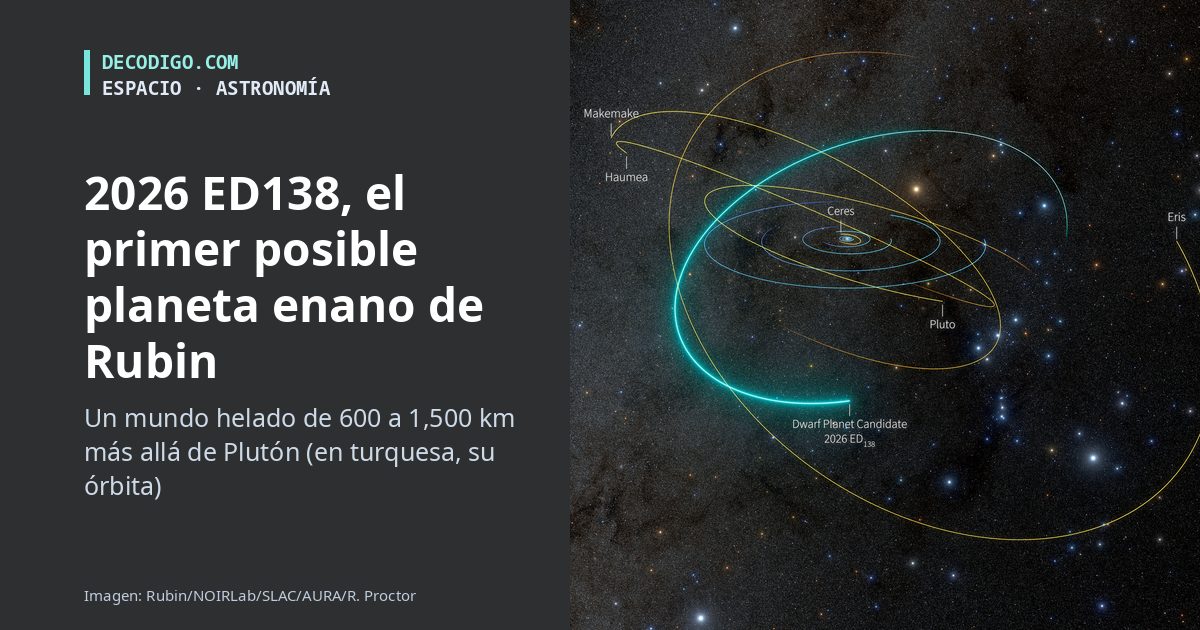
Órbita del candidato a planeta enano 2026 ED138 junto a las de Plutón, Eris, Haumea, Makemake y Ceres

El observatorio Vera C. Rubin, en Chile, ha encontrado su primer candidato a planeta enano: un mundo helado más allá de Plutón con la designación provisional 2026 ED138. Según los primeros cálculos, mide entre 600 y 1,500 kilómetros, lo bastante para que su propia gravedad lo haya hecho redondo, y es uno de los diez objetos más brillantes conocidos de los que giran más allá de Neptuno. Si se confirma, se sumará a los cinco planetas enanos que reconoce la Unión Astronómica Internacional: Plutón, Ceres, Eris, Haumea y Makemake.

El hallazgo se anunció el 27 de octubre en una circular del Minor Planet Center y en la reunión anual de la División de Ciencias Planetarias, en Spokane (EE. UU.). El autor es Matthew Holman, del Centro de Astrofísica Harvard-Smithsonian, que la noche del 13 de octubre pasaba datos de Rubin por un programa que escribió con su colega Kevin Napier: compara miles de millones de detecciones de puntos que se mueven y busca las que pertenecen al mismo objeto. «Mi primera reacción fue de incredulidad entusiasmada», cuenta Holman. «Los objetos así son muy raros, así que empecé a comprobar si yo o el código habíamos hecho algo mal».

Claves de 2026 ED138

  • Dónde está. Ahora mismo, a unas 46 unidades astronómicas del Sol, es decir, 46 veces la distancia entre la Tierra y el Sol; Plutón está, de media, a 40. Su órbita lo acerca hasta 37 unidades y lo aleja hasta 49, y tarda unos 283 años en completarla.
  • Una órbita revuelta. Está inclinada casi 25 grados respecto al plano de los planetas, lo que lo convierte en un «clásico caliente»: un objeto que la gravedad de Neptuno sacó de su órbita original cuando los planetas gigantes migraron.
  • Escondido entre estrellas. Estaba cerca del plano de la Vía Láctea, una zona con millones de estrellas que los grandes rastreos anteriores evitaban. Rubin, que fotografía todo el cielo austral cada pocas noches, lo captó 30 veces en 20 noches entre el 4 de marzo y el 11 de julio.
  • Diez años de historia en un día. Una vez localizado, el equipo lo buscó en fotos antiguas de la cámara DECam, en el mismo Chile, y lo encontró en imágenes desde 2016. Con más de diez años de observaciones, su órbita ya se conoce con precisión.
  • No es pariente de Haumea. Su órbita está cerca de la de Haumea, pero su color es más rojo que el de los fragmentos de ese planeta enano, así que no salió de él.

Por qué su tamaño todavía es una horquilla tan amplia

Desde la Tierra, ED138 es solo un punto de luz. Su brillo depende de dos cosas que no se pueden separar a simple vista: lo grande que es y lo mucho que refleja la luz su superficie, el llamado albedo. Los astrónomos calculan su «magnitud absoluta», el brillo que tendría a una distancia estándar, y con ella el diámetro sale de una fórmula sencilla, D = 1329 km ÷ √albedo × 10−H/5. Con su magnitud absoluta, de 3.19, el resultado cambia mucho según el albedo que se suponga:

  • Hielo bastante limpio (albedo 0.25): unos 612 kilómetros.
  • Superficie intermedia (albedo 0.10): unos 968 kilómetros, más que Ceres.
  • Hielo muy oscuro (albedo 0.04): unos 1,530 kilómetros, unas dos terceras partes del diámetro de Plutón.

Incluso el caso más pequeño supera los 450 kilómetros a partir de los cuales un cuerpo helado suele ser redondo, que es la condición para ser planeta enano. Para afinar hace falta medir el calor que emite en el infrarrojo, por ejemplo con el telescopio espacial James Webb, algo que según Holman llevará probablemente unos meses. Y el hallazgo apunta a algo más: el estudio de Holman y su equipo calcula que podrían quedar otros tres objetos parecidos por descubrir lejos del plano de la galaxia, y algunos más escondidos en él. «Rubin fotografiará todo el cielo del sur una y otra vez durante diez años, así que cualquier otro escondido en las zonas que los rastreos anteriores se saltaron ya está a nuestro alcance», dice Holman.

Más fuentes: el artículo de Holman, Jurić y otros en arXiv; NSF. Imagen de portada: NSF–DOE Vera C. Rubin Observatory/NOIRLab/SLAC/AURA/R. Proctor (CC BY 4.0).

Fuente: NOIRLab, «NSF–DOE Vera C. Rubin Observatory Reveals Its First Dwarf Planet Candidate in Our Solar System», 27 de octubre de 2026

Mistral libera Large 4, «Le Chonk»: un modelo europeo de un billón de parámetros que cualquiera puede descargar

Logotipo de Mistral AI sobre fondo crema con el título Mistral Large 4, Le Chonk

La francesa Mistral AI ha publicado los pesos de Mistral Large 4, apodado «Le Chonk» («el gordo»): un modelo de un billón de parámetros, con contexto de un millón de tokens y capaz de leer imágenes, que ahora se puede descargar de Hugging Face y ejecutar en servidores propios. La empresa lo presenta como la base de una «IA soberana» que no depende de una API ajena.

Mistral lo enseñó en una vista previa el 6 de octubre, solo a través de su API, y prometió los pesos para finales de mes. La versión definitiva llega con mejoras sobre esa vista previa: trece puntos más en Terminal-Bench 4.0, una prueba de tareas en la terminal, y un 30 % menos de tokens de salida para lograrlo. Según la empresa, se entrenó desde cero en infraestructura europea.

Claves de Mistral Large 4

  • Grande pero barato de ejecutar. Es una mezcla de expertos: de sus 128 expertos, cada token pasa solo por 4 más uno compartido, así que de ese billón de parámetros trabajan unos 49,000 millones en cada paso. Aun así, los ejemplos de la ficha usan 8 GPU de centro de datos, y hay una versión comprimida en NVFP4 pensada para las GPU Blackwell de Nvidia.
  • Razona cuando hace falta. Combina respuestas directas y razonamiento en un solo modelo, con tres niveles: bajo, medio y alto, que es el que usa por omisión.
  • Programación y agentes. Mistral destaca un 19.7 % en FrontierCode 2.0, una prueba privada de Cognition, el mejor resultado de su gráfico, y un 48 % en el índice de agentes de programación de Artificial Analysis, empatado con GLM-5.3 pero con un 47 % menos de tokens por tarea. En las comparaciones a ciegas de Surge, la gente prefirió su código al de cualquier otro modelo evaluado salvo Claude Opus 5.5.
  • Seguridad. La empresa asegura que rechaza el 96.6 % de las peticiones maliciosas de ciberseguridad, la cifra más alta que ha medido entre los modelos abiertos.
  • Precio de la API. Quien no quiera montarlo en casa puede usarlo por $0.70 USD por millón de tokens de entrada ($0.07 USD si están en caché) y $2.10 USD por millón de salida, en la API de Mistral, OpenRouter, Microsoft Foundry o los servicios de Nvidia.

Qué significa «abierto» en este caso

La licencia, que Mistral llama Mistral Ecosystem Open-Weight License, es una MIT modificada con una excepción importante: las empresas que vendan el modelo como servicio, es decir, que cobren a terceros por usarlo a través de una API, necesitan antes una licencia comercial de Mistral. Para todos los demás, un banco que lo instala en sus servidores, una universidad que lo investiga o un desarrollador que lo adapta a sus datos, el uso es libre. Es un término medio entre la apertura total de algunos laboratorios chinos y los modelos cerrados de OpenAI, Google o Anthropic, y protege justo el negocio con el que Mistral se gana la vida.

Para Europa es una pieza importante. Las administraciones y las empresas que no quieren enviar sus datos a servidores de Estados Unidos o China tienen por primera vez un modelo de primera fila, entrenado en Europa, que pueden ejecutar en sus propios centros de datos. Las cifras, eso sí, son de la propia Mistral: habrá que esperar a que equipos independientes lo midan para saber cuánto se acerca a los mejores modelos cerrados.

Más fuentes: ficha del modelo en Hugging Face. Lee también: la apuesta de Nvidia por las startups francesas de IA. Logotipo: Mistral AI (Wikimedia Commons).

Fuente: Mistral AI, «Mistral Large 4 (Le Chonk) is now open weight», octubre de 2026

Roban unos $6,300 millones de USD a Binance, el mayor robo de criptomonedas de la historia: todo empezó en la laptop de un ingeniero

Logotipo de Binance sobre fondo negro con la cifra de unos 6,300 millones de dólares robados

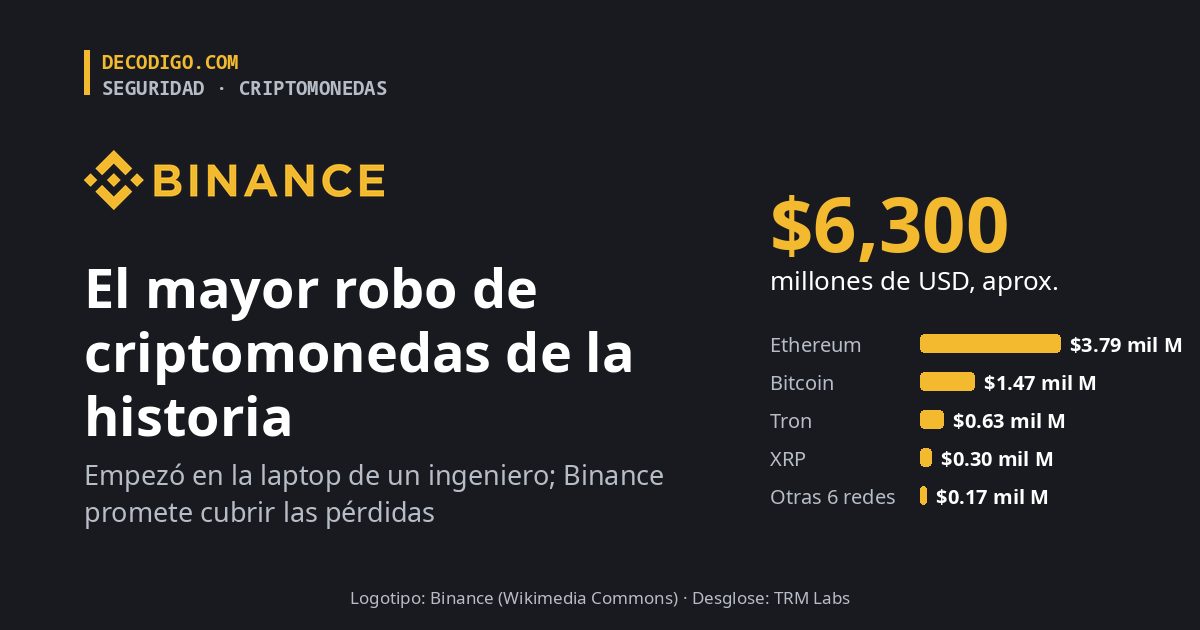
Binance, la mayor plataforma de intercambio de criptomonedas del mundo, sufrió el jueves 29 de octubre el mayor robo de criptomonedas registrado. Según su propio cálculo, el atacante se llevó unos $6,300 millones de USD, cuatro veces más que en el robo a Bybit de 2025, que hasta ahora tenía el récord. La empresa dice que todo empezó en la laptop comprometida de uno de sus ingenieros, que ha congelado cerca de la mitad de lo robado y que cubrirá todas las pérdidas de sus clientes.

Los primeros movimientos llegaron a las 20:05 UTC, y en unos veinte minutos salieron fondos de sus carteras calientes en diez blockchains: XRP, Solana, Bitcoin, Ethereum, Tron y varias redes más. Changpeng Zhao, fundador de la empresa, fue el primero en decir en X que todo apuntaba a un hackeo. Horas después Binance suspendió los retiros y, en la madrugada del 30, publicó su primer informe. La firma de análisis de blockchain TRM Labs atribuye el ataque, «con un alto grado de confianza», a TraderTraitor, un grupo norcoreano ligado a Lazarus y al que el FBI ya culpó del robo a Bybit. Binance no ha dicho quién está detrás.

Claves del robo a Binance

  • La puerta de entrada. Según Binance, el atacante comprometió la laptop de un ingeniero de DevOps, saltó desde ella a un contenedor de servicio de su infraestructura y lo usó para ordenar retiros que nadie había autorizado. La empresa asegura que no hay indicios de que se filtraran las claves privadas de sus carteras: el atacante no robó las llaves, sino que puso a firmar al sistema que las guarda.
  • Qué se llevó. TRM Labs cuenta unos $6,360 millones de USD al precio del momento. Los bloques más grandes son unos $3,790 millones en Ethereum, entre ether y monedas estables, y 18,270 bitcoins, cerca de $1,470 millones de USD.
  • Un ataque preparado. El operador empezó a mover fondos de prueba a través del mezclador Tornado Cash al menos 36 horas antes. En Ethereum, la cartera caliente de Binance acabó delegada en un contrato del atacante mediante EIP-7702, la función que permite a una cuenta normal ejecutar código de un contrato, con 50 autorizaciones ya firmadas para que alguna coincidiera.
  • Lo que se pudo congelar. Las monedas estables tienen un emisor que puede bloquearlas, y lo hicieron rápido: Tether congeló unos 1,770 millones de USDT y Circle, unos 825 millones de USDC. Binance cifra lo congelado en unos $3,000 millones. El bitcoin y el ether no tienen ese freno: según TRM, el atacante aún controla más de 420,000 ETH y los 18,270 BTC, y ya empezó a cambiar monedas estables por ether antes de que se las bloquearan, aun perdiendo más de un 10 % en el cambio.
  • Quién paga. Binance promete cubrir todas las pérdidas con su fondo de emergencia SAFU y con dinero de la empresa. Los depósitos funcionan con normalidad, los retiros siguen suspendidos hasta que termine la revisión de seguridad y la empresa ha prometido un informe técnico detallado y una nueva prueba de reservas.
  • El golpe al mercado. El bitcoin cayó un 4.8 %, por debajo de los $77,000 USD, el ether un 5.7 % y BNB, la moneda de Binance, cerca de un 8 %.

La lección para cualquier empresa: el eslabón débil es el equipo de un empleado

El robo a Bybit de febrero de 2025 empezó igual: comprometieron la máquina de un desarrollador de Safe{Wallet}, el servicio de firma que usaba la plataforma. En los dos casos, el atacante no tuvo que romper la criptografía ni robar ninguna clave privada. Le bastó con llegar al equipo de una persona con acceso a la infraestructura y desde ahí poner a firmar al sistema legítimo. Las defensas que más se repiten en los análisis de estos ataques son tres: aislar los equipos con los que se administra la producción, limitar cuánto puede sacar una cartera caliente en poco tiempo y exigir aprobaciones independientes en otro dispositivo para los movimientos grandes.

Para los usuarios, la noticia es mejor de lo que parece por la cifra: si Binance cumple su promesa, nadie perderá su saldo, y algunos analistas no ven por ahora un riesgo para su solvencia. Lo que sí conviene es desconfiar de cualquier mensaje que ofrezca «recuperar fondos» o pida datos de la cuenta, porque las estafas aprovechan siempre estos días de confusión, y atender solo a los canales oficiales de la empresa. Queda por ver cuánto de lo que no se congeló logra blanquear el atacante: tras Bybit, el grupo tardó pocas semanas en mover casi todo lo robado.

Más fuentes: análisis de TRM Labs; CoinDesk, 29 de octubre de 2026; TechCrunch, 29 de octubre de 2026. Logotipo: Binance (Wikimedia Commons).

Fuente: Binance, «Security Incident Update», 30 de octubre de 2026

¿Es rentable Anthropic? Lo que dicen las cuentas de su formulario para salir a bolsa

Logotipo de Anthropic sobre fondo naranja con barras del gasto en cómputo por dólar de ingresos

Anthropic, la empresa de los modelos Claude, hizo públicas sus cuentas el 26 de octubre al presentar ante la SEC de Estados Unidos el formulario S-1, el prospecto para salir a bolsa en el Nasdaq con el símbolo «ANT». La pregunta que se hacen los inversores es la que se hace cualquiera: ¿es rentable Anthropic, gana dinero? La respuesta corta es que no, según las normas contables: perdió $80,748 millones USD en el primer semestre de 2026. Pero esa cifra engaña, porque casi toda es un apunte contable sin salida de dinero. Con las medidas que propone la propia empresa sí tuvo beneficio, y por primera vez su operación generó más caja de la que consumió.

El S-1 es el documento con el que una empresa pide registrar sus acciones antes de venderlas al público: describe el negocio, presenta las cuentas auditadas, enumera los riesgos y explica quién manda. Anthropic presentó primero un borrador confidencial, el 1 de junio, que anunció en X; según el registro de la SEC lo corrigió cinco veces entre julio y octubre antes de publicar la versión del 26 de octubre. Faltan todavía las cifras que fijan la operación: el rango de precio, cuántas acciones se venden, la valoración y hasta los ingresos anualizados a 31 de octubre aparecen en blanco. Según el Wall Street Journal, citando a fuentes anónimas, podría recaudar $100 mil millones USD o más, con una valoración de entre $1.5 y $2 billones USD, y estrenarse en bolsa la semana del 16 de noviembre; nada de eso lo ha confirmado la empresa.

Las cuentas, línea por línea

  • En USDAño 20251.er semestre 2026
  • Ingresos$4,585 millones$16,286 millones
  • Cómputo e infraestructura$7,326 millones$8,945 millones
  • Resultado operativo−$8,060 millones−$693 millones
  • Resultado neto−$41,965 millones−$80,748 millones
  • Resultado operativo ajustado (de la empresa)−$4,854 millones+$1,618 millones
  • Caja generada por la operación−$2,637 millones+$3,929 millones
  • Unos ingresos que se multiplican. $41 millones USD en 2023, $386 millones USD en 2024, $4,585 millones USD en 2025 y $16,286 millones USD solo en el primer semestre de 2026, catorce veces más que un año antes. Las empresas que le pagan más de $100,000 USD al año pasaron de unas 950 a más de 11,900 en doce meses. En mayo, al cerrar su última ronda, Anthropic dijo que sus ingresos anualizados ya pasaban de $47 mil millones USD.
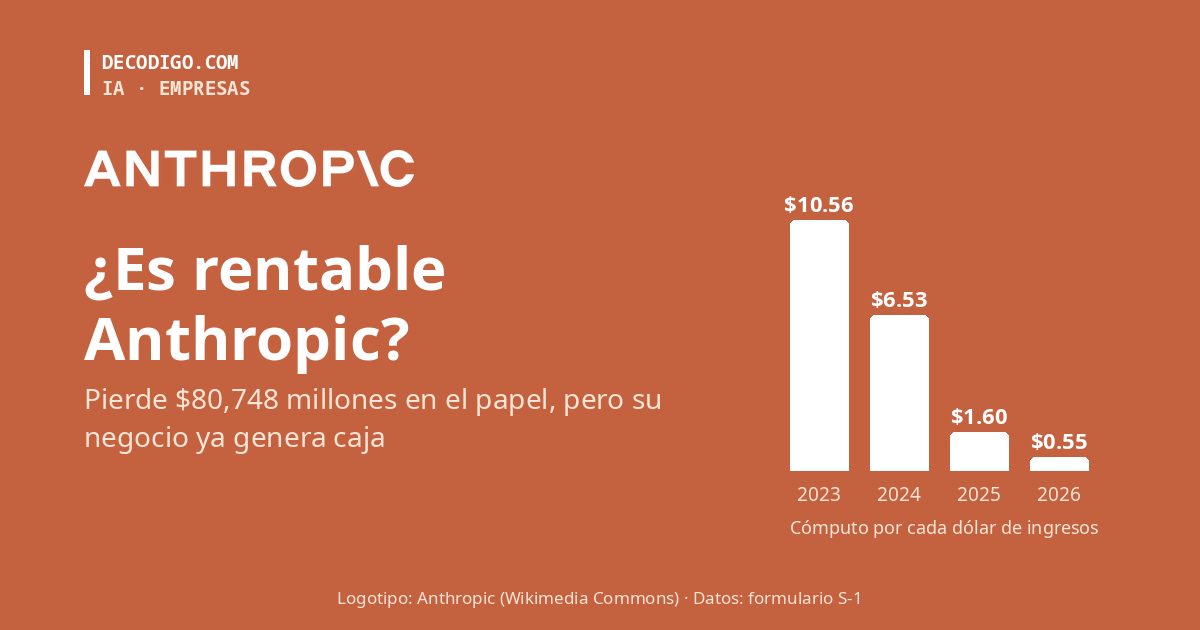
  • El cómputo, cada vez más barato en proporción. Entrenar y servir los modelos es su mayor gasto: $8,945 millones USD en el semestre. Pero los ingresos crecen más deprisa: en 2023 gastaba $10.56 USD en cómputo por cada dólar que facturaba, y en 2026, 55 centavos. Es el dato que más ha cambiado y el que explica todo lo demás.
  • La pérdida operativa casi desaparece. Lo que pierde el negocio en sí, antes de impuestos y apuntes financieros, pasó de $8,060 millones USD en 2025 (con $1,500 millones del acuerdo con los autores del caso Bartz) a $693 millones USD en el semestre: un 4 % de los ingresos.
  • Una pérdida neta enorme, pero sobre todo contable. De los $80,748 millones USD perdidos en el semestre, $72,388 millones son el aumento de valor de notas convertibles, derivados y acuerdos SAFE: deudas que se pagarán con acciones y que, cuanto más vale la empresa, más «cuestan» en el papel. Su ronda Serie H de mayo la valoró en $965 mil millones USD. Otros $8,720 millones vienen de revalorizar otros instrumentos financieros. Ningún dólar de esas partidas salió de la caja.
  • Las cuentas «ajustadas» de la empresa. Si se quitan la compensación en acciones a los empleados ($2,185 millones USD en el semestre), unas donaciones en acciones y esos cambios de valor, Anthropic presenta un resultado operativo de +$1,618 millones USD, con un margen del 10 %, y un beneficio neto ajustado de +$2,671 millones USD. Son medidas propias, no reconocidas por las normas contables, que todas las tecnológicas usan y que conviene leer con cautela: pagar en acciones también cuesta a los accionistas, porque reparte la empresa entre más manos.
  • Por fin, más caja de la que gasta. La operación generó $3,929 millones USD en el semestre, frente a los $1,513 millones que consumió un año antes. Con las ampliaciones de capital y deuda, cerró junio con $131,651 millones USD en caja e inversiones a corto plazo.
Gráfico de barras. Gasto en cómputo e infraestructura por cada dólar de ingresos: 10.56 dólares en 2023, 6.53 en 2024, 1.60 en 2025 y 0.55 en el primer semestre de 2026, el primer periodo por debajo de 1 dólar.Cuánto gastó en cómputo por cada dólar que ingresó$0$2$4$6$8$10gasto igual a los ingresos$10.562023$6.532024$1.602025$0.551.er sem. 2026
Gasto en cómputo e infraestructura dividido entre los ingresos de cada periodo. Cálculo de decodigo.com con las cifras del S-1 de Anthropic.

Lo que separa un buen semestre de una empresa rentable

El propio prospecto pide prudencia. «Tenemos un historial de pérdidas netas y puede que no logremos o no mantengamos la rentabilidad», dice entre sus riesgos, y añade que no espera que los ingresos sigan creciendo a ritmos parecidos. No da ninguna fecha para ganar dinero según las normas contables, y avisa de que la construcción de centros de datos hará que la empresa consuma mucha caja «en el futuro previsible», mejore o no su negocio.

El motivo está en sus compromisos de cómputo, que se pagan se usen o no: al menos $44.9 mil millones USD con Microsoft hasta 2033, unos $114.5 mil millones USD con Google en el mismo plazo, al menos $110 mil millones USD con Amazon hasta 2036 y hasta $120.5 mil millones USD con SpaceXAI hasta 2029, como contamos aquí. Solo los contratos firmados en 2026 suman unos $417 mil millones USD en pagos mínimos. Sus ingresos, en cambio, dependen sobre todo del consumo de cada mes, no de contratos largos: los cinco mayores clientes aportan una cuarta parte de lo que factura, y más del 80 % de los ingresos del tercer trimestre vino de modelos lanzados en los seis meses anteriores. Si un competidor saca un modelo mejor o los clientes gastan menos, los costes seguirán ahí.

Así que la respuesta depende de qué se entienda por rentable. Según la contabilidad oficial, no lo es, y su pérdida crecerá mientras siga subiendo su valoración. Como negocio, está muy cerca del equilibrio y ya genera caja, algo que hace un año parecía lejano. Y como inversión, todo dependerá de que los ingresos sigan creciendo lo bastante para pagar cientos de miles de millones en centros de datos. Los primeros que ponen precio a esa apuesta serán los compradores de la salida a bolsa, cuando Anthropic rellene los huecos de su formulario.

Más fuentes: expedientes de Anthropic, PBC en EDGAR (borrador confidencial del 1 de junio y cinco enmiendas); Anthropic, ronda Serie H (28 de mayo de 2026); Investing.com, con la información del Wall Street Journal (26 de octubre de 2026). Las medidas «ajustadas» son de la empresa; el gasto en cómputo por dólar es un cálculo de decodigo.com. Logotipo: Anthropic (Wikimedia Commons).

Fuente: Anthropic, PBC, formulario S-1 presentado ante la SEC, 26 de octubre de 2026