
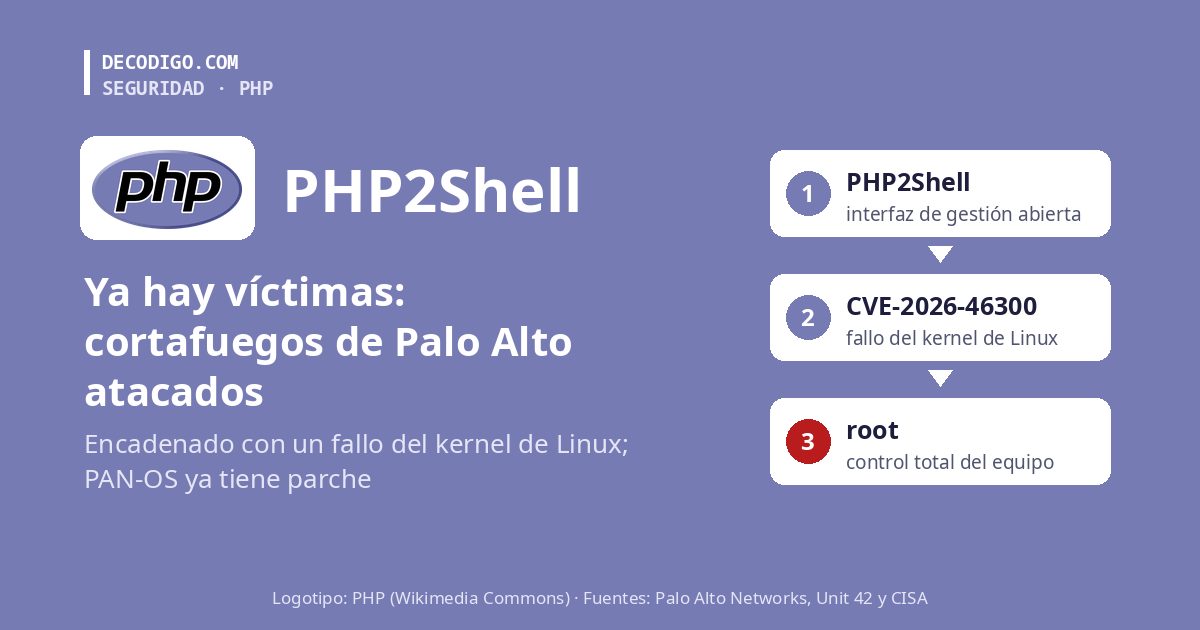
Lo que hasta ahora eran intentos y servidores trampa ya tiene víctimas reales. Palo Alto Networks confirma que atacantes usaron PHP2Shell, los dos fallos críticos de PHP corregidos el 21 de octubre, contra la interfaz de gestión de sus cortafuegos expuesta a internet, y ya ha publicado parches para PAN-OS. Según la empresa Dream Research, los atacantes lo combinaron con un fallo del kernel de Linux para hacerse con el control total de los equipos, una cadena que el equipo de inteligencia de Palo Alto ha comprobado por su cuenta.
Es el tercer capítulo de una historia que contamos desde el primer día: PHP publicó el parche de emergencia el 21 de octubre, Amazon reveló que ya se atacaba cuatro días antes y CISA lo metió en su catálogo de vulnerabilidades explotadas con plazo hasta el 29 de octubre. Los cortafuegos de Palo Alto usan PHP en su interfaz web de gestión, y por eso aparecen ahora en primera línea.
Claves de los ataques a PAN-OS
- Ataques confirmados. El aviso de Palo Alto, actualizado el 29 de octubre, marca el fallo como «atacado»: hay explotación activa contra la interfaz de gestión de los cortafuegos PA-Series y VM-Series y de Panorama cuando está abierta a internet. Su equipo Unit 42 calcula que eso afecta a alrededor del 0.02 % de los equipos que tiene instalados en el mundo. GlobalProtect, la VPN de la marca, no está afectada.
- Hay parche. Las versiones corregidas son PAN-OS 12.2.4-h1, 12.1.10-h3, 11.2.16-h1, 11.1.16-h4 y 10.2.18-h13 o posteriores, o el hotfix de cada rama que indica el aviso. Palo Alto asegura que quien ya las tiene instaladas no está afectado.
- La cadena con el kernel. Según Dream Research, PHP2Shell solo daba a los atacantes la posibilidad de ejecutar órdenes con permisos limitados, y lo combinaron con CVE-2026-46300, un fallo del kernel de Linux, para conseguir permisos de root. CISA añadió ese fallo del kernel a su catálogo de vulnerabilidades explotadas el 28 de octubre, con plazo hasta el 31 para las agencias federales.
- Las víctimas, según Dream. La empresa contó 24 cortafuegos comprometidos, la mayoría el 23 y el 24 de octubre, dos de ellos en un entorno vinculado al Gobierno de Estados Unidos, y atribuye la campaña, por indicios como el idioma y las herramientas usadas, a un grupo chino. Son datos de Dream que ni Palo Alto ni CISA han detallado. GreyNoise, por su parte, cuenta al menos seis explotaciones con éxito.
- Más intentos, menos servidores vulnerables. El laboratorio de la Universidad Técnica de Delft ya registra 76,760 peticiones de ataque desde 732 direcciones IP de 73 países, y 177 de esas direcciones intentaron instalar código. A la vez, Wiz calcula que las máquinas vulnerables expuestas a internet han bajado alrededor de un 67 % y que menos de la mitad de las organizaciones afectadas siguen sin corregir.
- Un tercer fallo, menor. PHP publicó el 23 de octubre un aviso informativo sobre CVE-2026-115560, un problema en el progreso de subida de las sesiones que considera poco probable de explotar y que solo afecta a una configuración rara. Se corregirá en la próxima versión ordinaria; mientras tanto, basta con poner
session.upload_progress.enabled=0en el php.ini, la misma medida que ya se recomendaba el 21 de octubre. Palo Alto dice que este fallo no afecta a PAN-OS.
La interfaz de gestión no debería estar en internet
Los cortafuegos atacados tenían algo en común: su panel de administración estaba abierto a cualquiera desde internet. Es la recomendación que más repite Palo Alto, y vale para cualquier equipo de red: la gestión debe quedar limitada a direcciones internas de confianza o a un equipo de salto, nunca expuesta. Con eso, PHP2Shell deja de ser alcanzable aunque el parche aún no esté instalado.
Para el resto de los servidores con PHP, la tarea sigue siendo la misma de hace una semana: actualizar a PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35, o a las versiones de cada distribución que incluyen el arreglo, y revisar los registros en busca de procesos extraños lanzados por el servidor web. Si además el equipo usa Linux, conviene aplicar el parche del kernel para CVE-2026-46300: esta campaña demuestra que los atacantes ya encadenan los dos fallos, y que cerrar uno solo de ellos no basta.
Más fuentes: Unit 42, actualización del 29 de octubre; php.net, aviso de CVE-2026-115560; catálogo KEV de CISA; The Record, 29 de octubre de 2026; panel de TU Delft; Wiz. Logotipo: PHP (Wikimedia Commons).