
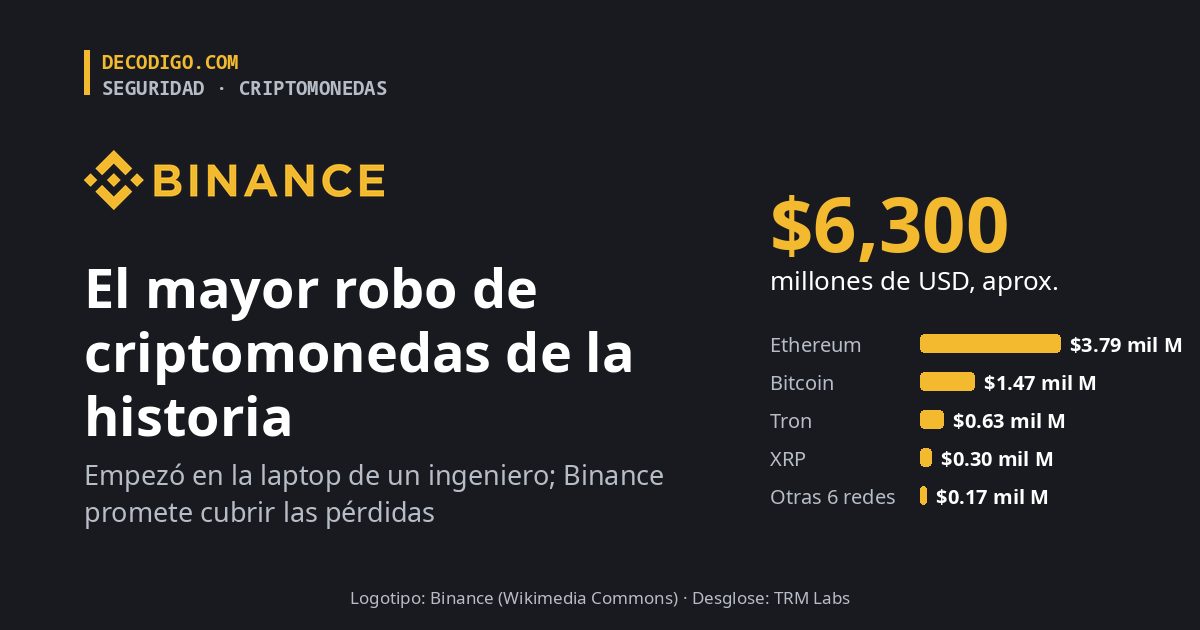
Binance, la mayor plataforma de intercambio de criptomonedas del mundo, sufrió el jueves 29 de octubre el mayor robo de criptomonedas registrado. Según su propio cálculo, el atacante se llevó unos $6,300 millones de USD, cuatro veces más que en el robo a Bybit de 2025, que hasta ahora tenía el récord. La empresa dice que todo empezó en la laptop comprometida de uno de sus ingenieros, que ha congelado cerca de la mitad de lo robado y que cubrirá todas las pérdidas de sus clientes.
Los primeros movimientos llegaron a las 20:05 UTC, y en unos veinte minutos salieron fondos de sus carteras calientes en diez blockchains: XRP, Solana, Bitcoin, Ethereum, Tron y varias redes más. Changpeng Zhao, fundador de la empresa, fue el primero en decir en X que todo apuntaba a un hackeo. Horas después Binance suspendió los retiros y, en la madrugada del 30, publicó su primer informe. La firma de análisis de blockchain TRM Labs atribuye el ataque, «con un alto grado de confianza», a TraderTraitor, un grupo norcoreano ligado a Lazarus y al que el FBI ya culpó del robo a Bybit. Binance no ha dicho quién está detrás.
Claves del robo a Binance
- La puerta de entrada. Según Binance, el atacante comprometió la laptop de un ingeniero de DevOps, saltó desde ella a un contenedor de servicio de su infraestructura y lo usó para ordenar retiros que nadie había autorizado. La empresa asegura que no hay indicios de que se filtraran las claves privadas de sus carteras: el atacante no robó las llaves, sino que puso a firmar al sistema que las guarda.
- Qué se llevó. TRM Labs cuenta unos $6,360 millones de USD al precio del momento. Los bloques más grandes son unos $3,790 millones en Ethereum, entre ether y monedas estables, y 18,270 bitcoins, cerca de $1,470 millones de USD.
- Un ataque preparado. El operador empezó a mover fondos de prueba a través del mezclador Tornado Cash al menos 36 horas antes. En Ethereum, la cartera caliente de Binance acabó delegada en un contrato del atacante mediante EIP-7702, la función que permite a una cuenta normal ejecutar código de un contrato, con 50 autorizaciones ya firmadas para que alguna coincidiera.
- Lo que se pudo congelar. Las monedas estables tienen un emisor que puede bloquearlas, y lo hicieron rápido: Tether congeló unos 1,770 millones de USDT y Circle, unos 825 millones de USDC. Binance cifra lo congelado en unos $3,000 millones. El bitcoin y el ether no tienen ese freno: según TRM, el atacante aún controla más de 420,000 ETH y los 18,270 BTC, y ya empezó a cambiar monedas estables por ether antes de que se las bloquearan, aun perdiendo más de un 10 % en el cambio.
- Quién paga. Binance promete cubrir todas las pérdidas con su fondo de emergencia SAFU y con dinero de la empresa. Los depósitos funcionan con normalidad, los retiros siguen suspendidos hasta que termine la revisión de seguridad y la empresa ha prometido un informe técnico detallado y una nueva prueba de reservas.
- El golpe al mercado. El bitcoin cayó un 4.8 %, por debajo de los $77,000 USD, el ether un 5.7 % y BNB, la moneda de Binance, cerca de un 8 %.
La lección para cualquier empresa: el eslabón débil es el equipo de un empleado
El robo a Bybit de febrero de 2025 empezó igual: comprometieron la máquina de un desarrollador de Safe{Wallet}, el servicio de firma que usaba la plataforma. En los dos casos, el atacante no tuvo que romper la criptografía ni robar ninguna clave privada. Le bastó con llegar al equipo de una persona con acceso a la infraestructura y desde ahí poner a firmar al sistema legítimo. Las defensas que más se repiten en los análisis de estos ataques son tres: aislar los equipos con los que se administra la producción, limitar cuánto puede sacar una cartera caliente en poco tiempo y exigir aprobaciones independientes en otro dispositivo para los movimientos grandes.
Para los usuarios, la noticia es mejor de lo que parece por la cifra: si Binance cumple su promesa, nadie perderá su saldo, y algunos analistas no ven por ahora un riesgo para su solvencia. Lo que sí conviene es desconfiar de cualquier mensaje que ofrezca «recuperar fondos» o pida datos de la cuenta, porque las estafas aprovechan siempre estos días de confusión, y atender solo a los canales oficiales de la empresa. Queda por ver cuánto de lo que no se congeló logra blanquear el atacante: tras Bybit, el grupo tardó pocas semanas en mover casi todo lo robado.
Más fuentes: análisis de TRM Labs; CoinDesk, 29 de octubre de 2026; TechCrunch, 29 de octubre de 2026. Logotipo: Binance (Wikimedia Commons).
Fuente: Binance, «Security Incident Update», 30 de octubre de 2026