Una de las sorpresas del prospecto de salida a bolsa de Anthropic está en la lista de proveedores. Entre mayo y octubre, la empresa de Claude firmó varios acuerdos con SpaceX para usar sus centros de datos con GPU de Nvidia, y se comprometió a pagar hasta $120.5 mil millones USD hasta 2029. Cuando toda la capacidad esté entregada, algo que espera para diciembre de 2026, la factura será de unos $3.1 mil millones USD al mes.
El S-1, el documento que Anthropic presentó el 26 de octubre ante la SEC para cotizar en el Nasdaq, es la primera vez que la compañía detalla sus contratos de cómputo uno por uno. El de SpaceX aparece firmado con SpaceX.AI LLC, que el propio documento identifica como la antigua X.AI LLC, la empresa de inteligencia artificial de Elon Musk que creó Grok, ahora filial al 100 % de SpaceX. Dicho de otra forma: Anthropic alquila potencia de cálculo a la empresa de uno de sus competidores directos.
No es del todo nuevo. Según Yahoo Finance, SpaceX ya había contado en su propio S-1 de mayo un acuerdo de $1.25 mil millones USD al mes hasta mayo de 2029, y Reuters publicó en septiembre que el prospecto confidencial de Anthropic hablaba de $84.5 mil millones USD. El documento público fija ahora el máximo en $120.5 mil millones USD, después de que ambas partes ampliaran los contratos hasta octubre.
Claves del acuerdo con SpaceX y del resto de contratos
Qué compra Anthropic: acceso a cómputo con GPU de Nvidia en centros de datos de SpaceX. Según Yahoo Finance, la relación empezó con todo Colossus 1, el supercomputador de Memphis con más de 220,000 GPU y más de 300 MW, y luego se extendió a Colossus II. El S-1 solo dice que son GPU de Nvidia.
Cuánto y cuándo: hasta $120.5 mil millones USD en contratos que llegan a 2029, con unos $3.1 mil millones USD al mes a partir de la entrega completa, prevista para diciembre, y tarifas distintas mientras se va ampliando la capacidad. Esa cifra mensual equivale a unos $37 mil millones USD al año.
Una salida que los demás no tienen: los periodos iniciales no cancelables terminan en enero y marzo de 2027, según el contrato. Desde entonces, cualquiera de las dos partes puede cancelar con 90 días de aviso. Por eso los $120.5 mil millones USD son un máximo y no un gasto garantizado.
Google: al menos unos $114.5 mil millones USD entre abril de 2026 y julio de 2033, se usen o no, más compras adicionales de TPU entre 2028 y 2031 que Anthropic estima en $125 a $150 mil millones USD.
Amazon: al menos $110 mil millones USD entre mayo de 2026 y abril de 2036, también se usen o no; si el gasto se queda corto, Anthropic paga la diferencia.
Microsoft: al menos $44.9 mil millones USD entre noviembre de 2026 y mayo de 2033.
AMD y Broadcom: con AMD no hay cifra fija, pero si compra toda la primera tanda de sistemas Helios en 2027, Anthropic calcula que gastará más de $20 mil millones USD. Con Broadcom tiene un arrendamiento de aceleradores firmado en marzo y puede emitir hasta $42 mil millones USD en notas convertibles para financiarlo.
Lo que el contrato con SpaceX dice del mercado del cómputo
La cifra mensual da una idea de la escala. En todo el primer semestre de 2026, Anthropic gastó $8.9 mil millones USD en cómputo e infraestructura, el 55 % de sus ingresos, según su cuenta de resultados. A $3.1 mil millones USD al mes, solo SpaceX le costaría unos $18.6 mil millones USD por semestre, más del doble. El S-1 explica que la empresa compra el cómputo con 12 a 18 meses de antelación y que espera que siga siendo su mayor gasto «en el futuro previsible». Fortune suma todos los compromisos y calcula que van de $542 a $567 mil millones USD.
El reparto también es una estrategia. Anthropic entrena y sirve sus modelos en cuatro tipos de chips (Trainium de Amazon, TPU de Google, GPU de Nvidia y GPU de AMD) y dice que una capa propia de orquestación le permite mover el trabajo entre ellos. Los contratos de Google, Amazon y Microsoft son largos y blindados, mientras que el de SpaceX es caro, rápido de poner en marcha y fácil de abandonar: sirve para tener capacidad inmediata mientras llegan los centros de datos propios que la empresa empezó a contratar en septiembre, a los que llama Anthropic Direct.
Para SpaceX, el acuerdo confirma que vender cómputo a terceros es ya un negocio central y no solo un modo de financiar a Grok. Musk dijo a los analistas, según Yahoo Finance, que su objetivo es repartir la capacidad «más o menos 50/50» entre uso interno y clientes. Quedan por ver dos cosas: si Anthropic mantiene el contrato cuando se abra la ventana de cancelación en 2027, y qué piensan los inversores de que uno de los mayores proveedores de la empresa de Claude sea también la empresa de uno de sus rivales. En nuestro repaso de los proyectos de Elon Musk contamos cómo encaja la IA en el resto de sus empresas.
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) añadió el lunes 26 de octubre los dos fallos de PHP2Shell (CVE-2026-109618 y CVE-2026-109619) a su catálogo de vulnerabilidades explotadas conocidas (KEV). Es la forma oficial de decir que hay pruebas de ataques reales. Las agencias civiles del gobierno federal tienen hasta el jueves 29 de octubre para corregirlos, y CISA pide a cualquier organización que no pueda actualizar que desconecte de internet sus sistemas con PHP.
PHP2Shell es el nombre que recibe un par de vulnerabilidades del intérprete de PHP, el lenguaje con el que funciona una gran parte de la web, de WordPress a muchas tiendas en línea. Las dos tienen una puntuación de 9.2 sobre 10 y permiten ejecutar código en el servidor sin iniciar sesión. El 21 de octubre contamos que PHP había publicado un parche de emergencia (versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35), y al día siguiente, que Amazon había detectado un intento de ataque cuatro días antes de ese parche.
Lo que faltaba era saber si esos ataques funcionaban. La semana pasada, CISA decía que aún no había visto ninguna explotación con éxito; dos empresas de seguridad, Sophos y Palo Alto Networks, publicaron que sí la habían visto y después se retractaron. La entrada en el catálogo KEV cambia la postura oficial, aunque CISA no ha explicado en qué pruebas se basa ni quiénes son las víctimas.
Claves de lo que se sabe esta semana
Qué dice CISA: registra los fallos como «PHP Memory Corruption Vulnerability» y «PHP Stale Internal Request-State Vulnerability», y los vincula a su directiva BOD 26-04, que obliga a las agencias civiles federales a corregirlos. El plazo, el 29 de octubre según The Register y The Record, no obliga a nadie fuera de ese ámbito, pero CISA pide a todas las organizaciones que les den prioridad.
Qué cuenta como «explotado»: un portavoz de CISA aclaró a The Record que, según las reglas del catálogo, la explotación activa incluye tanto los intentos como los ataques con éxito. Es decir, la inclusión por sí sola no demuestra que se hayan comprometido servidores reales.
Ataques con éxito, en servidores trampa: Adel Karimi, investigador de seguridad de Perplexity, registró el 24 de octubre 35 ejecuciones de órdenes con éxito en tres honeypots con PHP 8.4.26 sobre Apache y mod_php, desde dos direcciones IP. El ataque agotaba la memoria y la filtraba para lograr la ejecución de código, coherente con CVE-2026-109618 y sin rastro del segundo fallo. Karimi advierte de que sus trampas usaban una configuración favorable al atacante, con un solo proceso de PHP, que no refleja necesariamente un servidor en producción. Los atacantes intentaron descargar más programas con PHP, curl y wget, sin conseguirlo.
Miles de intentos: el laboratorio de inteligencia de amenazas de la Universidad Técnica de Delft (TU Delft) contó más de 50,000 peticiones de explotación desde más de 600 direcciones IP de 70 países. De esas direcciones, 171 fueron más allá de sondear y enviaron código de ataque o descargadores de malware.
Cuántos servidores faltan: según el panel de Censys que cita The Record, de unos 42 millones de servicios PHP expuestos a internet, más de 10 millones se han actualizado desde el 21 de octubre. La preocupación de los expertos son los millones de sitios con versiones de PHP antiguas que probablemente no se pueden actualizar.
Sitios desconectados: The Record informa de que decenas de gobiernos y empresas dejaron sus webs fuera de línea la semana pasada mientras se aclaraba el alcance del fallo.
Qué cambia con la entrada en el catálogo KEV
El catálogo KEV es, en la práctica, la lista de lo que hay que parchear primero. Muchas empresas, aseguradoras y proveedores de hosting fuera de Estados Unidos lo usan para decidir prioridades, así que la decisión de CISA convierte PHP2Shell de un «fallo crítico teórico» en una tarea con fecha. Y las pruebas de Karimi responden a la duda que había la semana pasada, cuando varios desarrolladores sostenían que las pruebas de concepto públicas no funcionaban contra un PHP normal: con una configuración concreta, el ataque funciona.
Para quien administra un servidor, el consejo no cambia, pero ya no admite espera. Comprueba la versión con php -v y, si es anterior a 8.5.12, 8.4.27, 8.3.36 o 8.2.35, actualiza y reinicia PHP-FPM o Apache. Si usas una versión sin soporte, la única salida es migrar a una rama corregida o recurrir a los parches de tu distribución o de tu proveedor. CISA añade que un firewall de aplicaciones web (WAF) puede dar algo de protección durante un tiempo, pero no sustituye al parche. Y si el servidor estuvo expuesto, revisa los registros desde el 17 de octubre: en la guía Cómo saber si atacaron tu WordPress explicamos cómo hacerlo.
Una semana después del parche, PHP2Shell ya tiene ataques documentados, una fecha límite oficial y unos 30 millones de servicios que, según las cifras de Censys, aún no se han actualizado. Es probable que los próximos días traigan los primeros casos confirmados de servidores reales comprometidos.
Las tiendas en línea hechas con Magento o Adobe Commerce tienen un fallo pendiente de parchear que merece prisa. Se llama BlockStrap (CVE-2026-103849), tiene la puntuación máxima de gravedad, 10.0, y permite a un atacante ejecutar código PHP en el servidor de la tienda sin iniciar sesión. Adobe lo corrigió el 13 de octubre y dice que no conoce ataques. La empresa de seguridad Sansec tampoco los ha visto todavía, pero cree que es cuestión de días y recomienda no esperar al plazo de 30 días que sugiere Adobe.
Magento es una de las plataformas de comercio electrónico más usadas del mundo. Tiene una versión libre, Magento Open Source, y otra de pago, Adobe Commerce, que Adobe vende desde que compró la empresa en 2018. Existe además Mage-OS, una distribución de la comunidad basada en el mismo código. Al gestionar pagos, datos de clientes y pedidos, las tiendas Magento son un objetivo habitual: un atacante que entra en el servidor puede, por ejemplo, inyectar código para robar las tarjetas en la página de pago.
BlockStrap llega en el boletín APSB26-153, que corrige 11 vulnerabilidades, siete de ellas críticas. Además de esta, destaca CVE-2026-92909 (9.8 sobre 10), que también permite ejecutar código sin iniciar sesión, aunque solo en la edición B2B. Adobe atribuye el hallazgo de BlockStrap a un investigador que firma como «vozec», y fue Sansec quien le puso nombre: el 14 de octubre, al día siguiente del parche, ya había reproducido cuatro formas distintas de ejecutar código con él.
Claves de BlockStrap
Dónde está el fallo: en el motor de plantillas de los correos electrónicos de Magento, el que rellena los mensajes que la tienda envía al cliente. Adobe lo clasifica como «neutralización incorrecta de elementos especiales en un motor de plantillas» (CWE-1336).
Cómo funciona: según Sansec, es una inyección en una segunda pasada. El parche de septiembre firma las directivas de confianza de las plantillas, pero el texto que controla el atacante dentro de una plantilla secundaria acaba firmado y se vuelve a procesar en la plantilla principal. Ahí, una directiva {{block}} colada de contrabando se ejecuta dentro del propio Magento. El arreglo de Adobe sustituye ese reprocesado genérico por marcadores registrados.
Segundo fallo en seis semanas: es el segundo agujero crítico en ese mismo motor desde septiembre. El anterior, StyleSmuggler (CVE-2026-75650), se corrigió con un hotfix el 7 de septiembre. Son arreglos distintos y hacen falta los dos: el parche de octubre no sustituye al de septiembre (identificado como VULN-39341).
Versiones afectadas: según Adobe, todas las de septiembre de 2026 y anteriores de Adobe Commerce 2.4.4 a 2.4.9, Adobe Commerce B2B 1.3.3 a 1.5.3 y Magento Open Source 2.4.6 a 2.4.9. Sansec añade Mage-OS hasta la 3.5.0.
Versiones corregidas: las publicaciones con la etiqueta 2026-oct (por ejemplo, 2.4.9-2026-oct) o el parche aislado de Adobe; en Mage-OS, la 3.6.0. Para Magento Open Source hay parches públicos de 2.4.7-p10, 2.4.8-p5 y 2.4.9; los de 2.4.4, 2.4.5 y 2.4.6 solo están disponibles con licencia de Adobe Commerce, así que en esas versiones la alternativa es actualizar al menos a la 2.4.7-p10.
Un parche que se cambió sobre la marcha: el 14 de octubre Adobe reemplazó el archivo del parche de la 2.4.8-p5 por otro con el mismo nombre y publicó una versión nueva, 248p5-2026-10-002-CE. Quien aplicó el del día 13 debe comprobar que el arreglo está realmente instalado.
Estado de los ataques: Adobe dice que «no tiene constancia de exploits en circulación» y le da prioridad 2, que equivale a parchear en un plazo de 30 días. Sansec escribe que no ha observado ataques aún y que actualizará su análisis cuando detecte oleadas masivas, que espera pronto.
Por qué no conviene esperar los 30 días de Adobe
Sansec discute la prioridad que le asigna Adobe con un precedente reciente: StyleSmuggler, de complejidad parecida, pasó en unos pocos días del hotfix a explotarse de forma masiva. Y añade un argumento que ya se ha repetido este mes con PHP2Shell: «cualquiera con un agente de IA puede convertir el parche en un exploit funcional en relativamente poco tiempo», según recoge BleepingComputer. Comparar el código antes y después del arreglo enseña exactamente dónde estaba el agujero, y esa tarea ya no exige semanas de trabajo de un especialista.
El segundo problema es práctico: haber actualizado no garantiza estar protegido. Sansec explica que una instalación normal con Composer sigue trayendo la versión base vulnerable si no se aplica la publicación 2026-oct o el parche aislado. Y los complementos de Composer que aplican parches pueden saltarse un fragmento sin que falle el despliegue, igual que los guiones que usan patch ... || true. Por eso recomienda comprobarlo directamente en el código de la tienda:
¿Está el arreglo de BlockStrap? Desde la carpeta raíz de Magento, grep -c resolveDeferredDirectives vendor/magento/framework/Filter/Template.php. Si devuelve 0, falta. En Mage-OS, la ruta es vendor/mage-os/framework/Filter/Template.php.
¿Sigue el de StyleSmuggler?vendor/bin/magento-patches -n status | grep "39341\|Status".
Ojo con las falsas alarmas en los registros: Sansec aclara que las cargas de Twig con registerUndefinedFilterCallback no son BlockStrap, porque Magento no usa Twig, y que las peticiones que llaman a bxss.me son del escáner Acunetix.
Con dos fallos críticos seguidos en el mismo componente, una tienda Magento que se haya quedado en la versión de septiembre está, en la práctica, a la espera de que alguien publique el exploit. Para quien la administra, la tarea de esta semana es aplicar la publicación de octubre, verificar el archivo con la orden de arriba y conservar el hotfix de septiembre.
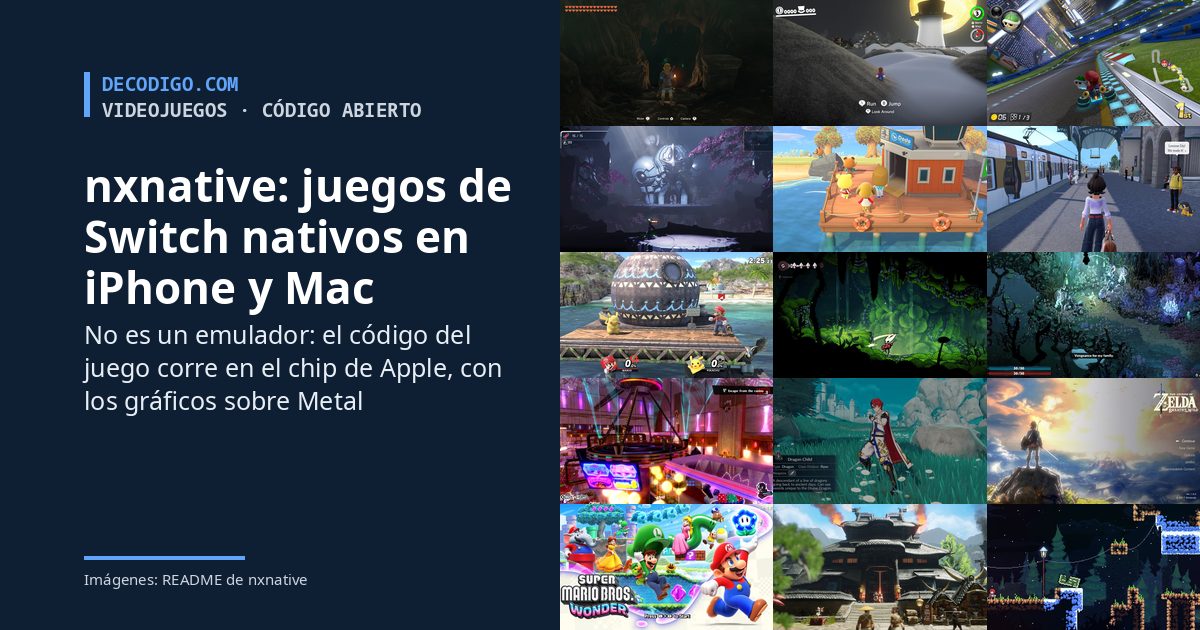
Jugar a Zelda: Tears of the Kingdom en un iPhone, como una app más, sin emulador. Eso promete nxnative, un proyecto de código abierto que toma los archivos de un juego de Nintendo Switch que ya tienes y los convierte en una app para iPhone, iPad o Mac. La app no imita la consola: ejecuta el código original del juego directamente en el chip de Apple. En dos semanas ha reunido 74 juegos probados y más de 5,600 estrellas en GitHub.
Actualización del 29 de octubre de 2026. nxnative no ha bajado el ritmo. Tres días después de publicar esta nota, la lista del README tiene 108 juegos probados, 34 más, entre ellos Pokémon Legends: Arceus, Paper Mario: The Origami King, Batman: Arkham Knight, Xenoblade Chronicles: Definitive Edition, Persona 4 Golden, Super Mario Party Jamboree, Cult of the Lamb y Subnautica. El repositorio supera las 9,400 estrellas y los 1,500 forks. El README recomienda ya tres apps de Mac de la comunidad para hacerlo sin terminal: NX2Apple, NX Play y NxNative Launcher. Para usarlo desde la terminal pide macOS 26.6 y Xcode 27.1. Nintendo sigue sin pronunciarse.
El proyecto lo publicó el 13 de octubre un desarrollador que firma como seedds, con licencia MIT. No partió de cero: el método viene de d2r-mobile, un proyecto aparecido un día antes que hizo lo mismo con Diablo II: Resurrected. nxnative copió sus piezas genéricas y las convirtió en una herramienta para cualquier juego. Desde entonces el ritmo ha sido frenético: seedds firma más de 430 commits y el repositorio ya tiene más de 900 forks. Entre ellos está NX2Apple, que añade una app de macOS para quien no quiera usar la terminal.
La idea funciona por una coincidencia de hardware. El procesador de la Switch, el Tegra X1 de NVIDIA, usa la arquitectura ARM64, la misma que los chips de los iPhone, iPad y Mac actuales. El código del juego ya está escrito en un idioma que el procesador de Apple entiende, así que no hace falta traducirlo instrucción por instrucción, como hace un emulador, ni recompilarlo para otra arquitectura, como hace ps3recomp con los juegos de PS3. Lo que falta es todo lo que rodea al juego: el sistema operativo de la consola y su chip gráfico.
Claves de nxnative
Un reescritor de código. Retoca los módulos ejecutables del juego (los NSO) solo donde chocan con las reglas de Apple. Por ejemplo, el juego usa con libertad el registro x18 del procesador, que Apple reserva para su sistema operativo. El resto del código queda igual.
Un host en lugar de Horizon. Un pequeño programa ocupa el lugar del sistema operativo de la Switch y atiende lo que el juego le pide: hilos, memoria, archivos y partidas guardadas, audio, vídeos, el teclado en pantalla y los mandos.
Gráficos sobre Metal. NVN, la API gráfica de la Switch, está rehecha sobre Metal, la de Apple. Los shaders del chip Maxwell de la consola se traducen antes de instalar el juego, primero a SPIR-V con el traductor de Ryujinx y después a Metal con SPIRV-Cross. En Super Mario Bros. Wonder compilan 16,266 de sus 16,268 shaders.
108 juegos probados (74 cuando publicamos esta nota). La lista del README incluye Mario Kart 8 Deluxe, Super Mario Odyssey, Breath of the Wild, Tears of the Kingdom, Animal Crossing: New Horizons, Metroid Dread, Super Smash Bros. Ultimate, Pokémon Legends: Z-A, Persona 5 Royal, Hades II y Hollow Knight: Silksong. Casi 20 de ellos llegan a 60 fps con una actualización concreta del juego, el doble que en la consola.
Controles adaptados. Trae controles táctiles en versión 2D o 3D, admite mandos físicos y usa el motor háptico del iPhone para la vibración. Agitar el teléfono equivale a agitar el mando, algo que Super Mario Odyssey necesita para algunos movimientos.
Requisitos altos. Necesitas un iPhone 15 Pro o posterior, o un iPad con chip M1 o posterior, con iOS o iPadOS 26. Los iPhone anteriores no leen el formato de texturas comprimidas BC que usan los juegos. En el Mac hacen falta Xcode, Homebrew y el doble del tamaño del juego en disco, más 10 GB.
Lo que no hay. No funcionan el juego en línea ni los amiibo. Los juegos que no están en la lista se intentan empaquetar igual, pero la app puede no arrancar.
Las cinco etapas: el script build_ipa_from_nsp.py hace las cuatro primeras en el Mac y la instalación queda a cargo de una herramienta de sideloading. Datos del README y de la documentación técnica de nxnative.
El proceso empieza en un Mac. Pones los archivos del juego en una carpeta, con su actualización y su DLC si los tienes, y ejecutas un script con las claves de tu consola, el archivo prod.keys. El resultado es una IPA sin firmar, con el nombre y el icono del juego, que se instala con AltStore, Sideloadly o LiveContainer. La primera compilación tarda de 30 a 60 minutos. Las siguientes reutilizan lo que no cambió y pueden durar un minuto. El proyecto recomienda firmar la app con el permiso Increased Memory Limit: sin él, iOS le da unos 3.4 GB de memoria y cierra los juegos más grandes; con él, un iPhone reciente le da unos 6 GB. Con la opción --platform mac-app se obtiene una app para Mac con Apple silicon.
Lo que cambia, y lo que arriesga, un juego que no necesita emulador
Para quien juega, la diferencia se nota. Un emulador gasta parte de la potencia del equipo en imitar otra máquina. Aquí el procesador ejecuta el juego tal cual, y por eso un iPhone puede mover títulos de Switch a 60 fps. Para la preservación de videojuegos es otra pieza de una tendencia que crece en 2026: la de llevar los juegos a otras plataformas con descompilación y recompilación en lugar de emulación.
El riesgo es legal. nxnative no incluye juegos ni claves y cada usuario tiene que aportar los suyos, pero extraer las claves y los archivos de la consola implica saltarse su protección anticopia, algo que leyes como la DMCA de Estados Unidos prohíben aunque el juego sea tuyo. Nintendo no ha dicho nada por ahora. Su historial invita a la cautela: en 2024 los creadores del emulador Yuzu aceptaron pagarle $2,400,000.00 USD para cerrar una demanda, y meses después Ryujinx dejó de desarrollarse tras un contacto de la compañía con su autor. nxnative usa precisamente código de Ryujinx para traducir los shaders.
nxnative demuestra que un juego de Switch puede correr como una app más de iPhone sin capas de emulación. Por ahora es una herramienta para usuarios pacientes, con un Mac a mano, un teléfono reciente y sus propias copias de los juegos. Habrá que ver si Nintendo deja que siga creciendo.
Datos del repositorio de nxnative (README, documentación técnica y API de GitHub, consultados el 26 y el 29 de octubre de 2026). Contexto legal y fecha de los casos Yuzu y Ryujinx, según TechSpot.
Detrás de cada programa que usas hay ideas que alguien tuvo primero: que una máquina pudiera traducir palabras a instrucciones, que un sistema operativo se pudiera copiar y mejorar libremente, que el mismo código funcionara en cualquier ordenador. Este es un recorrido por las personas más influyentes del software, desde las pioneras de los años cincuenta hasta quienes hoy definen cómo se programa con inteligencia artificial.
No es una lista cerrada ni un ranking: el software es obra de millones de personas y casi todo lo importante se hizo en equipo. Pero algunos nombres aparecen una y otra vez en la historia, y conocerlos ayuda a entender por qué las herramientas que usamos son como son.
Algunos hitos de las personas de este artículo. Las fechas son las de la primera versión o el primer anuncio público.
Las pioneras y los primeros maestros
Grace Hopper: que las máquinas entiendan palabras
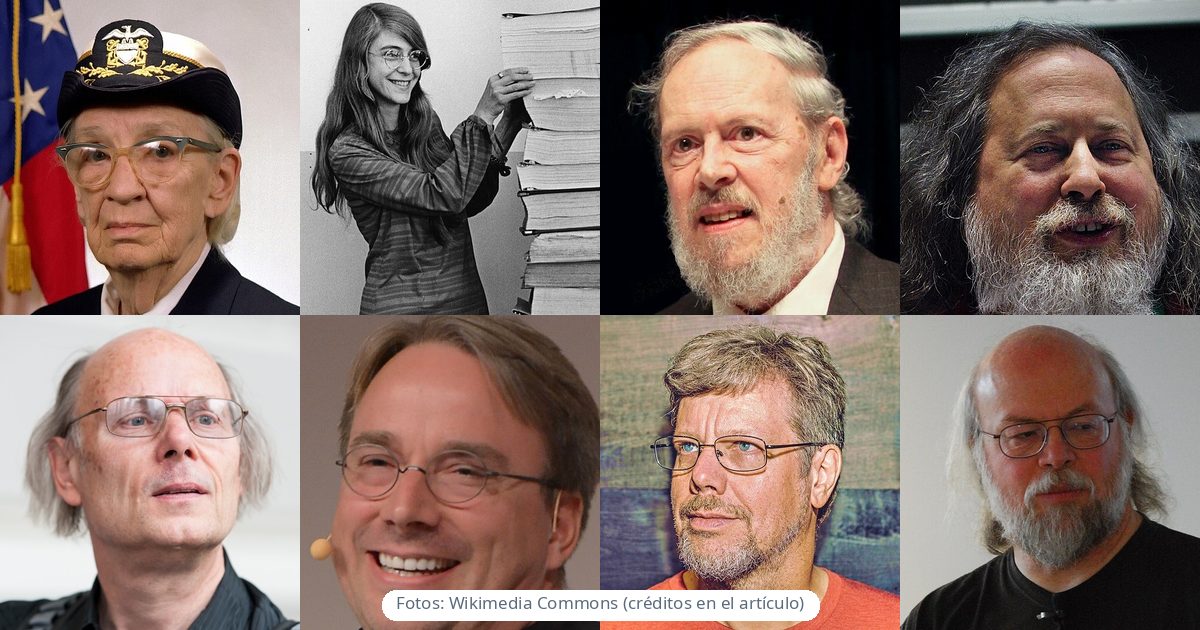
En los años cuarenta, programar era escribir números y conectar cables. Grace Hopper (1906-1992), matemática y oficial de la Marina de Estados Unidos, pensaba que los ordenadores debían entender algo más parecido al inglés. En 1952 creó el A-0, uno de los primeros compiladores, y después FLOW-MATIC, un lenguaje con palabras en lugar de símbolos que fue la base de COBOL en 1959. También hizo famosa la palabra bug: en 1947 su equipo encontró una polilla atrapada en un relé del ordenador Mark II y la pegó en el cuaderno de registro como «el primer caso real de un bicho encontrado». Se retiró en 1986 como contraalmirante.
Grace Hopper en su retrato oficial de 1984. Foto: James S. Davis, dominio público, Wikimedia Commons.
Margaret Hamilton: el software que llevó al ser humano a la Luna
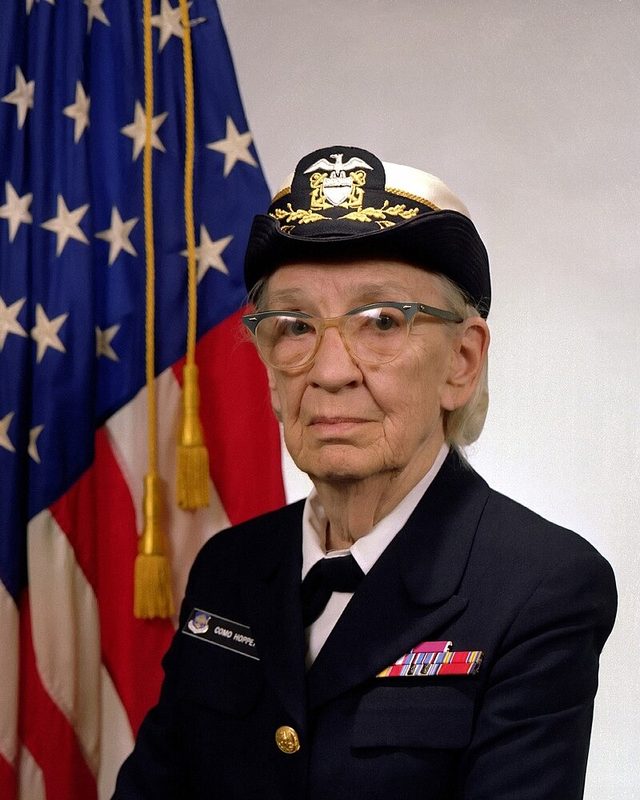
Margaret Hamilton (1936) dirigió en el MIT el equipo que escribió el software de vuelo del programa Apolo. Durante el alunizaje del Apolo 11, en 1969, el ordenador de la nave se saturó y lanzó las alarmas 1201 y 1202; como su software sabía dar prioridad a las tareas críticas y descartar las demás, el aterrizaje siguió adelante. Hamilton popularizó la expresión software engineering para que el desarrollo de programas se tomara tan en serio como cualquier otra ingeniería. Recibió la Medalla Presidencial de la Libertad en 2016.
Margaret Hamilton en 1969, junto a los listados del software de navegación del Apolo. Foto: Draper Laboratory, restaurada por Adam Cuerden, dominio público, Wikimedia Commons.
Knuth, Dijkstra y Liskov: la ciencia detrás del código
Donald Knuth (1938) empezó en 1968 The Art of Computer Programming, la obra de referencia sobre algoritmos, que todavía sigue escribiendo. Creó además TeX, el sistema con el que se componen casi todos los artículos científicos con fórmulas. Premio Turing en 1974.
Edsger Dijkstra (1930-2002) inventó en 1956 el algoritmo del camino más corto que lleva su nombre (la base del algoritmo A*) y en 1968 escribió «Go To Statement Considered Harmful», el texto que impulsó la programación estructurada. Premio Turing en 1972.
Barbara Liskov (1939) creó CLU, uno de los primeros lenguajes con tipos abstractos de datos, y en 1987 formuló el principio de sustitución de Liskov, la «L» de los principios SOLID que se enseñan en cualquier curso de diseño. Premio Turing en 2008.
Unix y C: la base de casi todo
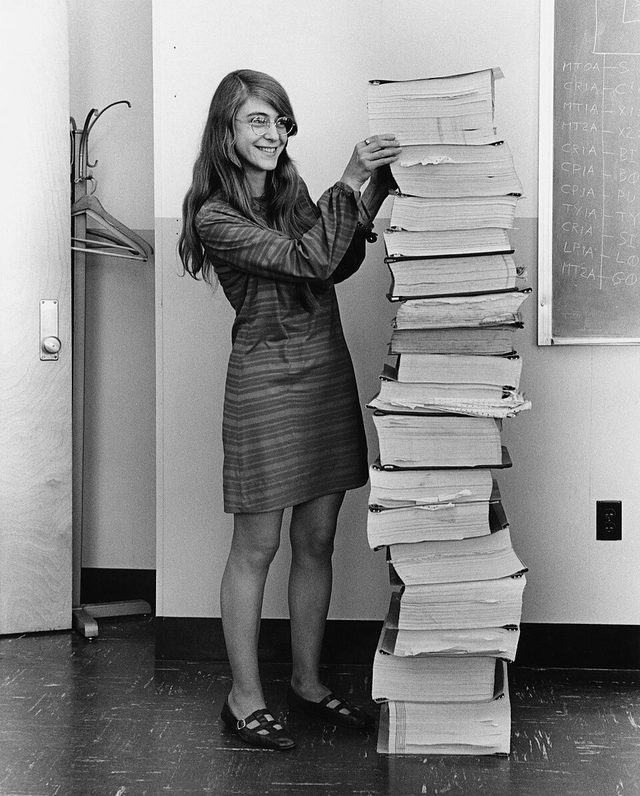
En 1969, en los Bell Labs, Ken Thompson (1943) escribió la primera versión de Unix en un ordenador PDP-7 que nadie usaba. Su compañero Dennis Ritchie (1941-2011) creó en 1972 el lenguaje C, y en 1973 reescribieron Unix en C: por primera vez un sistema operativo se podía llevar a otra máquina sin reescribirlo entero. De esas dos ideas descienden Linux, macOS, Android, iOS y la mayoría de los servidores de internet, y la sintaxis de C sigue viva en C++, Java, C#, JavaScript y Go. Ambos recibieron el Premio Turing en 1983.
Ritchie murió en octubre de 2011, una semana después que Steve Jobs, con mucho menos ruido mediático pese a que su trabajo está dentro de cada iPhone. Thompson siguió inventando: en 1992 diseñó con Rob Pike la codificación UTF-8, la que permite escribir acentos y emojis en la web, y en 2009 presentó en Google el lenguaje Go junto con Pike y Robert Griesemer.
Dennis Ritchie, creador de C y coautor de Unix, en 2011. Foto: Denise Panyik-Dale, CC BY 2.0, Wikimedia Commons.
El software libre
Richard Stallman: la libertad de copiar y modificar
En septiembre de 1983, Richard Stallman (1953) anunció el proyecto GNU: un sistema operativo completo, compatible con Unix, que cualquiera pudiera usar, estudiar, modificar y compartir. Fundó la Free Software Foundation en 1985 y escribió la licencia GPL en 1989, la que obliga a que las versiones modificadas sigan siendo libres. De GNU salieron el compilador GCC y el editor Emacs. Es una figura polémica: dejó la presidencia de la FSF en 2019 tras unas declaraciones muy criticadas y volvió a su consejo en 2021. Pero sin su idea de software libre la historia del código abierto sería otra.
Richard Stallman en LibrePlanet, en 2019. Foto: Ruben Rodriguez, CC BY 4.0, Wikimedia Commons.
Linus Torvalds: Linux y Git
Al proyecto GNU le faltaba una pieza, el kernel. El 25 de agosto de 1991, un estudiante finlandés de 21 años, Linus Torvalds (1969), escribió en un foro que estaba haciendo «un sistema operativo libre, solo un hobby, nada grande ni profesional como GNU». Ese hobby es Linux, que hoy funciona en casi todos los servidores de internet, en los 500 superordenadores más potentes del mundo y, a través de Android, en miles de millones de teléfonos. En 2005, cuando el kernel se quedó sin su herramienta de control de versiones, Torvalds escribió Git en unas semanas; hoy es el estándar de todo el sector (y su algoritmo de diferencias merece su propio artículo).
Linus Torvalds en la LinuxCon Europe de 2014. Foto: Krd, CC BY-SA 4.0, Wikimedia Commons.
Los creadores de lenguajes
Bjarne Stroustrup: C++
El danés Bjarne Stroustrup (1950) quería la velocidad de C con la organización de los lenguajes orientados a objetos. Empezó «C con clases» en 1979 en los Bell Labs y en 1985 publicó la primera versión de C++. Cuatro décadas después sigue siendo el lenguaje de los motores de videojuegos, los navegadores, las bases de datos y el software financiero. Stroustrup es profesor en la Universidad de Columbia y sigue participando en el comité que define el lenguaje. Puedes empezar con nuestros ejemplos de C++.
Bjarne Stroustrup en 2013. Foto: ICPCNews, CC BY 2.0, Wikimedia Commons.
Guido van Rossum: Python
En la Navidad de 1989, el holandés Guido van Rossum (1956) empezó un lenguaje para pasar el rato en el instituto CWI de Ámsterdam. Lo llamó Python por los Monty Python, publicó la primera versión en febrero de 1991 y durante casi treinta años fue su «dictador benevolente vitalicio», hasta que dejó ese papel en 2018. Hoy Python es uno de los lenguajes más usados del mundo y el idioma de la inteligencia artificial. Trabajó en Google, Dropbox y Microsoft, de donde se retiró en mayo de 2026. Si quieres aprenderlo, tienes nuestro curso de Python.
Guido van Rossum en 2014. Foto: Daniel Stroud, CC BY-SA 4.0, Wikimedia Commons.
James Gosling: Java
El canadiense James Gosling (1955) dirigió en Sun Microsystems el equipo que en 1991 empezó un lenguaje para electrodomésticos llamado Oak. En 1995 salió con otro nombre, Java, y una promesa: write once, run anywhere, escribirlo una vez y ejecutarlo en cualquier sistema gracias a una máquina virtual. Java conquistó los servidores de empresas y bancos, y fue la base de las aplicaciones de Android. Gosling dejó Oracle en 2010, cuando compró Sun, pasó por Google y Amazon Web Services y se retiró en 2024. Su lenguaje sigue entre los más usados, y lo explicamos en nuestro curso de Java.
James Gosling en 2010. Foto: Peter Campbell, CC BY-SA 4.0, Wikimedia Commons.
Brendan Eich: JavaScript en diez días
En mayo de 1995, Netscape necesitaba un lenguaje para dar vida a las páginas web, y Brendan Eich (1961) escribió el primer prototipo en unos diez días. Se llamó Mocha, luego LiveScript y, por marketing, JavaScript. Las prisas dejaron rarezas que todavía se comentan, pero hoy es el único lenguaje que funciona en todos los navegadores. Eich cofundó Mozilla, la organización detrás de Firefox, y hoy dirige Brave, el navegador centrado en la privacidad. Aquí tienes nuestra sección de JavaScript.
Anders Hejlsberg: de Turbo Pascal a TypeScript
Pocas personas han diseñado tantos lenguajes de éxito como el danés Anders Hejlsberg (1960). Escribió Turbo Pascal en 1983 y dirigió Delphi en Borland. En Microsoft creó C#, presentado en 2000, y TypeScript, en 2012, que añadió tipos a JavaScript y se ha convertido en el estándar de los proyectos web grandes. En 2025 anunció que el compilador de TypeScript se reescribía en Go para ser unas diez veces más rápido; esa versión, TypeScript 7, llegó en junio de 2026 como versión candidata. Tenemos secciones de C# y de TypeScript.
Más lenguajes, más nombres
Yukihiro «Matz» Matsumoto publicó Ruby en 1995 con una meta poco común: que programar fuera agradable.
Rasmus Lerdorf creó PHP en 1994 para su página personal; hoy mueve buena parte de la web, incluido WordPress.
Graydon Hoare empezó Rust en 2006 tras quedarse sin ascensor por un fallo de software, y hoy su lenguaje está dentro del kernel de Linux.
Rob Pike, compañero de Thompson en Bell Labs y en Google, es la otra mitad de UTF-8 y de Go.
La web, los videojuegos y el software en español
Tim Berners-Lee (1955) propuso en el CERN, en marzo de 1989, un sistema de documentos enlazados, y en 1990 programó el primer servidor y el primer navegador: la World Wide Web. No la patentó, y por eso cualquiera pudo construir sobre ella. Premio Turing en 2016.
Bill Gates y Paul Allen escribieron en 1975 un intérprete de BASIC para el ordenador Altair y con él fundaron Microsoft, que llevó MS-DOS y Windows a cientos de millones de casas.
John Carmack (1970) programó los motores de Wolfenstein 3D, Doom (1993) y Quake (1996), que definieron los juegos en 3D, y publicó su código fuente para que otros aprendieran de él. Después fue director técnico de Oculus y hoy investiga inteligencia artificial en su empresa, Keen Technologies.
Miguel de Icaza (1972), mexicano, cofundó en 1997 el escritorio GNOME y en 2001 creó Mono, la versión libre de .NET, que dio lugar a Xamarin y permitió programar apps móviles en C#. Microsoft compró Xamarin en 2016.
Guillermo Rauch, argentino, creó la biblioteca Socket.IO y el framework Next.js (2016), y dirige Vercel, una de las plataformas más usadas para publicar aplicaciones web.
La generación actual
David Heinemeier Hansson (DHH) publicó Ruby on Rails en 2004, el framework que popularizó la idea de «convención sobre configuración» e inspiró a casi todos los que vinieron después. Sigue al frente de 37signals y de Rails, y es una de las voces más críticas con la nube y la complejidad innecesaria.
Evan You creó Vue en 2014 como proyecto personal y en 2020 Vite, la herramienta con la que hoy arrancan la mayoría de los proyectos web. En 2024 fundó VoidZero para unificar las herramientas de JavaScript.
Mitchell Hashimoto cofundó HashiCorp, creadora de Vagrant y Terraform, que IBM compró en 2025. Después lanzó Ghostty, un terminal que donó a una organización sin ánimo de lucro, y este año fundó una nueva empresa, Superlogical.
Chris Lattner (1978) empezó LLVM en 2000 como estudiante; hoy es la base de los compiladores de Swift, Rust y Clang. En Apple creó Swift (2014) y en 2022 fundó Modular, donde diseñó Mojo, un lenguaje con sintaxis de Python pensado para la IA. Qualcomm compró Modular este verano y Mojo 1.0 publicó su compilador como código abierto en agosto.
Andrej Karpathy, cofundador de OpenAI y exdirector de IA de Tesla, explicó en 2017 la idea de «Software 2.0», programas que se entrenan en vez de escribirse, y en febrero de 2025 bautizó el vibe coding: programar describiendo lo que quieres y dejando que la IA escriba el código. Sus vídeos son de los más usados para aprender cómo funcionan los modelos de lenguaje. En mayo de 2026 se unió a Anthropic, la empresa de Claude que acaba de pedir su salida a bolsa.
Lo que tienen en común
Casi ninguna de estas personas se propuso cambiar el mundo. Hopper quería ahorrar trabajo a los programadores, Thompson quería un sistema cómodo para sus experimentos, Torvalds y Van Rossum empezaron por diversión y Eich tenía diez días de plazo. Lo que convirtió sus proyectos en historia fue que resolvían un problema real, que otros podían usarlos y mejorarlos, y que alrededor creció una comunidad. Unix se repartió con su código fuente, la web no se patentó, Linux y Python fueron libres desde el principio.
La generación actual afronta otro cambio de la misma escala: si en los cincuenta el salto fue pasar de números a palabras, ahora es pasar de escribir código a describirlo. Las ideas de estos pioneros, abstraer, compartir y dejar que otros construyan encima, siguen siendo las mismas. Y es muy probable que alguno de los nombres que marcarán la próxima década esté ahora mismo escribiendo, como Torvalds en 1991, un proyecto «solo por hobby».
Fechas y datos biográficos contrastados con las páginas de cada persona en Wikipedia y con las fuentes primarias enlazadas en el texto (anuncio de GNU, mensaje de Torvalds en comp.os.minix, CERN, blog de TypeScript, blog de Mitchell Hashimoto). Datos de 2026: Wikipedia (retiro de Guido van Rossum), TechRepublic (Karpathy en Anthropic) y Phoronix (Mojo). Fotos de Wikimedia Commons con sus licencias en cada pie.
El telescopio espacial Euclid de la Agencia Espacial Europea (ESA) se construyó para mapear miles de millones de galaxias, no para buscar cometas. Aun así, acaba de encontrar uno que nadie había visto: C/2026 S1 (Euclid), el primero que descubre. La ESA lo anunció el 19 de octubre.
Euclid despegó en julio de 2023 y observa desde el punto L2, a 1.5 millones de km de la Tierra. Su misión es medir la forma y la posición de miles de millones de galaxias, hasta 10,000 millones de años luz, para entender la materia oscura y la energía oscura. Para eso vuelve una y otra vez a las mismas zonas del cielo profundo, y en esas fotos repetidas, de vez en cuando, algo se mueve: un asteroide o, con mucha menos frecuencia, un cometa.
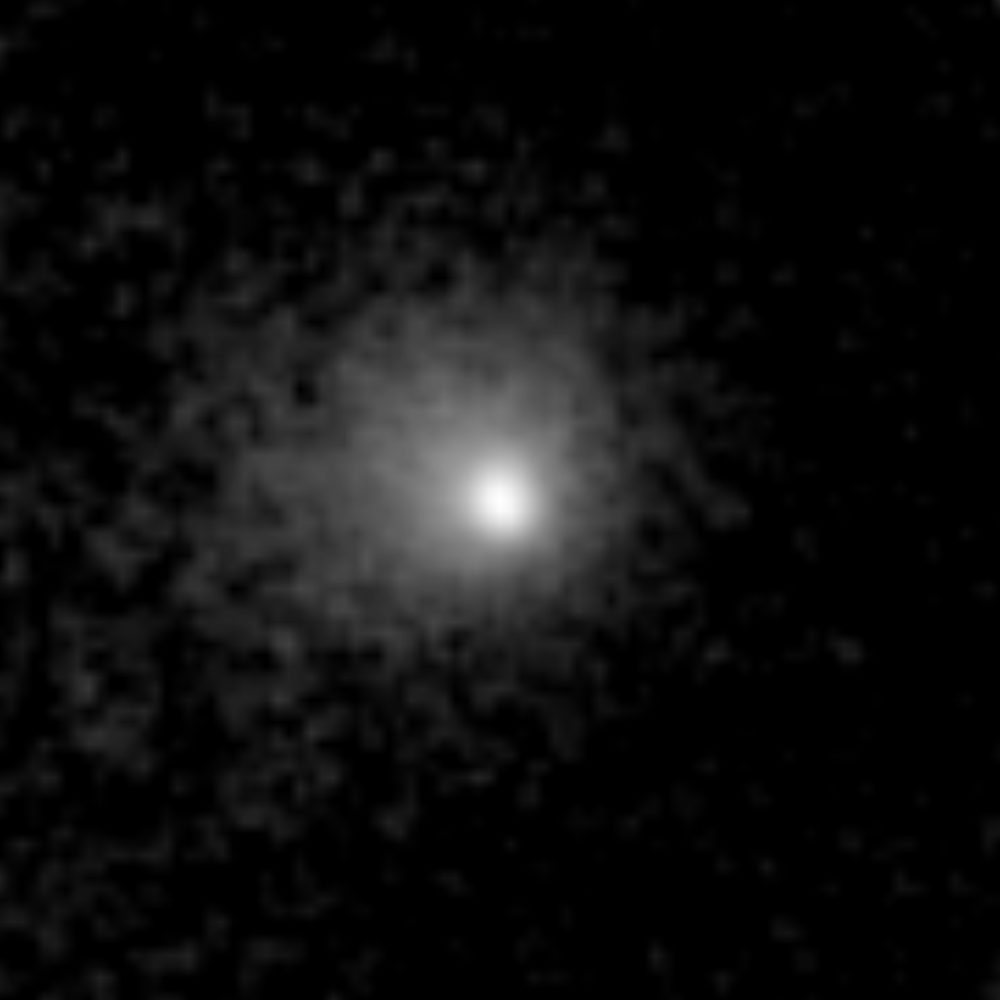
Eso fue lo que pasó entre el 16 y el 24 de septiembre en el Euclid Deep Field North, una de sus zonas de observación profunda. Mikko Pöntinen, estudiante de doctorado de la Universidad de Helsinki, había escrito un programa que busca objetos en movimiento entre una exposición y la siguiente. El programa marcó un trazo borroso que cruzaba varias imágenes. Pöntinen calculó dónde debía estar en las demás y lo encontró en cinco campos distintos, con 16 exposiciones en total. Alrededor del trazo había una nube difusa: la señal de un cometa activo, que suelta gas y polvo.
Claves del cometa C/2026 S1 (Euclid)
Nuevo de verdad. No coincidía con ningún cometa ni asteroide de los catálogos. Pöntinen lo comunicó al Minor Planet Center de la Unión Astronómica Internacional, que avisó a los observatorios en tierra y lo confirmó como cometa el 8 de octubre.
Qué significa el nombre. La C indica un cometa de periodo largo, de más de 200 años. «2026 S» es la quincena en que se descubrió, la segunda de septiembre, y el 1 dice que fue el primero de esa quincena. Entre paréntesis, como manda la tradición, el nombre de quien lo encontró: en este caso, el telescopio.
Lejos y alto. Está a unos 1,300 millones de km de la Tierra, entre las órbitas de Júpiter y Saturno, pero no en el plano de los planetas: visto desde el Sol, está casi justo encima.
Una órbita casi vertical. Según la órbita preliminar del JPL de la NASA, su inclinación es de unos 85° y su punto más cercano al Sol queda a 8.7 unidades astronómicas, casi a la distancia de Saturno, hacia septiembre de 2027. Tardará miles de años en completar una vuelta; la cifra exacta se afinará con más observaciones.
Solo para telescopios grandes. Está en la constelación del Dragón y es demasiado débil para verlo con un telescopio de aficionado, según Sky at Night.
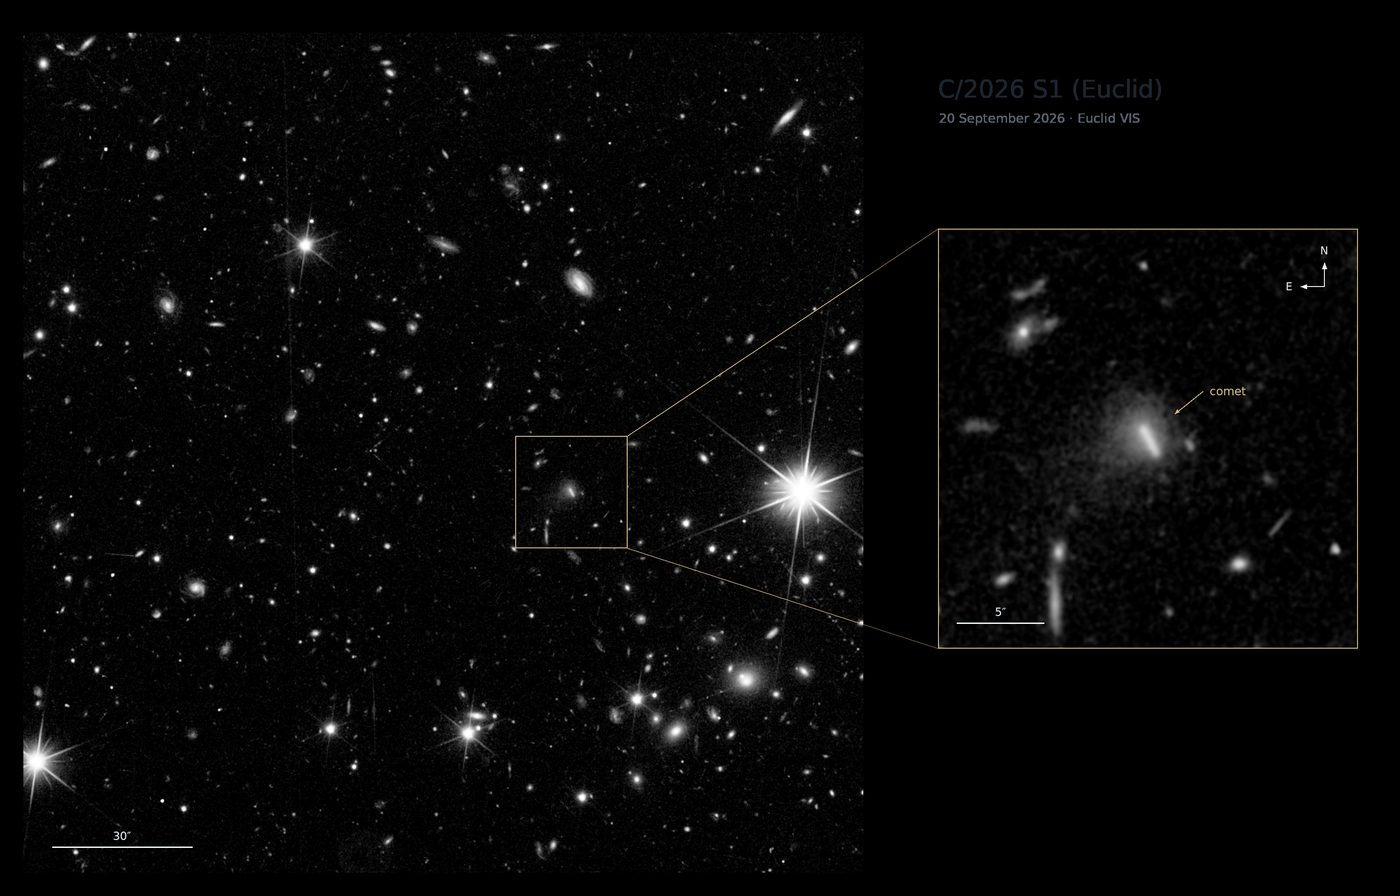
El cometa en una imagen de Euclid del 20 de septiembre: en el campo completo (izquierda) es un punto más entre estrellas y galaxias; en el recuadro ampliado se ve el trazo que deja al moverse y la coma difusa a su alrededor. Imagen: ESA/Euclid/Euclid Consortium/NASA, M. Pöntinen et al. 2026, CC BY-SA 3.0 IGO.
«Me emocionó ver que mi programa marcaba un trazo extendido por varias imágenes, la huella de un objeto que se mueve rápido», contó Pöntinen a la ESA. Bruno Altieri, científico del archivo de Euclid, recordó que se esperan muy pocos cometas en sus datos, así que captar este en varias imágenes fue una feliz coincidencia. Valeria Pettorino, científica del proyecto, dijo que el equipo está contento de dejar un cometa nuevo para que lo siga la comunidad que estudia el Sistema Solar.
El Sistema Solar visto de canto: los planetas giran casi en un mismo plano y C/2026 S1 llega desde arriba, en una órbita inclinada 85°. Distancia e inclinación de la órbita preliminar del JPL; la parte alta de la órbita no está a escala.
Lo que un cazador de galaxias aporta a la búsqueda de cometas
Los cometas de periodo largo vienen de los confines del Sistema Solar y llevan allí, casi intactos, el material con el que se formaron los planetas hace 4,600 millones de años. Cuanto antes se les detecta, más tiempo hay para estudiarlos antes de que el calor del Sol los cambie. Euclid demuestra que puede verlos cuando todavía están muy lejos y son muy débiles, algo que interesa a la ESA para Comet Interceptor, una misión que esperará en el espacio a un cometa recién llegado para ir a su encuentro.
Este en concreto no sirve como objetivo de Comet Interceptor, aclaró Altieri, pero sí como ensayo real de cómo deben coordinarse los dos equipos cuando aparezca el bueno. Y hay una lección más general: los grandes sondeos del cielo generan tantos datos que, con el software adecuado, esconden descubrimientos que nadie fue a buscar.
C/2026 S1 no se dejará ver a simple vista ni en telescopios caseros, pero su descubrimiento tiene algo de premio inesperado: un telescopio dedicado a la cosmología, un programa escrito por un estudiante y un cometa que pasará cerca de Saturno y luego se alejará durante miles de años. Los observatorios en tierra seguirán midiéndolo en los próximos meses para precisar su órbita.
Descubrimiento, fechas, distancia y declaraciones, del comunicado de la ESA. Inclinación, perihelio y su fecha, de la órbita preliminar del JPL Small-Body Database (56 observaciones, consultada el 26 de octubre de 2026). Constelación y brillo, según BBC Sky at Night. Imágenes de la ESA con licencia CC BY-SA 3.0 IGO.
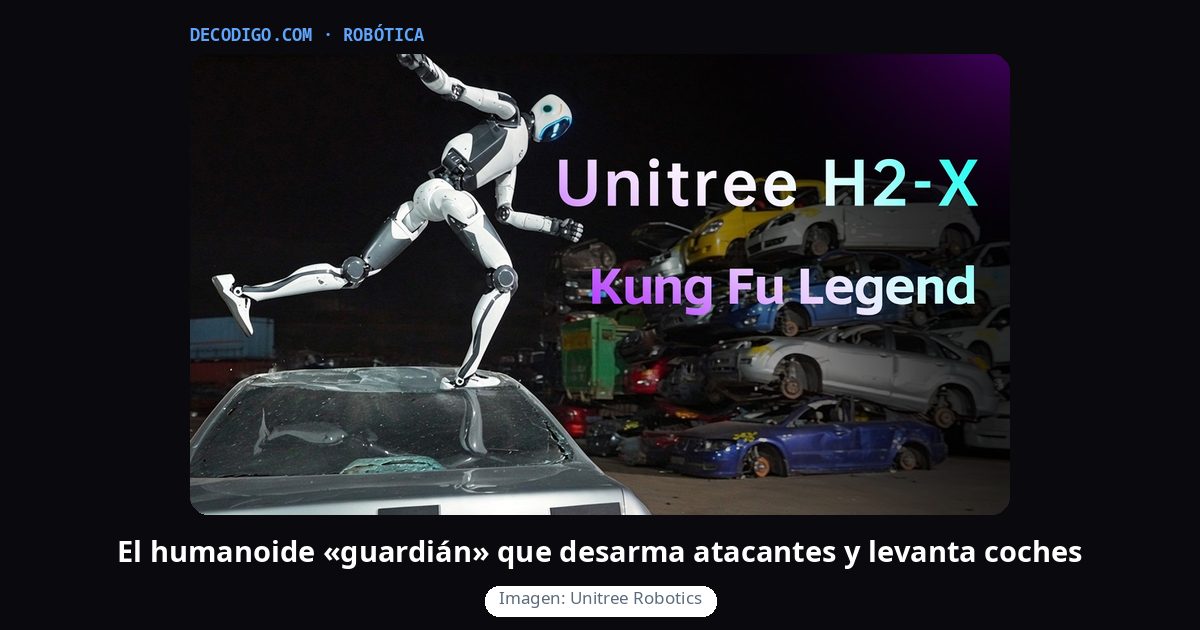
Unitree Robotics, el fabricante chino que más humanoides vende, ha presentado el H2-X «Kung Fu Legend Guardian», una versión de su robot H2 pensada para proteger y rescatar personas. En el vídeo de un minuto que publicó el 21 de octubre, el robot desarma a un hombre con un cuchillo, levanta la parte delantera de un coche y aparta a un peatón de un vehículo que se le echa encima. Lo que el vídeo no cuenta es casi tan importante: no hay precio, ni fecha, ni ficha técnica, ni explicación de si el robot decide solo.
Unitree, con sede en Hangzhou, se hizo conocida por sus perros robot y después por sus humanoides baratos. Su G1, a la venta desde mayo de 2024 desde $16,000.00 USD, es el humanoide más vendido del mundo, con entre 10,000 y 20,000 unidades fabricadas según Global Times, y ya se puede programar con el stack abierto de Hugging Face. El H2 es su modelo grande, de tamaño adulto, y la empresa lleva años promocionándolo con números de artes marciales, baile y acrobacias.
El H2-X sigue esa línea, pero cambia el mensaje: ya no es un espectáculo, sino un «guardián». En la descripción del vídeo, Unitree lo resume en una frase: rendimiento potente «para servirte y protegerte», con una autonomía máxima de unas 8 horas, y pide usar el robot «de forma segura y amistosa».
Claves del Unitree H2-X
Qué se ve en el vídeo. En un desguace, el robot salta desde una plataforma de unos 4 metros y aterriza de pie, golpea un coche hasta abollarlo y destroza una puerta, se interpone entre un atacante armado y una mujer y lo desarma, levanta el frontal de un coche para liberar a una persona atrapada y empuja a un peatón fuera del camino de un vehículo.
Base conocida. Está construido sobre el H2, que según la ficha oficial mide 1.82 m, pesa unos 70 kg y tiene 31 grados de libertad, con hasta 360 N·m de torque en las piernas y 120 N·m en los brazos. Unitree no ha dicho si el H2-X conserva esas cifras o cambia motores, sensores o control.
Autonomía. Unas 8 horas como máximo, frente a las unas 3 horas del H2 de serie con su batería de 0.972 kWh. La empresa no aclara en qué condiciones: Notebookcheck señala que no es lo mismo estar de pie que caminar, pelear o levantar peso.
Sin precio ni fecha. El H2 normal cuesta $29,900.00 USD sin impuestos ni envío. Del H2-X no se sabe precio, fecha de venta ni a quién se dirige: si es un producto o una demostración tecnológica.
¿Autónomo o teledirigido? Ni el vídeo ni Unitree lo explican. Ninguna de las fuentes consultadas dice que las escenas sean falsas, pero todas coinciden en que no se sabe qué parte es autonomía, qué parte es control remoto y qué parte es una coreografía ensayada.
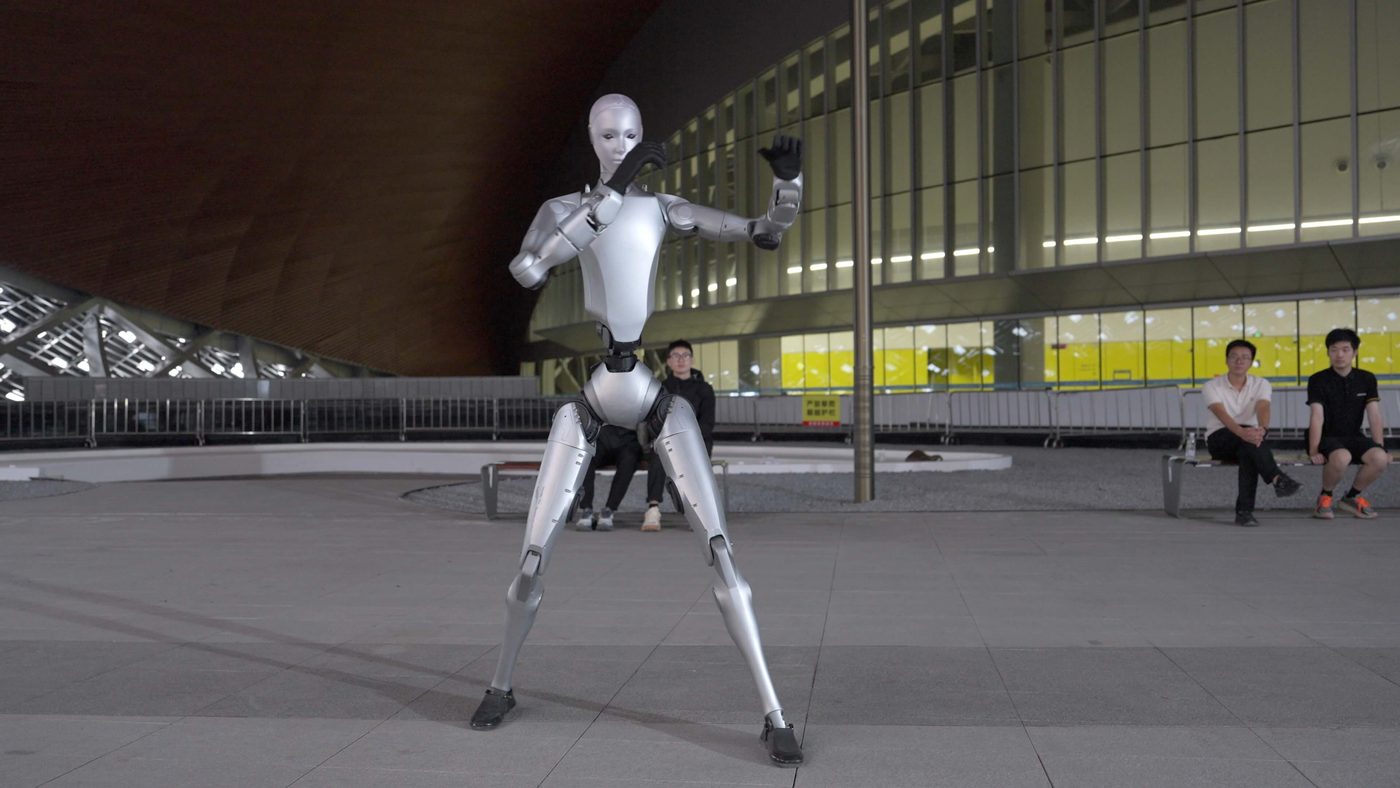
El H2 de serie, la base del H2-X: 1.82 m, unos 70 kg y 31 grados de libertad, por $29,900.00 USD. Unitree lleva años presentándolo con números de artes marciales como este. Foto: Unitree Robotics.
Hay una pista sobre hacia dónde va la empresa. En septiembre, Unitree publicó UnifoLM-X2-1.0, un modelo de IA pensado para que sus robots practiquen movimientos de combate como golpear, bloquear y esquivar. Las fuentes no lo relacionan directamente con el H2-X, y la propia ficha del H2 avisa de que algunas funciones de su página «todavía se están desarrollando y probando».
Un robot de seguridad todavía tiene que demostrar que es seguro
La idea de un robot que protege a personas atrae por razones evidentes: no se cansa, no tiene miedo y puede entrar donde un rescatista no debería. Por eso Unitree ya vende soluciones para bomberos e inspección industrial con sus perros robot, y las aplicaciones de servicio son, según su fundador, Wang Xingxing, las que llegarán antes que las domésticas o industriales. En las redes chinas, algunos usuarios llegaron a decir que un solo humanoide bastaría para vigilar una casa.
Pero un vídeo ensayado no responde a la pregunta difícil: ¿cómo distingue el robot a un atacante de alguien que gesticula, a un cuchillo de un paraguas, a un forcejeo de un abrazo? Un error de una máquina de 70 kg con 360 N·m en cada pierna puede herir a la persona equivocada. La propia Unitree pide en la ficha del H2 mantener una distancia de seguridad con el robot (las crónicas hablan de 2 a 3 metros), recuerda que es un robot civil y pide no hacerle modificaciones peligrosas ni usarlo de forma arriesgada. Además, tampoco está claro quién respondería si un robot «guardián» usa la fuerza contra una persona, y ninguna de las fuentes menciona certificaciones ni normas para este uso.
El H2-X demuestra, sobre todo, lo que ya hace bien el hardware de Unitree: equilibrio, fuerza y movimientos rápidos en un robot de tamaño humano, como otros humanoides recientes, del NEO1 hidráulico a los modelos chinos de bajo coste. Lo que falta por ver es lo más difícil: que entienda situaciones reales e imprevisibles y actúe sin riesgo. Hasta que Unitree publique una ficha, un precio y una explicación de cómo decide el robot, el «guardián» es una demostración espectacular, no un vigilante listo para trabajar.
Anthropic, la empresa que desarrolla los modelos Claude, presentó este 26 de octubre ante la Comisión de Bolsa y Valores de Estados Unidos (SEC) el formulario S-1, el paso formal para su oferta pública inicial (IPO). Quiere cotizar sus acciones de clase A en el Nasdaq Global Select Market con el símbolo «ANT». Todavía no ha fijado cuántas acciones venderá ni a qué precio.
Anthropic nació en 2021, fundada por siete exempleados de OpenAI encabezados por los hermanos Dario y Daniela Amodei. Está constituida como public benefit corporation (PBC): una sociedad que, por ley, debe equilibrar el beneficio de sus accionistas con un propósito público, en su caso «el desarrollo y mantenimiento responsables de la IA avanzada para el beneficio de la humanidad a largo plazo». Hasta ahora se había financiado con rondas privadas y con acuerdos con grandes proveedores de nube. Según la prensa financiera, había presentado el S-1 de forma confidencial en junio; lo nuevo es que ahora el documento es público y cualquiera puede leer sus cuentas.
El S-1 es un prospecto de cientos de páginas que describe el negocio, las cifras auditadas, los riesgos y el reparto del poder dentro de la empresa. Los bancos que coordinan la operación y reparten el prospecto preliminar son Goldman Sachs y Morgan Stanley. La fecha de salida no está confirmada: la periodista Liz Claman, de Fox Business, publicó citando fuentes que podría ser el 19 o el 20 de noviembre, pero Anthropic no lo ha dicho.
Claves del S-1 de Anthropic
Ingresos que se disparan. $41 millones USD en 2023, $386 millones USD en 2024 y $4.6 mil millones USD en 2025. Solo en el primer semestre de 2026 ingresó $16.3 mil millones USD, frente a $1.2 mil millones USD un año antes. La propia empresa advierte que no espera mantener ese ritmo.
Pérdidas, sobre todo contables. Perdió $1.5 mil millones USD en 2023, $8.3 mil millones USD en 2024, $42 mil millones USD en 2025 y $80.7 mil millones USD en el primer semestre de 2026. De esa última cifra, $72.4 mil millones USD vienen de revalorizar sus notas convertibles y otros instrumentos: cuanto más vale la empresa, más «debe» en el papel a quienes la financiaron con esa deuda. La pérdida operativa del semestre fue de $693 millones USD, menos que los $2.1 mil millones USD del mismo periodo de 2025.
Más clientes grandes. Las empresas que le pagan $100,000 USD o más al año pasaron de unas 950 a más de 11,900 entre septiembre de 2025 y septiembre de 2026. Casi todos sus ingresos son por consumo, es decir, por los tokens que los clientes usan a través de la API y las aplicaciones.
Una factura de cómputo gigantesca. Solo desde el 31 de diciembre de 2025 firmó contratos de centros de datos, equipos y nube con pagos mínimos futuros de unos $417 mil millones USD, con plazos de hasta 20 años. Algunos medios citan $430 mil millones USD; la cifra de esos contratos nuevos que aparece en el S-1 es la de $417 mil millones USD.
El control no cambia de manos. El público comprará acciones de clase A, con un voto cada una. Un fideicomiso independiente, el Long-Term Benefit Trust, tiene acciones de clase T que le permiten elegir a la mayoría del consejo, y una sociedad de los siete cofundadores tiene acciones de clase F con el 50.1 % de los votos. Por eso Anthropic será una controlled company según las reglas del Nasdaq.
Riesgos dichos sin rodeos. El documento reconoce que sus salvaguardas contra el mal uso de los modelos, incluidas las que buscan impedir ayuda para fabricar armas químicas o biológicas, «son incompletas» y han sido burladas antes. También menciona el coste de la electricidad y la polémica que generan los centros de datos.
Lo que el prospecto cuenta sobre el negocio de la IA
Hasta ahora, las cuentas de los grandes laboratorios de IA se conocían por filtraciones y declaraciones parciales. El S-1 es la primera radiografía completa y auditada de uno de ellos, y muestra las dos caras del negocio: unos ingresos que se multiplican por diez en un año y unos compromisos de gasto en cómputo que se cuentan en cientos de miles de millones. Que la pérdida operativa ya sea pequeña frente a los ingresos es la señal que buscarán los inversores; que la pérdida neta sea enorme se explica, en su mayor parte, por cómo se contabiliza la deuda convertible cuando la valoración sube.
La otra novedad es el gobierno corporativo. Anthropic llega a la bolsa con una estructura poco habitual, en la que ni los nuevos accionistas ni los grandes socios estratégicos pueden cambiar el rumbo de la empresa: deciden el fideicomiso y los fundadores. Es coherente con la imagen de laboratorio centrado en la seguridad que la compañía ha cultivado, y que se vio hace poco cuando, igual que OpenAI, decidió entrenar sus modelos más potentes sin acceso a internet. Pero también deja a los compradores de acciones con poca capacidad de influir.
La salida a bolsa de Anthropic podría ser una de las mayores de la historia del sector tecnológico, y quedan por conocer el precio, el número de acciones y la fecha definitiva. Cuando la SEC dé por buena la documentación y los bancos fijen el rango de precios, se sabrá cuánto vale para el mercado la empresa que hay detrás de Claude.
Cifras del formulario S-1 de Anthropic, PBC (expediente en EDGAR): ingresos, pérdidas, clientes, compromisos de cómputo, clases de acciones y riesgos. Bolsa, símbolo y bancos, del anuncio de Anthropic. Fecha rumoreada, según Liz Claman (Fox Business), recogida por Investing.com. Presentación confidencial en junio y cifra de $430 mil millones USD, según CNBC y otros medios.
DeepSeek no solo hace modelos. Desde agosto también tiene su propio agente de programación, DeepSeek Harness, de código abierto y con licencia MIT, que compite con Claude Code y Codex. En octubre ha publicado la serie 0.2.1, la más grande hasta ahora: trabaja en ramas aisladas con Git worktrees, instala Claude Code y Codex como paquetes, usa la nueva búsqueda web de DeepSeek y deja que el propio agente escriba plugins nuevos.
Un harness es el programa que rodea a un modelo de lenguaje para que pueda trabajar solo: le da tools para leer y editar archivos, ejecutar órdenes en la terminal o buscar en internet, guarda las sesiones y repite el ciclo de pensar, actuar y revisar hasta terminar la tarea. DeepSeek lo presentó el 13 de agosto, el mismo día que actualizó DeepSeek-V4-Pro, y desde entonces ha publicado 32 versiones en diez semanas, todas marcadas como prerelease. A finales de septiembre llegó la 0.2, la primera con app de escritorio para macOS y Windows.
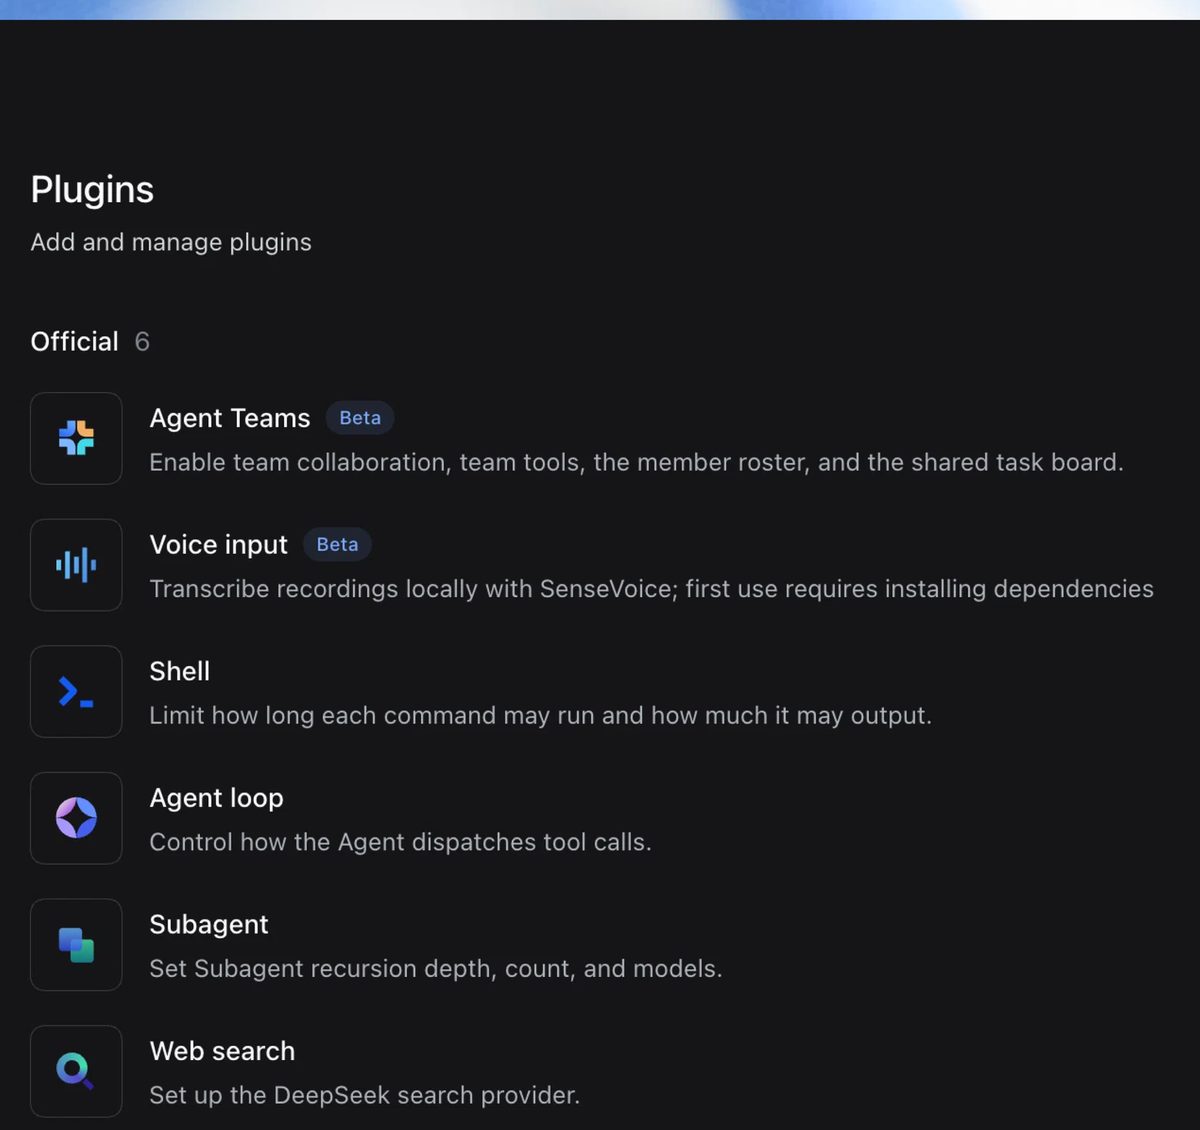
Lo que lo distingue es su lema: «Everything is a plugin». Está construido sobre Cordis, un framework de plugins, y casi todo en él se puede cambiar por otra pieza: el modelo, las tools, las skills, el sandbox, el sistema de archivos, el bucle del agente y hasta la interfaz. No está atado a DeepSeek: acepta modelos de Anthropic, OpenAI y cualquier endpoint compatible.
Claves de DeepSeek Harness 0.2.1
Varias formas de usarlo. Una interfaz web local que se arranca con npx @deepseek-ai/dsh web y abre 127.0.0.1:3080, la app de escritorio para macOS y Windows, un modo headless para la terminal y SDK de TypeScript y Python.
Cuatro modos. Estándar (el agente completo: edita, ejecuta, planifica y delega en subagentes), Creador (para diseñar agentes y plugins propios), PTC (Programmatic Tool Calling: el modelo escribe un pequeño programa que llama a las tools y solo le vuelve el resultado) y Mínimo, el que DeepSeek usa para medir sus modelos en las pruebas de programación.
Git worktrees. Un plugin experimental deja que el agente cree su propio checkout de Git y trabaje ahí, sin tocar la rama en la que estás.
Claude Code y Codex dentro. El catálogo oficial instala bajo demanda los paquetes de Claude Code y Codex, para usarlos desde el modo headless, el SDK o perfiles ACP. Hay además una capa experimental que carga los mods de Claude Code como plugins, aunque DeepSeek aclara que por ahora sirve para comprobar que esa API cabe dentro de la suya, no para ofrecer compatibilidad completa.
Plugins para todos. Se pueden instalar desde índices de terceros, se actualizan sin reiniciar cuando es posible y hay un botón «Let Agent create a plugin» que abre el modo Creador para que el agente escriba el plugin por ti.
Búsqueda propia. La versión del 17 de octubre añadió las API Search y Fetch de DeepSeek y el soporte para DeepSeek-V4.1-Flash-1017, el modelo que la empresa afinó pensando en Harness.
Más cuidado con los secretos. Detecta claves y tokens en los mensajes que envías y los oculta por defecto. También lee un AGENTS.md global compartido entre proyectos, comprime conversaciones largas con /compact y trabaja en máquinas remotas por SSH.
La página de plugins: hasta el bucle del agente (Agent loop), la terminal (Shell) y los subagentes son plugins que se configuran o se sustituyen. Captura: DeepSeek.
La lista completa de cambios de la 0.2.1-rc.1 tiene más de 100 entradas. Entre las menos llamativas hay varias útiles: traducción automática del razonamiento del modelo con Bing, Google o DeepSeek Flash, selección del micrófono para el dictado por voz (que transcribe en local con SenseVoice), subagentes con su propio preset de rol y tools, y una vista de depuración con el registro en bruto de cada sesión. La última versión, la rc.3 del 23 de octubre, añade menús para explorar y crear plugins desde cualquier parte de la interfaz.
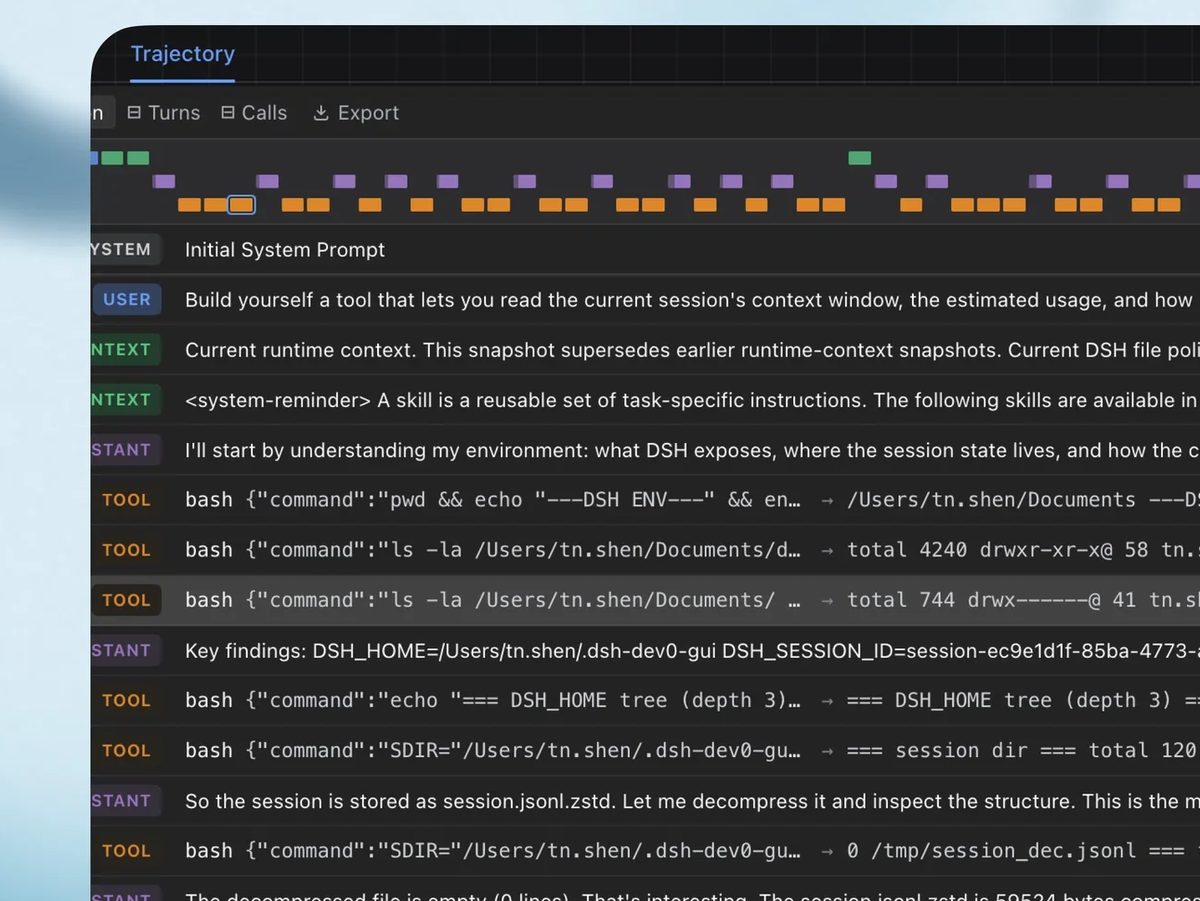
La vista Trajectory muestra cada paso del agente: el prompt, sus razonamientos y cada llamada a una tool, con su duración y su resultado. Captura: DeepSeek.
Lo que DeepSeek se juega fuera del modelo
Hoy un modelo de programación vale tanto como el agente que lo mueve. Anthropic tiene Claude Code y OpenAI tiene Codex, y los dos están pensados sobre todo para sus propios modelos. DeepSeek responde con una pieza abierta, bajo licencia MIT, que cualquiera puede modificar, ejecutar en su máquina y conectar al modelo que quiera. Para la empresa también es un banco de pruebas: sus modelos se miden y se afinan en Harness, y la búsqueda web y la lectura de páginas cuestan $0.75 USD por cada 1,000 llamadas, gratis desde Harness, Claude Code o Codex hasta el 31 de octubre a las 16:00 UTC.
Para quien programa, la arquitectura de plugins tiene una ventaja práctica: si una parte no te gusta, la cambias sin esperar a que lo haga el fabricante. El precio es la inestabilidad. El propio repositorio avisa en mayúsculas de que habrá cambios incompatibles, y el aviso de seguridad es claro: el proyecto no ha pasado ninguna auditoría y no debe considerarse seguro ni listo para producción. Puede ejecutar código generado por el modelo, cargar plugins de terceros y acceder a archivos, procesos y credenciales. DeepSeek recomienda usarlo en una máquina virtual o un contenedor, con los mínimos permisos y con copias de seguridad de los archivos a los que pueda llegar.
DeepSeek Harness 0.2.1 todavía no es una herramienta para el día a día de una empresa, pero avanza muy rápido y en una dirección clara: un agente abierto donde cada pieza se puede sustituir, incluso por Claude Code o Codex. Quien quiera probarlo puede hacerlo con una sola orden, mejor dentro de un contenedor, y opinar en el repositorio antes de que llegue la versión estable.
Tiny11 es una versión recortada de Windows 11: el mismo sistema de Microsoft, pero sin buena parte de las apps preinstaladas, sin Copilot, sin Edge y sin la comprobación de requisitos que deja fuera a tantos PC antiguos. No es un sistema nuevo ni un Windows pirata, sino un programa que toma la imagen oficial de Windows 11 y crea a partir de ella un instalador más ligero. Este mes estrenó una app con ventanas que lo hace más fácil que nunca, y por eso conviene saber bien qué quita y qué riesgos tiene.
El proyecto es obra de NTDEV, un desarrollador conocido por sus experimentos con Windows. En 2023 publicó las primeras imágenes de tiny11 y, poco después, tiny11 builder, un script de PowerShell para que cada uno creara la suya desde una ISO original. Su popularidad creció cuando Microsoft dejó de dar soporte a Windows 10, el 14 de octubre de 2025: muchos equipos que funcionan perfectamente no cumplen los requisitos de Windows 11, que pide TPM 2.0, Secure Boot y un procesador de la lista de compatibles. En septiembre de 2025 el script se actualizó para la versión 25H2 y empezó a quitar también Copilot, el nuevo Outlook y Teams.
La gran novedad llegó el 12 de octubre de 2026: Tiny11 Builder pasó a ser una aplicación de escritorio para Windows con un asistente de seis pasos. Ya no hace falta abrir PowerShell: se elige la imagen, el modo y las opciones, y el programa genera la ISO. La versión más reciente, la 0.1.3, es del 19 de octubre y sigue marcada como vista previa.
Cómo se usa: Tiny11 Builder parte de la ISO oficial y crea una nueva, más ligera, sin tocar la original ni el Windows del equipo. Esquema: decodigo.com.
Qué quita y qué conserva tiny11
Tres modos.Tiny11 aplica el recorte de siempre y mantiene Windows Update, Defender y la recuperación del sistema. Tiny11 Core recorta mucho más, pero sin actualizaciones ni antivirus. Custom parte de cero y deja elegir una a una las apps, funciones, servicios y controladores que se quitan.
Apps que desaparecen. En el modo Tiny11 se van más de 40 apps preinstaladas: Copilot, Clipchamp, Noticias y Tiempo de Bing, Xbox y la barra de juegos, Teams, el nuevo Outlook, Correo y Calendario, Enlace Móvil, Solitaire, Sticky Notes, Cámara, Alarmas, Paint, Grabadora de sonido, Power Automate y también Terminal, entre otras.
Edge y OneDrive. Borra los archivos de Microsoft Edge y de WebView2, el componente con el que muchas apps muestran contenido web, y el instalador de OneDrive.
Sin barreras de instalación. Salta la comprobación de TPM, Secure Boot, procesador, memoria y almacenamiento, y permite instalar con una cuenta local, sin iniciar sesión con una cuenta de Microsoft.
Ajustes de privacidad y espacio. Desactiva la telemetría, los widgets, los contenidos destacados del buscador, el almacenamiento reservado para actualizaciones y el cifrado automático del disco con BitLocker.
Lo que se queda. Windows Update, Microsoft Defender, el entorno de recuperación (WinRE), la Microsoft Store y los componentes compartidos que necesitan otros programas. Gracias a la Store se puede reinstalar casi cualquier app que se haya quitado.
Compatibilidad. Funciona con Windows 11 22H2 y versiones posteriores, incluida la 26H2, en equipos x64 y ARM64. La app puede descargar la ISO oficial directamente de los servidores de Microsoft.
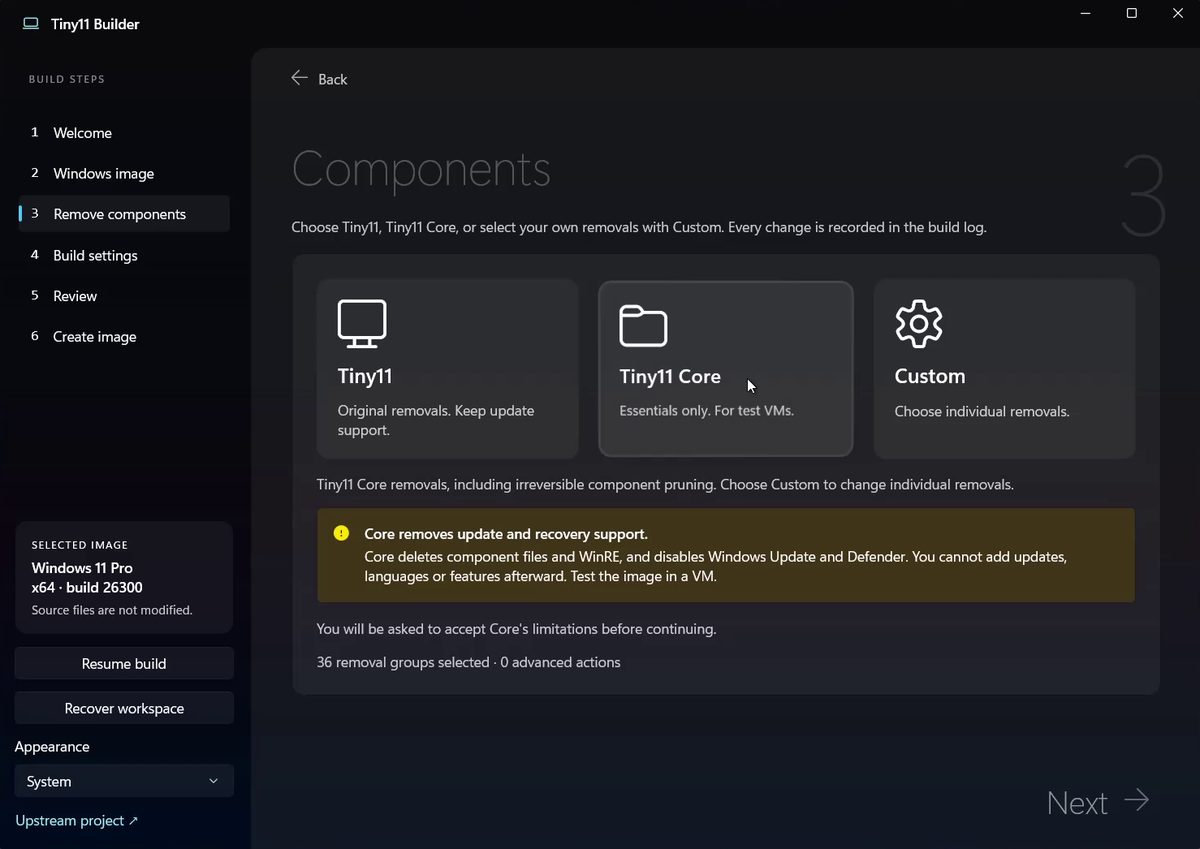
Lo que mantiene cada modo según la documentación del proyecto. Esquema: decodigo.com.El paso de componentes con Tiny11 Core seleccionado. El aviso amarillo explica que Core borra archivos de componentes y WinRE y desactiva Windows Update y Defender, y que después no se pueden añadir actualizaciones, idiomas ni funciones. Captura: Tiny11 Builder.
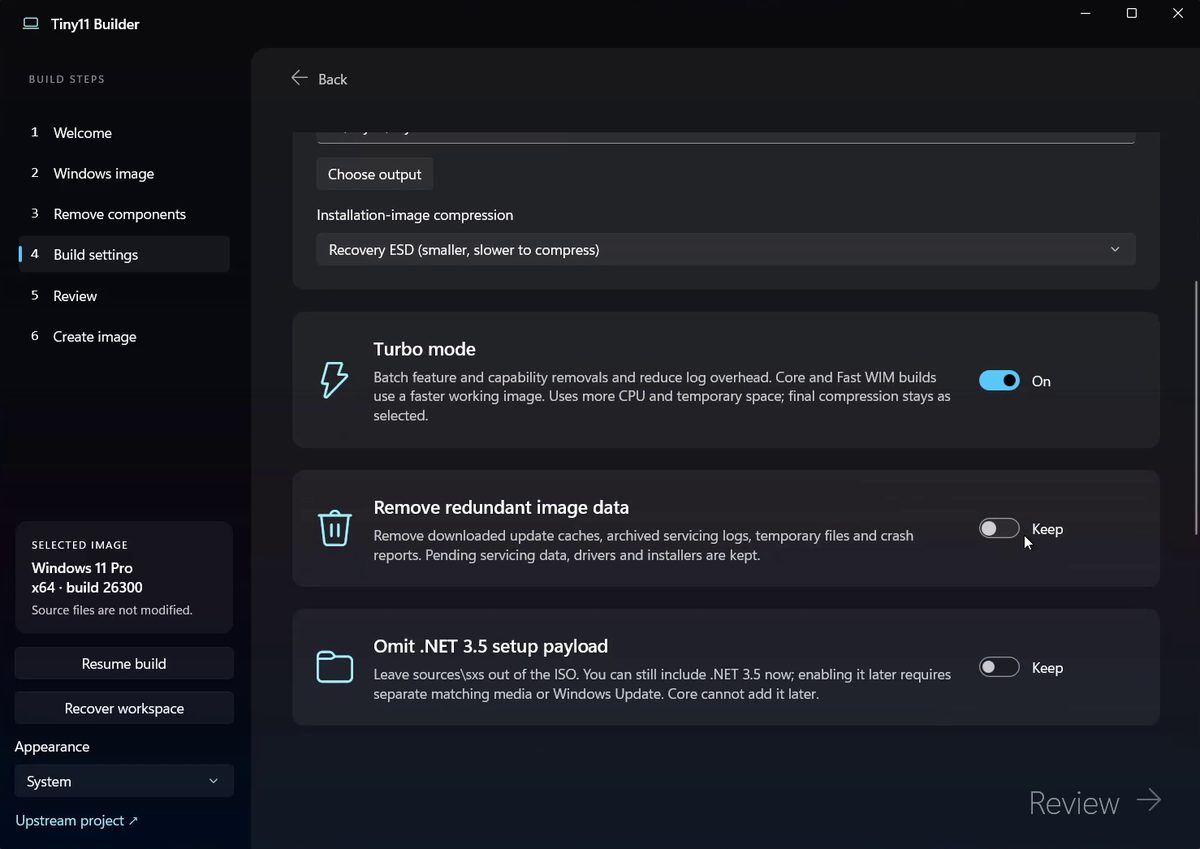
La app también deja ajustar la compresión de la imagen y activar un modo Turbo que usa más procesador y espacio temporal para terminar antes. En las pruebas del autor, una ISO de Windows 11 26H2 en modo Core pasó de una hora y media a 32 minutos, y ocupó 3.04 GiB. Si el proceso se interrumpe, se puede retomar desde el último punto guardado. El programa nunca toca el Windows del equipo en el que se ejecuta: trabaja sobre una copia de la imagen y deja intacta la ISO original.
Ajustes de la imagen: compresión, modo Turbo y opciones para quitar cachés y registros o dejar fuera .NET 3.5. Captura: Tiny11 Builder.
Precauciones antes de instalarlo
Crea tu propia ISO. En internet circulan imágenes de tiny11 ya hechas, en sitios que no son del autor o subidas por terceros a archivos públicos. No hay forma de saber qué llevan dentro: alguien podría haber añadido malware. Lo seguro es descargar Tiny11 Builder de su página de GitHub, comprobar su suma SHA-256 y partir de la ISO oficial de Microsoft.
No uses Tiny11 Core en tu equipo de todos los días. Sin Windows Update ni Defender, el sistema no recibe parches de seguridad y queda expuesto en cuanto se conecta a internet. Sus cambios no se pueden deshacer. El propio autor lo describe como un modo solo para máquinas virtuales de prueba.
En un PC no compatible, las actualizaciones no están garantizadas.Microsoft avisa de que esos equipos pueden no recibir actualizaciones, ni siquiera de seguridad, que no tendrán soporte y que los daños por incompatibilidad no los cubre la garantía. Además, el escritorio muestra una marca de agua.
Revisa qué vas a echar de menos. Sin WebView2, algunas apps no abren o muestran ventanas en blanco hasta que se instala el runtime de WebView2. Sin las apps de Xbox, algunos juegos de PC Game Pass no se instalan. Y si usabas Terminal, Paint o la Cámara, tendrás que reinstalarlos desde la Store. En el modo Custom puedes conservarlos.
Activa el cifrado tú mismo. Tiny11 desactiva el cifrado automático del disco. En un portátil que pueda perderse o robarse, conviene activar BitLocker o el cifrado de dispositivo a mano.
Necesitas licencia. Tiny11 no activa Windows ni incluye claves de producto. El uso y la activación siguen sujetos a los términos de Microsoft, así que necesitas una licencia válida.
Las grandes actualizaciones pueden fallar. Microsoft no prueba sus actualizaciones sobre imágenes recortadas. Es posible que una actualización devuelva algo de lo que se quitó o que el salto a una versión nueva no funcione, y que toque reinstalar con una ISO recién creada.
Prueba primero en una máquina virtual y haz copia de seguridad. Es la recomendación del propio proyecto, sobre todo con el modo Custom: quitar componentes protegidos puede dejar Windows sin arrancar. Instalar tiny11 borra el disco de destino, así que guarda antes tus archivos.
Es un proyecto personal. Microsoft no lo respalda, la app nueva está en vista previa y el repositorio no tiene un archivo de licencia. En un equipo de empresa o gestionado por otros, mejor no usarlo.
Una guía rápida para elegir modo según el equipo. Esquema: decodigo.com.
Tiny11 es una buena herramienta para dar una segunda vida a un PC antiguo o para tener un Windows 11 limpio y rápido, y la nueva app lo pone al alcance de cualquiera. Pero no es gratis en seguridad: lo prudente es el modo Tiny11 normal, con una ISO creada por ti a partir de la oficial y probada antes en una máquina virtual, y dejar Core para experimentos.