Linux en 2026: está en todas las supercomputadoras y en casi dos de cada tres sitios web, pero en Steam y en el escritorio ronda apenas el 4 y el 5 %

Tux, el pingüino de Linux, junto a la pregunta «¿Ahora sí es el año de Linux?»
La cuota de Linux en el escritorio año por año y dónde está hoy en cada terreno. Esquema de decodigo.com con datos de StatCounter, W3Techs, TOP500 y Valve.

Valve publicó la encuesta de Steam de octubre y Linux quedó en 3.95 % de las computadoras de quienes la respondieron, casi un punto más que en septiembre. StatCounter, que mide visitas a sitios web, lo pone en 5.66 % de las computadoras de escritorio del mundo y en 4.17 % en México. Son cifras pequeñas para un sistema que, al mismo tiempo, corre en todas las supercomputadoras de la lista TOP500 y en casi dos de cada tres sitios web. Así ha avanzado Linux con los años, terreno por terreno.

Linux nació el 25 de agosto de 1991, cuando Linus Torvalds, entonces estudiante en Helsinki, anunció en un foro que estaba haciendo «un sistema operativo libre, solo un pasatiempo». En los noventa se ganó su lugar donde nadie le pedía una interfaz bonita: en los servidores, junto con Apache, MySQL y PHP, como base barata y abierta de la naciente web. Después llegaron las empresas (Red Hat, SUSE, Canonical), las supercomputadoras, la nube y, en 2008, Android, que usa el kernel Linux en el celular. En el escritorio, en cambio, cada año se anunciaba como «el año de Linux en el escritorio» y cada año la cuota seguía por debajo del 2 %.

Lo que movió esa aguja en la última década vino sobre todo de los juegos. Valve sacó su cliente de Steam para Linux en febrero de 2013; en agosto de 2018 presentó Proton, la capa que permite jugar en Linux títulos hechos para Windows; y en febrero de 2022 lanzó la Steam Deck, una consola portátil con SteamOS, un sistema basado en Linux. Al mismo tiempo, escritorios como KDE Plasma y GNOME maduraron, y el fin del soporte de Windows 10, el 14 de octubre de 2025, dejó sin actualizaciones a muchas computadoras que no cumplen los requisitos de Windows 11.

Linux en las computadoras de escritorio, 2009–2026 Porcentaje de visitas web desde escritorio, promedio de cada año (StatCounter, todo el mundo) 0 % 2 % 4 % 6 % 2009 2012 2015 2018 2021 2024 2026 Steam llega a Linux Proton Steam Deck 2009: 0.69 % 2010: 0.78 % 2011: 0.79 % 2012: 0.85 % 2013: 1.10 % 2014: 1.34 % 2015: 1.65 % 2016: 1.56 % 2017: 1.67 % 2018: 1.66 % 2019: 1.77 % 2020: 1.80 % 2021: 2.32 % 2022: 2.67 % 2023: 3.23 % 2024: 4.36 % 2025: 4.12 % 2026: 5.16 % 0.69 % 5.16 % 4.36 % StatCounter cuenta visitas a los sitios con su código, no equipos instalados. 2026: enero a octubre. Fuente: StatCounter Global Stats, consultado el 2 de noviembre de 2026. Gráfica: decodigo.com.
Linux en el escritorio, promedio de cada año. Gráfica: decodigo.com con datos de StatCounter.

En resumen: Linux ya ganó en casi todo lo que no tiene pantalla frente a una persona, y en el escritorio y los juegos crece de forma sostenida, pero desde muy abajo. Según StatCounter, su cuota de escritorio pasó de 0.69 % en 2009 a 5.16 % en lo que va de 2026, es decir, se multiplicó por más de siete; en Steam pasó de menos del 1 % entre 2016 y 2020 a rondar el 4 % este año, con un récord de 5.33 % en marzo.

Linux en cifras, terreno por terreno

  • Supercomputadoras: 100 %. Desde noviembre de 2017, las 500 supercomputadoras más rápidas del mundo usan Linux. La más rápida de la lista de junio de 2026 es LineShine, en Shenzhen, China, con 2.198 exaflops y Kylin OS, una distribución china basada en Linux. Las que le siguen, como El Capitan, Frontier o JUPITER, usan TOSS, HPE Cray OS o Red Hat Enterprise Linux. La próxima lista sale a mediados de noviembre, y no se espera que cambie esto.
  • Servidores web: 63.3 %. Según W3Techs, Linux corre en el 63.3 % de los sitios cuyo sistema operativo se puede identificar; Windows, en el 8 %. Ubuntu (15.2 %) y Debian (5.6 %) son las distribuciones que más se ven, aunque en el 77 % de los casos el servidor no dice cuál usa. Y la cifra se queda corta: muchos sitios están detrás de servicios como Cloudflare que no dejan ver el sistema del servidor.
  • Celulares: Android. Si se cuentan todos los equipos, Android, que usa el kernel Linux, es el sistema con más visitas web del mundo: 44.7 % en octubre según StatCounter, por delante de Windows (28.94 %) e iOS (17.48 %). Pero Android no es lo que la gente llama «usar Linux», y StatCounter lo cuenta aparte.
  • Escritorio: entre 4 y 6 %. StatCounter dio 5.66 % en octubre en el mundo, 5.57 % en Estados Unidos, 5.56 % en España y 4.17 % en México. ChromeOS, también basado en Linux, suma otro 2 % que se cuenta por separado. Ojo con los meses sueltos: en agosto marcó 8.76 % y en septiembre 4.54 %, saltos que no se explican con gente cambiando de sistema, sino con cambios en el tráfico que mide. El promedio anual es más fiable.
  • Juegos: 3.95 % en Steam. Windows tiene 93.70 % y macOS 2.35 %, así que entre quienes responden la encuesta ya hay más computadoras con Linux que con macOS. La distribución más usada entre esos jugadores ya no es SteamOS, sino CachyOS (16.39 % de los equipos con Linux), una distribución basada en Arch y afinada para juegos; le siguen las dos entradas de SteamOS, que juntas suman cerca del 22 %, Arch Linux (8.92 %), Linux Mint (8.41 %) y Bazzite (6.74 %).
Dónde está Linux hoy Cada cifra mide algo distinto: no se pueden sumar ni comparar entre sí 100 % de las 500 supercomputadoras más rápidas, desde noviembre de 2017 TOP500, junio de 2026 63.3 % de los sitios web cuyo sistema se puede identificar W3Techs, 3 de noviembre de 2026 44.7 % de las visitas web desde cualquier equipo llegan desde Android StatCounter, octubre de 2026 5.66 % de las visitas desde computadoras de escritorio en el mundo StatCounter, octubre de 2026 4.17 % de las visitas desde computadoras de escritorio en México StatCounter, octubre de 2026 3.95 % de las computadoras de quienes respondieron la encuesta de Steam Valve, octubre de 2026 Android usa el kernel Linux. Gráfica: decodigo.com con datos de TOP500, W3Techs, StatCounter y Valve.
Dónde está Linux hoy. Gráfica: decodigo.com.

El año de Steam merece una lectura con calma. El récord de marzo (5.33 %) llegó justo después de febrero, cuando la encuesta recibió muchas más respuestas en chino simplificado y Linux cayó a cerca de 2.2 %; algo parecido pasó en septiembre, con una baja a 3.05 %. Como la encuesta es voluntaria y cambia mucho de un mes a otro según quién la responde, lo que vale es la tendencia: hace dos años, en octubre de 2024, Linux tenía 2 % en Steam; hoy anda entre 3.5 y 4.5 % casi todos los meses. Por cierto, circula que Valve corrigió septiembre a 3.90 %: es un error, ese fue el dato de agosto.

Linux en Steam, de octubre de 2025 a octubre de 2026 Porcentaje de las computadoras que respondieron la encuesta de Valve 0 % 2 % 4 % 6 % oct 2025: 3.05 % oct 2025 3.05 nov 2025: 3.20 % nov dic 2025: 3.58 % dic ene 2026: 3.38 % ene 2026 feb 2026: 2.23 % feb 2.23 mar 2026: 5.33 % mar 5.33 abr 2026: 4.52 % abr may 2026: 3.99 % may jun 2026: 3.69 % jun jul 2026: 4.01 % jul ago 2026: 3.90 % ago sep 2026: 3.05 % sep oct 2026: 3.95 % oct 3.95 récord En febrero subió mucho el chino simplificado entre quienes respondieron, y Linux bajó. Febrero se deduce del cambio publicado para marzo. Fuente: encuesta de Steam de Valve, vía GamingOnLinux. Gráfica: decodigo.com.
Linux en Steam, mes a mes. Gráfica: decodigo.com con datos de la encuesta de Valve.

Por qué el escritorio es la última frontera

En servidores, supercomputadoras y celulares, Linux ganó porque quien elige el sistema es un ingeniero o un fabricante, y para ellos pesa más que sea gratuito, abierto y modificable. En el escritorio quien elige es el usuario, y casi siempre se queda con lo que trae la computadora al comprarla, que es Windows o macOS. Por eso las dos palancas que sí movieron la cifra fueron las que quitan ese obstáculo: la Steam Deck, que trae Linux de fábrica, y Proton, que hace que los juegos de Windows funcionen sin que el jugador tenga que hacer nada.

Quedan obstáculos claros. Algunos juegos en línea muy populares siguen bloqueando Linux por su anti-cheat, que en Windows corre a nivel del kernel; varios programas profesionales, como la suite de Adobe, no tienen versión para Linux; y casi ninguna computadora se vende con Linux instalado. Lo que cambia para quien hoy piensa en probarlo es que la experiencia ya no es la de hace diez años: distribuciones como CachyOS, Bazzite o Linux Mint se instalan en minutos y la mayoría de los juegos de Steam funcionan. En decodigo.com lo repasamos en la guía ¿Has probado a jugar en Linux?, y en la historia de Microsoft y Linux contamos cómo hasta su viejo rival terminó adoptándolo.

Treinta y cinco años después de aquel anuncio de Torvalds, Linux es el sistema operativo que más trabajo hace en el mundo, aunque casi nadie lo vea. El escritorio es el único terreno donde todavía es minoría, y ahí la tendencia es lenta pero constante: de menos del 1 % a más del 5 % en diecisiete años, con los juegos como principal motor. La siguiente señal llegará a mediados de noviembre, con la nueva lista del TOP500, y en diciembre, con la encuesta de Steam de noviembre.

Fuentes: Valve, encuesta de hardware y software de Steam, octubre de 2026; GamingOnLinux, 2 de noviembre de 2026; StatCounter Global Stats; W3Techs; TOP500, junio de 2026
SUSE recortará cerca del 10 % de su plantilla y lo atribuye a la automatización y la IA

Logotipo del camaleón de SUSE en la fachada de sus oficinas en Núremberg, con el título: SUSE recortará el 10 % de su plantilla
Uno de cada diez puestos, las frases del correo y la cronología. Esquema de decodigo.com con datos del correo citado por The Register.

SUSE, la empresa alemana detrás de una de las distribuciones de Linux empresarial más usadas, va a recortar cerca del 10 % de su plantilla global. Así lo comunicó su director ejecutivo, Dirk-Peter van Leeuwen, en un correo interno enviado el lunes 2 de noviembre a sus cerca de 1,900 empleados, que publicó The Register. Son alrededor de 190 puestos, y el motivo que da la empresa es directo: «la automatización y la IA están cambiando de fondo cómo operan las empresas de software».

SUSE nació en Alemania en 1992, tiene su sede en Núremberg y es una de las empresas más antiguas del mundo Linux. Vende SUSE Linux Enterprise, que corre en servidores de bancos, fábricas y gobiernos; patrocina openSUSE, su versión comunitaria y gratuita, y desde 2020 es dueña de Rancher, una plataforma para administrar Kubernetes. En los últimos años cambió varias veces de manos: el fondo sueco EQT acordó comprarla en 2018, la llevó a la bolsa de Fráncfort en 2021 y la volvió a retirar en 2023, el mismo año en que llegó van Leeuwen, que antes trabajó en Red Hat. En marzo se reportó que EQT consideraba venderla otra vez.

El recorte tampoco llegó por sorpresa. En septiembre, SUSE ofreció a parte de su personal salidas voluntarias; según The Register, no fueron suficientes.

Cada punto son 10 personas ≈ 1,900 en total ≈ 190 puestos que desaparecen (cerca del 10 %) el resto de la plantilla Cifras aproximadas del correo del director ejecutivo citado por The Register; SUSE no detalló qué puestos.
Uno de cada diez puestos. Gráfica: decodigo.com con las cifras del correo citado por The Register.

Lo que dice el correo

  • Cuántos. «Una reducción de aproximadamente el 10 % de la plantilla global de SUSE». No dice qué áreas ni qué países; solo que la empresa revisó en qué puestos la gente puede «evolucionar, qué puede dejar de hacer y qué necesita hacer más».
  • Por qué. «Las capacidades de la IA avanzan de forma exponencial, lo que nos obliga a reimaginar de raíz nuestro trabajo». Según van Leeuwen, el diseño organizacional y la base de costos actuales de SUSE «no nos llevarán adelante».
  • Qué cambió adentro. «Las herramientas modernas ya están cambiando nuestro trabajo diario», con equipos que avanzan más rápido, con menos carga operativa y menos niveles de mando. «La necesidad de algunos puestos disminuyó mucho»; otros cambiarán en los próximos años.
  • El mensaje a los afectados. Los recortes son un «reflejo de necesidades organizacionales cambiantes, no de su talento o compromiso».
  • Las fechas. Las personas afectadas lo sabrán a más tardar el 4 de noviembre; al día siguiente se nombran sus representantes, y las reuniones individuales empiezan la semana siguiente. El 16 de noviembre, la empresa presentará su estrategia para el año fiscal 2027.

SUSE no publicó un comunicado sobre el recorte; todo lo anterior viene del correo citado por The Register.

2018 EQT acuerda comprarla a Micro Focus por $2,500 millones de USD 2021 sale a la bolsa de Fráncfort 2023 llega van Leeuwen (antes en Red Hat) y EQT la retira de la bolsa mar 2026 reportes de que EQT considera venderla sep 2026 ofrece salidas voluntarias 2 nov anuncia el recorte de cerca del 10 % por «automatización e IA» 4 nov se informa a los afectados 16 nov presenta su estrategia del año fiscal 2027 Fuentes: The Register (correo interno del 2 de noviembre de 2026) y anuncios anteriores de SUSE y EQT.
De la compra de EQT al recorte. Gráfica: decodigo.com.

Qué significa que una empresa de Linux culpe a la IA

No es la primera empresa de tecnología que menciona la IA al anunciar despidos, pero sí una de las que lo dice con menos rodeos: no habla de una reestructura genérica, sino de puestos cuya necesidad «disminuyó mucho» porque las herramientas ya hacen parte del trabajo. Viniendo de una empresa de software de infraestructura, con mucho trabajo de ingeniería, empaquetado y soporte, es una señal de hacia dónde se mueven los equipos técnicos.

También hay que leerlo con el contexto financiero. SUSE es propiedad de un fondo de inversión que ya la compró, la sacó a bolsa, la retiró y, según los reportes, pensaba venderla. Reducir costos antes de una posible venta es una práctica conocida, y la IA se volvió una explicación frecuente en los anuncios de despidos de este año. Las dos cosas pueden ser ciertas a la vez, y el correo no da datos para separar cuánto pesa cada una.

Para quienes usan SUSE Linux Enterprise u openSUSE, no hay cambios anunciados en los productos ni en el soporte. La pregunta, en una empresa que vive de su relación con la comunidad de código abierto, es qué áreas se recortan; el propio van Leeuwen reconoce que las decisiones son dolorosas «para nuestra gente, nuestra cultura y nuestra comunidad de código abierto». Habrá más pistas el 16 de noviembre, cuando SUSE presente su estrategia.

Fuente: The Register, «SUSE to cut one in ten employees because of… AI», 2 de noviembre de 2026

VOLTA, el malware que le pide a una IA cuánto valen sus víctimas: Cisco Talos lo descubrió usando Claude, Kimi y Gemini

Portada con el título: VOLTA, el malware que le pide a una IA cuánto valen sus víctimas
Las etapas de VOLTA, la cadena de modelos y el expediente. Esquema de decodigo.com con datos de Cisco Talos.

Cisco Talos, el equipo de inteligencia de amenazas de Cisco, publicó el 31 de octubre el análisis de VOLTA, un infostealer para Windows con una función que llama la atención: después de robar contraseñas, cookies, tarjetas y carteras de criptomonedas, le manda un resumen a un modelo de IA para que redacte un expediente de la víctima y calcule cuánto vale. El modelo predeterminado es Claude Opus 4.6, y si se niega a contestar, el malware pasa a Kimi K2 y después a Gemini 2.5 Flash.

Un infostealer es un programa que, una vez instalado, recoge todo lo que pueda servir para entrar a las cuentas de alguien: contraseñas guardadas en el navegador, cookies de sesión que permiten entrar sin contraseña, datos de tarjetas, llaves y archivos de configuración. Es una de las familias de malware más comunes, y su negocio tiene un cuello de botella conocido: los operadores juntan miles de registros robados y tienen que decidir cuáles valen la pena. VOLTA le encarga ese trabajo a un modelo de lenguaje.

Según Talos, la muestra que analizaron se compiló el 17 de agosto y se vio por primera vez el 11 de octubre. Todo indica que se vende como servicio: cada cliente pone sus propios valores, como su llave de API y su canal para recibir resultados, y recibe un ejecutable hecho a su medida. No usa servidores propios del atacante, solo servicios de terceros, y se borra solo después de actuar.

1. Roba contraseñas y cookies de navegadores, Discord, Steam, Telegram, Slack… tarjetas guardadas, carteras cripto, llaves SSH y contraseñas de Wi-Fi 2. Completa el perfil usa las sesiones robadas: recibos en Gmail para confirmar el domicilio, pedidos de comida, cuenta de Discord y el valor del inventario de Roblox 3. Se lo pasa a una IA por OpenRouter: Claude Opus 4.6; si se niega, Kimi K2; si también, Gemini 2.5 Flash (sin llave de API, se salta este paso) 4. Entrega el expediente «Cuánto vale»: bajo, medio o alto «Su seguridad»: contraseñas y hábitos el cliente lo recibe, por ejemplo, en Telegram Lo nuevo no es el robo, sino el paso 3 El modelo hace el trabajo de analista que antes hacía el operador: decide a quién atacar primero. Y si un modelo se niega, el malware prueba con otro. Talos no reporta cuántas víctimas hay ni incluye respuestas de las empresas de IA. Fuente: Cisco Talos, 31 de octubre de 2026. Esquema simplificado: decodigo.com.
Las cuatro etapas de VOLTA. Esquema: decodigo.com con datos de Cisco Talos.

Lo que hace VOLTA, paso a paso

  • Roba casi todo. Contraseñas y cookies de los navegadores basados en Chromium y de Firefox, y sesiones de Outlook, Thunderbird, Slack, Steam, Battle.net, Discord, Telegram y Roblox. También tarjetas guardadas, carteras de criptomonedas, llaves SSH, configuraciones de nube y de VPN, todas las contraseñas de Wi-Fi guardadas en el equipo y capturas de pantalla.
  • Completa el perfil con las sesiones robadas. Busca en Gmail recibos de Amazon, DoorDash, Uber Eats, Walmart o PayPal para confirmar el domicilio, revisa el historial de pedidos de comida, consulta el perfil de Discord y calcula el valor del inventario de Roblox.
  • Le pide a una IA que lo analice. Manda todo a OpenRouter, un servicio que da acceso a muchos modelos con una sola llave. Le pide al modelo que actúe como «analista forense de inteligencia» y escriba una «evaluación del objetivo», incluso relacionando datos sueltos, como un nombre o una universidad, con los patrones de sus contraseñas.
  • Si un modelo se niega, prueba con otro. El código busca frases como «no puedo» en la respuesta; si las encuentra, repite la petición con Kimi K2 y luego con Gemini 2.5 Flash. Sin llave de API, VOLTA funciona igual, solo que sin el expediente.
  • Entrega un expediente con precio. El informe tiene dos secciones obligatorias: «cuánto vale», que clasifica lo robado en niveles bajo, medio y alto según lo fácil que sea convertirlo en dinero, y «su seguridad», que evalúa sus contraseñas y hábitos. El cliente puede recibirlo, por ejemplo, en Telegram.
  • Protección de juguete. Las llaves de API y la configuración van «cifradas» con una clave que sale de dos constantes dentro del mismo archivo. Talos señala que cualquiera que lo analice puede recuperarlas.

El analista ahora es un modelo

Talos insiste en que lo nuevo no es el robo: VOLTA es un infostealer maduro al que le agregaron una capa de IA al final, «con un solo propósito: quitarle al operador el trabajo de análisis». Los investigadores lo llaman desplazamiento del esfuerzo. Decidir a quién atacar primero, cruzar datos y estimar cuánto se puede sacar de cada víctima era trabajo de alguien con experiencia; ahora lo hace un modelo para cualquier cliente, sepa lo que sepa.

Lo más preocupante es la cadena de respaldo. Los modelos comerciales están entrenados para negarse a este tipo de tareas, y a veces lo hacen, pero VOLTA está diseñado para que una negativa no lo detenga: simplemente cambia de proveedor. Talos cree que esa resistencia a las negativas podría volverse un requisito estándar en el malware que usa IA. La pregunta que deja abierta es si estas herramientas bajarán la barrera de entrada, subirán la escala de los ataques o las dos cosas. El informe no incluye declaraciones de Anthropic, Moonshot, Google ni OpenRouter, ni dice cuántas víctimas hay.

No es la primera vez que vemos a atacantes apoyarse en la IA: hace unas semanas contamos el caso de un atacante que usó agentes de IA para entrar en más de 100 sitios web. La diferencia es que VOLTA no usa la IA para entrar, sino para decidir qué hacer con lo que ya robó.

PARA EQUIPOS DE TI Limitar qué programas pueden abrir Chrome sin ventana (headless) y alertar cuando lo haga un proceso desconocido. Guardar credenciales en almacenamiento respaldado por hardware. SI HUBO INFECCIÓN Conservar volta_debug.txt el ejecutable se borra solo Revocar sesiones y tokens que pudieron robarse Cambiar las contraseñas de las cuentas expuestas Mover los fondos cripto a una cartera nueva Si la frase semilla de una cartera estaba guardada en texto plano, hay que darla por perdida y crear la nueva en un equipo desconectado de la red. Fuente: recomendaciones de Cisco Talos.
Las recomendaciones de Cisco Talos. Esquema: decodigo.com.

Para protegerse, Talos recomienda a los equipos de TI limitar qué programas pueden abrir Chrome sin ventana, el llamado modo headless, y alertar cuando lo haga un proceso desconocido, además de guardar las credenciales en almacenamiento respaldado por hardware. Si ya hubo una infección, hay que conservar el archivo volta_debug.txt, porque el ejecutable se borra solo; revocar sesiones y tokens; cambiar las contraseñas y, si la frase semilla de una cartera de criptomonedas estaba guardada en texto plano, darla por perdida y mover los fondos a una cartera nueva creada en un equipo desconectado de la red. Para cualquier usuario, la defensa de siempre sigue siendo la mejor: no instalar programas de origen dudoso, una de las vías más comunes por las que llegan los infostealers, y usar llaves de acceso o una segunda verificación en las cuentas importantes.

Fuente: Cisco Talos, «Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer», 31 de octubre de 2026

MHS, el estándar de Anthropic para que Claude opere equipos de laboratorio: qué es y cómo funciona

Montaje óptico de laboratorio con láseres, bobinas y cables sobre una mesa óptica, con el título: MHS, Claude empieza a operar equipos de laboratorio
Un agente, cuatro equipos con su driver MHS y el caso del láser de QuEra. Esquema de decodigo.com con datos del anuncio de Anthropic.

Anthropic abrió una vista previa de investigación del Model Hardware Standard (MHS), una especificación para que los agentes de IA puedan encontrar, entender y operar equipos físicos: microscopios, manejadores de líquidos, brazos robóticos o el sistema láser de una computadora cuántica. Si MCP le dio a Claude una forma común de conectarse a programas y datos, MHS busca hacer lo mismo con las máquinas de un laboratorio o de una fábrica. La empresa asegura que conectar un equipo pasa de tomar semanas o meses a tomar horas o minutos, aunque para eso cada instrumento necesita su propio driver MHS.

El anuncio salió el 27 de agosto y desde entonces no hubo cambios: la vista previa sigue abierta solo para un grupo reducido de laboratorios científicos y fabricantes, y el estándar aún no se libera. Esta nota explica qué es y cómo funciona, con los detalles de los casos que publicaron Anthropic y sus socios. El proyecto empezó como una colaboración entre Alek Kemeny, del equipo de Beneficial Deployments de Anthropic, y Arco Bast, investigador posdoctoral del campus Janelia del Howard Hughes Medical Institute. Bast hacía experimentos de imágenes del cerebro con un equipo que combinaba láseres, enfocadores motorizados y cámaras de distintos fabricantes sin una interfaz común; para acelerar su trabajo creó un diccionario de memoria compartida para que los instrumentos se comunicaran entre sí, y sobre esa base los dos integraron los modelos de IA.

El problema que ataca es viejo. En un laboratorio cada equipo trae su propio software y su propia forma de recibir órdenes, así que hacer que trabajen juntos exige integraciones a la medida, hechas por especialistas. Y aun conectados, no había una manera común de que compartieran datos con un agente de IA ni de que este los manejara con seguridad. En decodigo.com ya explicamos qué es MCP y cómo funciona; MHS se apoya en él, pero baja hasta el hardware.

ANTES una integración hecha a mano por cada equipo: semanas o meses Agente de IA traductor 1 Microscopio traductor 2 Brazo robótico traductor 3 Manejador de líquidos traductor 4 Lector de placas Cada equipo habla su propio idioma y la información clave (peso, límites) vive en manuales o en la cabeza de alguien. DESPUÉS un driver MHS por equipo, todos con la misma interfaz Agente de IA (Claude u otro modelo) MCP · línea de comandos · archivos de código Descubrimiento en la red: equipos y agentes se encuentran sin traductores driver MHS leer · escribir Microscopio driver MHS leer · escribir Brazo robótico driver MHS leer · escribir Manejador de líquidos driver MHS leer · escribir Lector de placas Cada driver genera una ficha: qué mide el equipo, qué se puede ajustar y qué límites debe respetar.
Del traductor hecho a mano para cada equipo a un driver común. Esquema: decodigo.com con datos del anuncio de Anthropic.

Cómo funciona MHS

  • Un driver por equipo, con la misma interfaz. Es el programa que traduce entre la computadora y el equipo. El driver MHS presenta al agente un juego mínimo de órdenes comunes, del tipo «leer» (por ejemplo, la temperatura) y «escribir» (fijarla), y las traduce a la interfaz propia de cada instrumento. Ese driver hay que escribirlo para cada equipo: MHS no vuelve compatibles las máquinas por sí solo. Lo que cambia es que basta hacerlo una vez y con un formato común. En la Universidad de Washington, conectar seis instrumentos tomó menos de una semana contando la escritura de los drivers; en Carnegie Mellon, unas ocho horas.
  • Descubrimiento en la red. Cada equipo se anuncia en un formato estándar, así que los agentes y los instrumentos se encuentran entre sí sin un programa intermedio hecho a la medida.
  • Una ficha que el agente puede leer. Mucho de lo que hace falta saber para operar una máquina no está en el código: el peso de un brazo robótico, por ejemplo. Hoy vive en manuales de papel o en la experiencia de quien la usa. MHS permite escribirlo en lenguaje natural, a mano o contestando las preguntas de un agente que entrevista al usuario, y con eso el driver genera una ficha de referencia: qué mide el equipo, qué se puede ajustar y qué límites de seguridad debe respetar. Esa ficha guía al agente, pero no es una garantía de que no hará una maniobra peligrosa: Anthropic todavía está probando cómo evaluar y reforzar la seguridad.
  • Tres formas de control. MCP, la línea de comandos y archivos de código. Combinadas, permiten coordinar varios equipos con una sola línea de código.
  • Tareas largas sin razonar a cada paso. Cuando una operación dura horas o necesita más velocidad de la que permite el razonamiento del modelo, el agente encadena órdenes de los drivers en un archivo de código y los equipos la ejecutan solos.
  • No depende de Claude. El estándar es agnóstico al modelo: cualquier agente puede usarlo a través de protocolos estándar como MCP. Solo funciona con equipos que tienen una interfaz programable.

Anthropic cuenta que, en las pruebas, Claude trabajó con el hardware como lo haría un científico. Con un láser, hizo un ajuste, revisó con una cámara cuánto se movió el haz y repitió el ciclo hasta entender la relación entre causa y efecto. Después convirtió lo aprendido en un script determinista que alinea el láser con una sola orden.

PRIMERO EXPLORA como lo haría un científico Ajusta cambia un ajuste del láser Observa la cámara muestra dónde quedó el haz Repite hasta entender causa y efecto DESPUÉS LO AUTOMATIZA Archivo de código encadena órdenes del driver en un script determinista alinea el láser con una sola orden, sin razonar en cada paso Ejemplo descrito por Anthropic. En QuEra, un script escrito así, probado ya sin el agente, recuperó el «lock» del láser en 695 de 700 intentos (99.3 %), según la empresa.
Primero explora; después lo deja en código. Esquema: decodigo.com con el ejemplo descrito por Anthropic.

Lo que lograron los primeros laboratorios

Son resultados de pruebas descritas por Anthropic y sus socios en el propio anuncio, no validaciones independientes.

  • Genentech automatizó como prueba de concepto el ensayo BCA, que mide la concentración total de proteína en una muestra y exige coordinar un manejador de líquidos, un brazo robótico y un lector de placas.
  • Carnegie Mellon reporta que hizo experimentos de dosis y respuesta por diluciones en serie unas tres veces más rápido que antes, con un agente de Claude Opus 4.8 que coordinó un manejador de líquidos, un lector de placas, un brazo robótico y cámaras repartidos en tres computadoras con interfaces incompatibles. Escribir los drivers y la capa de coordinación les tomó unas ocho horas, frente a las varias semanas que suele tardar una instalación hecha por el fabricante.
  • Janelia unificó un montaje de microscopía que antes necesitaba siete programas de distintos fabricantes.
  • QuEra, que construye computadoras cuánticas con átomos neutros, le dio a un agente control sobre parte del sistema láser. El agente escribió un script que recupera el «lock», la frecuencia ultraprecisa que deben mantener los láseres para interactuar con los átomos. Según QuEra, al probarlo ya sin el agente contra perturbaciones provocadas al azar, lo recuperó en 695 de 700 intentos (99.3 %), en 10 a 14 segundos en los casos más difíciles, contra 5 a 10 minutos de una persona. El script que había hecho a mano un equipo de cuatro especialistas funcionaba cerca del 58 % de las veces. No es la primera vez que Claude trabaja en el terreno cuántico: hace unas semanas contamos cómo diseñó circuitos cuánticos más eficientes.
  • Universidad de Washington: un estudiante de los laboratorios Baker y Pinglay armó un tablero para vigilar sus instrumentos a distancia, una qPCR supervisada por un agente que detiene el proceso en el momento justo y una entrega de placas entre un brazo robótico y un manejador de líquidos sin choques.
  • Tetsuwan Scientific lo integró en su plataforma de laboratorio automatizado para correr qPCR que ayudan a medir la contaminación del arroyo San Pedro, en California.

Del lado de los fabricantes, AWS lo soportará en Strands Robots, su biblioteca para conectar agentes con dispositivos físicos; Tecan lo está agregando a sus manejadores de líquidos Fluent; Doosan Robotics lo prueba con sus brazos robóticos; QIAGEN tiene una prueba de concepto en QIAsymphony Connect; MBF Bioscience prepara un driver para ScanImage, el software de microscopios láser de cientos de laboratorios de neurociencia, y Universal Robots, Automata y Danaher también participan. Hugging Face lo está sumando a LeRobot, y Raspberry Pi lo llevará a varios de sus productos después de probar un driver para su cámara.

Lo que cambia cuando la IA sale de la pantalla

Hasta ahora, los agentes de IA trabajaban casi siempre con texto y código. Darles acceso a máquinas reales cambia la escala del error: un fallo ya no es una respuesta equivocada, puede ser una muestra arruinada o un brazo robótico que choca. La ficha de cada equipo ayuda, porque le dice al agente qué límites debe respetar, pero no basta por sí sola. Por eso Anthropic presenta esto como una vista previa y no como un producto: quiere usar este periodo para crear evaluaciones de seguridad con sus socios y está preparando una hoja de ruta de seguridad física contra el mal uso.

La propia empresa reconoce los límites. Claude aprende sobre el mundo físico a través de texto e imágenes, así que su razonamiento espacial y físico todavía necesita supervisión experta. En Genentech, los investigadores tuvieron que explicarle que los errores causados por la espuma en las muestras de proteína eran fallas físicas que se corrigen en la mesa de trabajo, no errores de software.

Para los laboratorios, la promesa es clara: experimentos que corren día y noche, con un agente que ajusta parámetros sobre la marcha y, en algunos casos, se recupera solo de los errores del equipo. Para la industria, la apuesta de Anthropic es repetir la jugada de MCP: si los fabricantes adoptan el estándar, cualquier agente podrá operar sus equipos sin integraciones a la medida.

Por ahora el acceso es por lista de espera, en modelhardwarestandard.com, y MHS no funciona con equipos sin interfaz programable. Anthropic dice que lo liberará como código abierto cuando termine la vista previa, junto con lo que aprenda sobre cómo desplegarlo con seguridad, pero no puso fecha.

Fuente: Anthropic, «Previewing the Model Hardware Standard», 27 de agosto de 2026

Denuvo contra voices38: un juez autorizó pedir a Discord, Valve y Reddit los datos para identificar al cracker anónimo

Edificio federal Ronald V. Dellums en Oakland, con el texto: Denuvo quiere saber quién es voices38; un juez la dejó pedir datos a Discord, Valve y Reddit
Lo que Denuvo quería pedir, lo que aprobó el juez y la cronología del caso. Esquema de decodigo.com con los documentos del juzgado.

Denuvo, la protección antimanipulación que usan muchos de los juegos de PC más caros, lleva años perdiendo la carrera contra los crackers. Ahora la llevó a los tribunales: demandó en Estados Unidos a voices38, el cracker anónimo al que acusa de saltarse su sistema en 26 juegos, y un juez federal la autorizó a pedir a Discord, Valve y Reddit los datos para averiguar quién es. Pero antes la obligó a recortar buena parte de lo que pedía, por riesgos para la privacidad.

Denuvo es una empresa austriaca, propiedad de Irdeto. Su producto, Anti-Tamper, envuelve el ejecutable de un juego con capas de verificación que comprueban la licencia y dificultan analizarlo o modificarlo. En su propia demanda, la empresa dice que su sistema «también impide la ingeniería inversa, la depuración y las modificaciones no autorizadas» de los juegos. Lo usan Electronic Arts, Ubisoft, Sega, Capcom, Sony, Konami, 2K, Warner Bros. Games y otras editoras, sobre todo para proteger las ventas de las primeras semanas.

En 2026, según la prensa especializada, esa protección perdió buena parte de su efecto. Por un lado se difundieron los bypass por hipervisor, que no tocan el juego pero obligan al jugador a desactivar protecciones de Windows. Por otro, voices38 publicó cracks «a la antigua», que, según TorrentFreak, modifican directamente las comprobaciones de Denuvo y no piden apagar nada. La lista de la demanda incluye títulos como Hogwarts Legacy, Black Myth: Wukong, Stellar Blade, Doom: The Dark Ages, Resident Evil Requiem y Assassin’s Creed Mirage.

14 sep Demanda Denuvo demanda a voices38 por 26 juegos. 2 oct Pide citatorios A Discord, Valve y Reddit, antes de la etapa normal. 8 oct El juez frena Ve riesgos para la privacidad: pide recortar o justificar. 14 oct Recorte Denuvo presenta citatorios mucho más acotados. 16 oct Aprobado Puede pedir datos solo para identificar y notificar. Juzgado federal del Distrito Norte de California, caso 4:26-cv-10423-HSG. Todo en 2026. La orden no decide si voices38 es responsable: solo permite buscar su identidad.
El caso, paso a paso. Gráfica: decodigo.com con los documentos del juzgado.

Claves del caso

  • De qué lo acusa. La demanda se presentó el 14 de septiembre ante el juzgado federal del Distrito Norte de California y tiene dos cargos bajo la sección 1201 de la DMCA: eludir una medida tecnológica que controla el acceso a una obra y ofrecer al público materiales e información para hacerlo. Denuvo pide daños, que se le prohíba seguir y el decomiso del material. Un detalle llamativo: Denuvo no es dueña de los juegos; demanda como fabricante de la protección, porque su negocio es venderla.
  • A quién demanda. A nadie con nombre. La demanda solo identifica una cuenta de Discord, una de Reddit con el nombre voices38 y siete perfiles de Steam que Denuvo atribuye al cracker. Uno de ellos usa el nombre de un personaje de Mafia: The Old Country, uno de los juegos crackeados.
  • Lo que pidió primero. El 2 de octubre, Denuvo pidió permiso para enviar citatorios a Discord, Valve y Reddit antes de la etapa normal del juicio. Quería, entre otras cosas, datos de pago, historiales de compras, registros de inicio de sesión, publicaciones, cuentas vinculadas y las comunidades de las que formaba parte. Según TorrentFreak, Valve y Reddit le habían contestado que sin una orden no comparten datos, y Discord no respondió.
  • El juez la frenó. El 8 de octubre, el juez Haywood S. Gilliam Jr. señaló preocupaciones sustanciales de privacidad y le dio a elegir: recortar los citatorios siguiendo el modelo de otro caso o justificar cada petición. Denuvo los recortó; según la prensa, pasó de 46 peticiones a nueve.
  • Lo que aprobó. El 16 de octubre, el juez autorizó citatorios «estrechamente acotados» para identificar al demandado y poder notificarlo: nombres, documentos de identidad, correos, teléfonos, direcciones IP y domicilios. La orden no decide si voices38 es culpable de nada.
LO QUE SÍ PIDE Para 1 cuenta de Discord, 1 de Reddit y 7 perfiles de Steam: • nombres • documentos de identidad • correos electrónicos • teléfonos • direcciones IP • domicilio particular o de empresa LO QUE DEJÓ DE PEDIR • datos de pago • historial de compras • registros de inicio de sesión • publicaciones y comentarios • identificadores de dispositivos • cuentas vinculadas • servidores, roles y comunidades Denuvo defendió las IP y los teléfonos: pueden ser la única vía para llegar a un nombre. Fuente: citatorios revisados (14 oct) y orden del juez Haywood S. Gilliam Jr. (16 oct de 2026).
Lo que Denuvo puede pedir y lo que tuvo que dejar fuera. Gráfica: decodigo.com con los citatorios revisados y la orden del juez.

Qué dice el caso sobre el anonimato en línea

Demandar a alguien sin nombre es más común de lo que parece: los tribunales de EE. UU. permiten abrir el juicio contra un pseudónimo y pedir a las plataformas los datos para identificarlo, siempre que el demandante demuestre que la persona existe, que intentó encontrarla por otros medios y que su demanda tiene fundamento. Lo interesante aquí es el freno del juez. Denuvo quería casi todo lo que Discord, Valve y Reddit saben de esas cuentas, y terminó con lo mínimo para ponerle nombre y dirección a un demandado. Sobre las IP y los teléfonos, la propia empresa reconoció que pueden ser la única vía para llegar a una persona real, sobre todo si la cuenta se abrió con datos falsos.

Para los usuarios, el caso es un recordatorio de que el pseudónimo en una plataforma no es anonimato: las empresas guardan datos de registro, teléfonos e IP, y un juez puede ordenar que los entreguen. También es un aviso para los jugadores: los cracks que piden desactivar protecciones de Windows, como los de hipervisor, dejan la computadora mucho más expuesta a malware, y los archivos que circulan con estos nombres son un anzuelo clásico para distribuirlo.

Lo que no ha cambiado es la carrera técnica. voices38 respondió en Reddit que «todo está bien» y que «todo seguirá con normalidad», y el 1 de noviembre se reportó otro crack, el de Onimusha: Way of the Sword. Si los citatorios dan con una persona, el caso entrará en su fase de fondo; si no, Denuvo habrá comprobado que hasta un juez tiene límites para quitarle el anonimato a alguien en internet.

Más fuentes: TorrentFreak, 16 de septiembre de 2026; TorrentFreak, 6 de octubre de 2026; orden del juez del 16 de octubre (PDF); citatorios revisados (PDF); tbreak, 19 de octubre de 2026; ixbt.games, 1 de noviembre de 2026.

Fuente: Denuvo GmbH contra voices38, demanda ante el juzgado federal del Distrito Norte de California, caso 4:26-cv-10423-HSG, 14 de septiembre de 2026 (PDF)

EE. UU. discutirá si se puede saltar el DRM de juegos que ya no arrancan y revivir su juego en línea: arrancó el ciclo 2027 de excepciones a la DMCA

Edificio James Madison de la Biblioteca del Congreso en Washington, con el texto: ¿Saltarse el DRM de un juego que ya no arranca? EE. UU. abre el ciclo 2027 de excepciones a la DMCA
Qué ya permite la ley, qué se pide para los videojuegos y el calendario del ciclo 2027. Esquema de decodigo.com con datos de la Oficina de Copyright de EE. UU.

¿Tienes un juego de PC comprado en disco que ya no arranca en Windows 11 porque su protección anticopia dejó de funcionar? ¿O uno cuyo modo en línea murió cuando el estudio apagó los servidores? En Estados Unidos, saltarse esa protección puede violar la ley aunque el juego sea tuyo. La Oficina de Copyright de EE. UU. abrió el ciclo 2027 de excepciones a la DMCA y, entre las propuestas que pone a debate, hay dos que podrían cambiar eso.

La sección 1201 de la Digital Millennium Copyright Act (DMCA) prohíbe eludir las «medidas tecnológicas» que controlan el acceso a una obra protegida: el DRM de un juego, el cifrado de un Blu-ray o el candado del firmware de un tractor. Como esa regla puede bloquear usos legítimos, la ley prevé que cada tres años la Biblioteca del Congreso, por recomendación de la Oficina de Copyright, apruebe excepciones temporales. De ahí salieron, por ejemplo, el permiso para liberar celulares, reparar autos o hacer investigación de seguridad. Este es el décimo ciclo, y el aviso con las propuestas se publicó el 28 de octubre en el Federal Register.

Con los videojuegos, la ley ya cedió un poco. Desde 2015 existe una excepción que permite al dueño de un juego legal saltarse la protección para seguir jugándolo de forma local cuando el servidor del que dependía se apagó, y otra que permite a bibliotecas, archivos y museos preservar juegos descontinuados. La pregunta de este ciclo es si se puede ir más allá. Es un debate que llega en pleno auge de la ingeniería inversa de juegos, acelerada por la IA, y casi al mismo tiempo que Microsoft prohibió la ingeniería inversa en sus servicios en línea.

YA PERMITIDO · SE RENUEVA Jugar lo que ya compraste Si el servidor del que dependía un juego se apagó, su dueño puede saltarse la protección para jugarlo en local. YA PERMITIDO · SE RENUEVA Preservar juegos Bibliotecas, archivos y museos pueden saltarse protecciones para conservar juegos descontinuados. PROPUESTA · CLASE 9 DRM que ya no funciona Juegos de CD y DVD con DRM como SafeDisc que los Windows modernos bloquean. Se rechazó en 2024 por falta de pruebas: piden un expediente mejor. PROPUESTA · CLASE 10 Volver a jugar en línea Conectar el juego a servidores de reemplazo hechos por la comunidad. No permitiría copiar el software del servidor ni entrar a los del dueño. Las excepciones solo cubren saltarse la protección; no permiten copiar ni repartir los juegos. Fuente: aviso de la Oficina de Copyright en el Federal Register, 28 de octubre de 2026.
Lo que ya permite la ley y lo que se pide para los videojuegos. Gráfica: decodigo.com con datos de la Oficina de Copyright.

Claves de la propuesta

  • Casi todo se renueva. La Oficina piensa recomendar que sigan todas las excepciones vigentes menos una, la de reparación de dispositivos médicos, que tuvo oposición de fabricantes como Philips y se discutirá desde cero. Siguen, sin oposición, la de investigación de seguridad de buena fe y las dos de videojuegos.
  • Clase 9: DRM que ya no funciona. Un jugador, Ken Austin, pide permiso para saltarse protecciones como SafeDisc, que traían muchos juegos de CD y DVD y que los Windows modernos bloquean por considerarlas un riesgo de seguridad. Solo aplicaría a juegos sin parche oficial ni versión nueva a la venta. La Oficina recordó que rechazó una propuesta casi idéntica en 2024 por falta de pruebas, y esta vez pide ejemplos concretos de juegos y de daño.
  • Clase 10: volver a jugar en línea. Otro jugador, Dan Elkins, pide ampliar la excepción actual, limitada al juego «personal y local», para conectar juegos legales a servidores de reemplazo creados de forma independiente cuando el dueño los apagó o los degradó. No permitiría copiar ni repartir juegos, ni entrar a los servidores del dueño, ni copiar su software de servidor. En 2015 la Oficina negó algo parecido para el multijugador en línea.
  • Más allá de los juegos. Otras propuestas piden quitar el software que reconoce lo que ves en una smart TV, eliminar la publicidad que se añade a un aparato después de venderlo y mandar el video de las cámaras domésticas a un servidor propio.
  • Cuándo se decide. Los comentarios a favor se reciben hasta el 7 de diciembre de 2026, las objeciones hasta el 22 de febrero de 2027 y las réplicas hasta el 22 de marzo. La decisión final llegaría hacia octubre de 2027, cuando vencen las excepciones actuales.
9 jun 2026 Peticiones 28 oct 2026 Propuesta 7 dic 2026 Comentarios a favor 22 feb 2027 Oposición 22 mar 2027 Réplicas oct 2027 Decisión final estamos aquí Después de los comentarios hay audiencias; la Oficina de Copyright recomienda y la Biblioteca del Congreso decide. Las excepciones vigentes vencen en octubre de 2027; las nuevas durarían tres años.
El calendario del ciclo 2027. Gráfica: decodigo.com con datos del Federal Register.

Lo que está en juego para los juegos viejos

El caso de SafeDisc ilustra el problema. Microsoft dejó de cargar su controlador en Windows 10, en 2015, porque era una puerta de entrada para ataques. Fue una buena decisión de seguridad, pero dejó sin funcionar a muchos juegos de la década de 2000 que se compraron legalmente. Algunos tienen reediciones digitales; otros no, y quien los quiera jugar hoy depende de parches hechos por la comunidad que, en EE. UU., caen en una zona gris. La Oficina no cierra la puerta, pero pide algo que en 2024 faltó: pruebas concretas de cuántos juegos y personas están afectados y de que no hay otra vía legal.

La clase 10 es más ambiciosa. Revivir el modo en línea de un juego abandonado suele requerir ingeniería inversa del protocolo para escribir un servidor nuevo, que es justo lo que hacen muchos proyectos de preservación. La propuesta intenta acotar el riesgo, sin copiar el código del estudio ni tocar sus servidores, y la Oficina pregunta algo clave: si quienes montan esos servidores cuentan como «usuarios» protegidos por la excepción o como terceros que ofrecen una herramienta para eludir protecciones, algo que la ley trata con mucha más dureza. La industria se ha opuesto a ideas parecidas en cada ciclo.

Estas excepciones solo valen en Estados Unidos. En México, la reforma de 2020 a la Ley Federal del Derecho de Autor, que llegó con el T-MEC, también prohíbe eludir estas protecciones y tiene sus propias excepciones. Aun así, lo que se decida en Washington suele marcar el tono para los proyectos de preservación de todo el mundo, porque muchos se alojan en plataformas estadounidenses. Si te interesa, el momento de opinar es ahora: los comentarios se envían por regulations.gov, y la Oficina pide que lleguen con ejemplos y pruebas.

Más fuentes: Oficina de Copyright, ciclo 2027 de la sección 1201; petición de la clase 9; petición de la clase 10.

Fuente: Oficina de Copyright de EE. UU., «Exemptions to Permit Circumvention of Access Controls on Copyrighted Works», Federal Register, 28 de octubre de 2026

Un buque oceanográfico cruza los Grandes Lagos para hundir detectores de neutrinos en el lago Superior: el experimento de DARPA con el haz de Fermilab

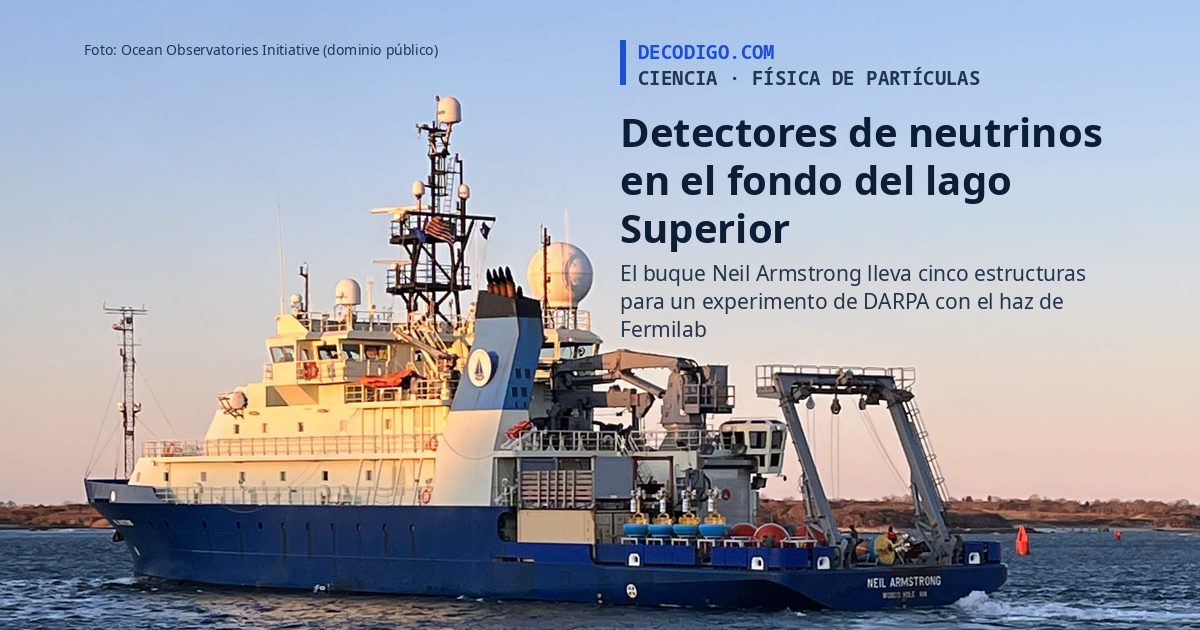
El buque de investigación Neil Armstrong navegando al atardecer, con el texto: Detectores de neutrinos en el fondo del lago Superior
El haz de Fermilab bajo la Tierra y lo que verán los sensores en el fondo del lago. Esquema simplificado de decodigo.com con datos de WHOI, DARPA, UMD y Fermilab.

Un buque de investigación de 72 metros, hecho para el océano, está cruzando ríos y esclusas rumbo al lago Superior con una carga poco común: cinco estructuras de unos nueve metros de alto que se hundirán en el fondo del lago para detectar neutrinos. Es el experimento END (Experimental Neutrino Detector), que patrocina DARPA, la agencia de investigación del Pentágono, y que aprovecha el haz de neutrinos que el laboratorio Fermilab dispara desde las afueras de Chicago antes de que se apague en 2027.

La instalación NuMI de Fermilab envió su primer haz de prueba en diciembre de 2004 y empezó a operar en 2005. Desde entonces, su haz de neutrinos atraviesa la Tierra en línea recta hacia el norte de Minnesota. Los neutrinos casi no interactúan con la materia: pasan por cientos de kilómetros de roca sin que nadie lo note, y por eso viajan bajo tierra sin túneles. Para verlos se usaron detectores enormes y subterráneos, como MINOS, en la mina de Soudan, a 735 km, y NOvA, en Ash River, a 810 km. Atrapar neutrinos es tan difícil que su estudio da premios Nobel, como el que este año ganó Francis Halzen por convertir el hielo de la Antártida en un detector.

La pregunta del END es si se puede hacer algo parecido en un lago, con su propia agua como detector. En 2024, DARPA abrió una convocatoria para construir un sistema capaz de detectar el haz de Fermilab y distinguirlo del ruido de los rayos cósmicos en aguas poco profundas, entre 5 y 200 metros, en el oeste del lago Superior. La Universidad de Minnesota Duluth (UMD) dirige el proyecto, con la Oficina de Ciencia del Departamento de Energía, Fermilab y el laboratorio Brookhaven, y describe su objetivo como detectar por primera vez neutrinos producidos en un laboratorio dentro de un cuerpo de agua natural.

eje del haz NuMI: hasta ~10 km bajo tierra Fermilab cerca de Chicago Lago Superior Two Harbors · 636 km Lago Vermilion ~740 km Ash River 810 km ~5 km El haz viaja en línea recta y la Tierra es curva: frente a Two Harbors su centro pasa unos 5 km bajo el lago. Los neutrinos se dispersan en un abanico de kilómetros, así que también cruzan el agua del fondo. Esquema con escala vertical exagerada. Distancias en línea recta y profundidades: cálculo de decodigo.com.
El haz de Fermilab viaja en línea recta bajo la superficie curva de la Tierra y pasa bajo el lago Superior frente a Two Harbors. Esquema: decodigo.com.

Claves del experimento

  • El viaje. El R/V Neil Armstrong, de la Oficina de Investigación Naval de EE. UU. y operado por el Instituto Oceanográfico Woods Hole (WHOI), salió de Massachusetts el 28 de octubre. Recorre unas 2,531 millas náuticas, cerca de 4,700 km, por ríos, esclusas y canales, y llegaría a Duluth hacia el 9 de noviembre. Su capitán contó que hasta tuvieron que calcular la diferencia de flotación entre el agua salada y la dulce.
  • La carga. Cinco estructuras que diseñó y armó el equipo de anclajes de WHOI, de unos 9 metros de alto y unos 3,600 kg cada una con sus sensores. El buque las bajará una por una al fondo del lago, a varios kilómetros de la costa de Two Harbors, y tenderá desde cada una un cable de fibra óptica de varios kilómetros hasta una estación en tierra.
  • El blanco. Neutrinos muónicos del haz NuMI, con una energía media de entre 3 y 9 GeV. Frente a Two Harbors, a unos 636 km de Fermilab en línea recta, el centro del haz pasa a unos 5 km bajo el fondo del lago, según nuestros cálculos: el haz va en línea recta y la superficie se curva, así que la profundidad de esa línea a una distancia x de Fermilab es de unos x(735 – x) / (2 × 6,371) km. Aun así, los sensores quedan en la trayectoria del haz, porque no es un rayo fino: los piones que producen los neutrinos se desintegran en vuelo y los lanzan con un pequeño ángulo, y a cientos de kilómetros el haz ya mide kilómetros de ancho. Cinco kilómetros a 636 km de distancia equivalen a unas 8 milésimas de radián, menos de lo que se aparta del eje el detector NOvA, en Ash River, que se colocó fuera del eje a propósito.
  • Un segundo lago. En el lago Vermilion, cerca de Soudan, Fermilab instala por su cuenta diez módulos cilíndricos, llamados MUM, con dos detectores planos cada uno, a unos 10 metros de profundidad. Es un montaje distinto al del lago Superior, y los dos diseños se compararán.
  • El calendario. Los detectores tomarán datos durante el invierno y se retirarán en la primavera o a principios del verano de 2027. Ese mismo año, Fermilab apagará el haz. La convocatoria original pedía tener el sistema funcionando a finales de marzo de 2026, así que el proyecto llega con unos meses de retraso y poco margen.
superficie del lago fondo estructura de ~9 m con sensores de luz neutrino del haz: llega del sur, subiendo unos 2° (exagerado) casi siempre atraviesa todo sin chocar con nada choque con un núcleo muón cono de luz azul tenue (efecto Cherenkov) fibra óptica de varios km hasta una estación en la orilla Principio general de un detector óptico en agua, simplificado; no es el plano del experimento END.
Cómo un detector óptico en agua «ve» un neutrino: no al neutrino, sino la luz que deja la partícula que sale del choque. Esquema simplificado: decodigo.com.

Qué busca DARPA en un lago helado

Un neutrino no se ve directamente. En muy raras ocasiones choca con un núcleo del agua o de la roca y produce un muón, una partícula cargada que, en el agua, viaja más rápido que la propia luz en ese medio. Al hacerlo deja un cono de luz azul muy tenue, el efecto Cherenkov, y los sensores colgados de las estructuras miden cuándo y dónde llega esa luz para reconstruir la dirección de la partícula. Si la dirección y el momento coinciden con los pulsos del haz de Fermilab, es una señal; si vienen de arriba, casi siempre son muones de rayos cósmicos. Separar una cosa de la otra en agua poco profunda, sin kilómetros de roca encima que filtren el ruido, es justamente el reto que planteó DARPA.

Si funciona, abriría la puerta a detectores mucho más baratos: en vez de excavar cavernas o construir tanques, basta con hundir sensores en agua que ya existe. «Construir detectores tan sensibles abre muchas posibilidades», dijo William Pellico, director de comercialización de Fermilab. DARPA no ha explicado qué aplicación final tiene en mente, y algunos medios lo relacionaron con la vigilancia de submarinos nucleares. Es especulación: los reactores emiten antineutrinos de unos pocos MeV, mil veces menos energéticos que los de este haz, y la prueba no está diseñada para verlos.

Por ahora, lo que hay es un buque de mar abierto que pasa por esclusas para cumplir un experimento con fecha de caducidad. Si en primavera los sensores del fondo del lago Superior distinguen los neutrinos de Fermilab del ruido cósmico, habrán demostrado que un lago puede servir como detector de partículas. Y lo habrán hecho justo antes de que se apague el haz que lo hizo posible.

Más fuentes: Universidad de Minnesota Duluth, «Underwater neutrino testing in Lake Superior, Lake Vermilion to begin this fall»; Fermilab, primer haz de NuMI; DARPA, convocatoria DARPA-PS-24-15 (2024); Northern News Now, 4 de septiembre de 2026; The Timberjay, 3 de septiembre de 2026.

Fuente: WHOI, «WHOI Research Vessel Neil Armstrong to make first-ever voyage through the Great Lakes», 28 de octubre de 2026

Marvell acuerda comprar Lumentum en un canje de acciones que la valora en $115,000 millones de USD: la apuesta por la óptica en los centros de datos de IA

Cable de fibra óptica transparente iluminado por un láser rojo sobre fondo negro, con el texto: Marvell acuerda comprar Lumentum, 115,000 millones de USD de valor empresarial implícito
El enlace óptico pieza por pieza y el canje de acciones. Esquema de decodigo.com con datos del comunicado conjunto presentado a la SEC.

Marvell Technology anunció el lunes 2 de noviembre que acordó comprar Lumentum, uno de los mayores fabricantes de láseres y componentes ópticos para centros de datos, en un canje de acciones. Los $115,000 millones de USD que acompañan la noticia son el valor empresarial implícito que el trato le asigna a Lumentum, no la cantidad que Marvell entregará en acciones. Es una de las mayores operaciones recientes del sector, y su lógica está en el propio comunicado: a medida que crecen las distancias y el volumen de datos, las conexiones ópticas ofrecen ventajas de alcance y eficiencia frente al cobre.

Marvell no es un nombre tan conocido como Nvidia, pero está en el centro de esa infraestructura. Diseña chips a medida para grandes nubes y fabrica los DSP, los procesadores de señal que van dentro de los transceptores ópticos: procesan la señal eléctrica que alimenta el transceptor, y luego el láser la convierte en señal óptica para transmitirla por fibra. Ese negocio lo reforzó en 2021 con la compra de Inphi. Lumentum, que nació en 2015 al separarse de JDSU y luego absorbió a NeoPhotonics y Cloud Light, pone la otra mitad: los láseres que generan esa luz, transceptores completos y conmutadores ópticos que redirigen la señal sin pasarla a electricidad.

El 28 de octubre, Bloomberg reveló que las dos empresas estaban en conversaciones avanzadas; ese día Lumentum valía en bolsa unos $83,000 millones. Algunos analistas dudaban de que Marvell, con unos $3,920 millones en efectivo, pudiera pagar una compra así. La respuesta llegó este lunes: el pago será en acciones, sin efectivo de por medio. Lumentum publicó el mismo día sus resultados trimestrales, con ingresos de $1,262.6 millones, más del doble que hace un año.

Marvell Lumentum Esquema simplificado Acelerador GPU o chip a medida DSP limpia y ordena la señal Láser pasa los bits a pulsos de luz Acelerador recibe los datos DSP y receptor del otro lado fibra óptica Conmutador óptico de circuito (OCS) redirige la luz con espejos, sin pasarla a electricidad: menos energía por bit Cobre: a estas velocidades, solo unos metros. Luz: de metros a kilómetros, con menos energía y calor. Marvell ya hace los DSP y los chips a medida; Lumentum, los láseres, los transceptores y los OCS.
Qué pieza pone cada empresa en un enlace óptico entre aceleradores. Esquema simplificado: decodigo.com.

Claves de la compra

  • Cómo se paga. Cada accionista de Lumentum recibirá 4.5 acciones de Marvell por cada acción que tenga. Con los precios previos a los rumores, eso equivale a unos $1,132 por acción, una prima de alrededor de 23.9 % sobre el cierre del 28 de octubre. El valor de lo que reciban cambiará con el precio de Marvell hasta el cierre; los $115,000 millones son el valor empresarial implícito, que considera también la deuda y el efectivo de Lumentum.
  • Quién se queda con qué. Al cerrar, los accionistas de Marvell tendrán cerca del 67 % de la empresa combinada y los de Lumentum, cerca del 33 %. Matt Murphy seguirá como presidente y director ejecutivo, y tres consejeros de Lumentum, entre ellos su director ejecutivo, Michael Hurlston, se sumarán al consejo de siete de Marvell.
  • Lo que compra Marvell. Láseres de alto rendimiento, transceptores ópticos, conmutación óptica de circuito (OCS), módulos y la fabricación propia de semiconductores compuestos como el fosfuro de indio, el material con el que se hacen los láseres para comunicaciones.
  • Lo que prevén. Son estimaciones de las propias empresas: más de $1,000 millones de USD de ahorros anuales, un mercado total al que podría aspirar la empresa combinada de $550,000 millones, que no son ventas actuales ni una oportunidad garantizada, y que la compra sume a las ganancias ajustadas por acción de Marvell desde el primer año.
  • Cuándo. El cierre está previsto para la primera mitad de 2028. Antes tienen que aprobarlo los accionistas de las dos empresas y los reguladores; el comunicado no detalla cuáles.
  • El momento de Lumentum. En su primer trimestre fiscal facturó $1,262.6 millones, 136.5 % más que un año antes, impulsada por los láseres de bombeo y los conmutadores ópticos. Además, firmó su segundo gran contrato de óptica empaquetada junto al chip, con compromisos de compra de más de $5,000 millones.
4.5 acciones de Marvell por una de Lumentum ~$1,132 valor implícito por acción de Lumentum 23.9 % de prima sobre el precio del 28 de octubre $115,000 M valor empresarial implícito, en USD Quién se queda con la empresa combinada Accionistas de Marvell: ~67 % De Lumentum: ~33 % Pago: todo en acciones, sin efectivo. Consejo: 7 de Marvell y 3 de Lumentum. Cierre previsto: primera mitad de 2028, si lo aprueban ambos accionistas y los reguladores. Fuente: comunicado conjunto presentado a la SEC el 2 de noviembre de 2026.
Los términos de la operación. Gráfica: decodigo.com con datos del comunicado presentado a la SEC.

Por qué la IA necesita más luz y menos cobre

Un modelo grande no se entrena en un chip, sino en miles que trabajan como si fueran uno solo, y cada paso del entrenamiento obliga a intercambiar datos entre todos. El cobre sigue funcionando en los enlaces cortos, dentro de un mismo equipo o rack, pero a las velocidades actuales su alcance se reduce a unos pocos metros y cada aumento de velocidad le cuesta más energía. La luz por fibra llega de metros a kilómetros con menos pérdidas, por eso ya une los racks entre sí. El siguiente paso, el que Murphy llama una oportunidad «que llega una vez por generación», es llevarla hasta el interior del rack y casi hasta el propio chip, con óptica empaquetada junto al procesador.

Con Lumentum, Marvell podrá vender el enlace completo: el chip, el DSP, el láser y el conmutador. Eso la pone a competir más de frente con Broadcom, que ya ofrece chips a medida y óptica, y con Nvidia, que fabrica sus propios conmutadores con óptica integrada. Para los fabricantes de servidores, menos proveedores significa diseños más integrados, pero también menos alternativas cuando una sola empresa controla las dos mitades del enlace.

El trato llega en una semana agitada para los chips: el viernes las acciones del sector cayeron con fuerza, con Intel desplomándose un 29 %, en plena duda sobre si el gasto en centros de datos de IA se va a recuperar. Que Marvell pague con acciones, y no con deuda, reparte ese riesgo entre los accionistas de ambas empresas.

Falta más de un año de revisiones antes de que la compra sea un hecho, y en ese tiempo los reguladores de varios países podrán poner condiciones. Pero la apuesta ya quedó clara: para Marvell y Lumentum, la próxima gran mejora de la IA no vendrá solo de chips más rápidos, sino de cómo se comunican entre ellos.

Más fuentes: Lumentum, resultados del primer trimestre fiscal 2027; Yahoo Finance / Bloomberg, 28 de octubre de 2026.

Fuente: Marvell y Lumentum, comunicado conjunto presentado a la SEC, 2 de noviembre de 2026

El FBI culpa a Corea del Norte del robo de más de $6,000 millones de USD a Binance; la empresa afirma que ya cubrió el 90 % de los activos afectados

Sede del FBI, el edificio J. Edgar Hoover, en Washington
Del robo a la cobertura: el recorrido simplificado de los fondos, el bloqueo que pide el FBI y lo que Binance cubrió con dinero propio. Esquema de decodigo.com con datos del FBI y de Binance.

El FBI confirmó lo que los analistas sospechaban desde el primer día: Corea del Norte está detrás del robo a Binance, el mayor robo de criptomonedas de la historia. El FBI habla de más de $6,000 millones de USD; Binance estimó el impacto en unos $6,300 millones. El sábado 31 de octubre la agencia lo atribuyó a la actividad que llama «TraderTraitor» y pidió a toda la industria bloquear las direcciones de los atacantes. Binance, por su parte, afirma que ya cubrió el 90 % de los activos afectados con fondos propios y empezó a reabrir los retiros. Eso no quiere decir que haya recuperado lo robado: lo está reponiendo de su bolsillo.

El robo ocurrió el jueves 29 de octubre. Según el informe preliminar de la propia Binance, que resumimos en nuestra nota del día siguiente, el atacante entró por la laptop comprometida de un ingeniero, saltó a su infraestructura y puso a firmar retiros al propio sistema de la empresa. En pocos minutos salieron fondos en diez blockchains. El aviso del FBI no describe cómo fue el acceso. La firma TRM Labs ya había apuntado a TraderTraitor, un grupo norcoreano ligado a Lazarus, pero Binance no había dicho quién estaba detrás. Ahora lo dice el gobierno de EE. UU.

29 oct El robo Binance estima unos $6,300 M robados y suspende los retiros. 30 oct Primer informe Binance cuenta que todo empezó en la laptop de un ingeniero. 31 oct Atribución El FBI culpa a Corea del Norte: actividad TraderTraitor. 31 oct–1 nov Cobertura Binance cubre el 90 % con fondos propios y reabre retiros. Las cifras de Binance son estimaciones de la empresa; el FBI habla de más de $6,000 millones de USD.
Del robo a la atribución, en tres días. Gráfica: decodigo.com con datos de Binance, el FBI, NBC News y Yahoo Finance.

Claves de la atribución y de la respuesta de Binance

  • Lo que dice el FBI. La agencia responsabiliza a la República Popular Democrática de Corea del robo de más de $6,000 millones en activos virtuales, ocurrido «el 29 de octubre de 2026 o alrededor de esa fecha», y lo agrupa bajo el nombre TraderTraitor, el mismo que usó en febrero de 2025 para el robo de unos $1,500 millones a Bybit.
  • A dónde va el dinero. El FBI, el Servicio Secreto y la unidad de investigación criminal del IRS vieron a los atacantes convertir lo robado sobre todo en ether, y esperan que lo sigan lavando con servicios de finanzas descentralizadas (DeFi) y de intercambio instantáneo, que cambian una criptomoneda por otra sin pedir identificación.
  • Lo que pide a la industria. Plataformas de intercambio, operadores de nodos, empresas de análisis de blockchain y demás proveedores deben bloquear cualquier transacción con las direcciones ligadas al robo. Cuantas más empresas lo hagan, más difícil será convertir esos fondos en dinero utilizable.
  • Cuánto cubrió Binance. Según su codirector, Richard Teng, la empresa ya cubrió con fondos propios el 90 % de los activos afectados y se compromete a cubrir el 10 % restante, que son tokens menos líquidos y más lentos de comprar. Apartó unos $6,340 millones de su fondo de emergencia SAFU, de su fondo de seguro de futuros y de su tesorería. Bitcoin, ether, USDT y BNB ya están respaldados por completo.
  • Los retiros vuelven por partes. Binance empezó por la red de Bitcoin y siguió con USDC, USDT y ether en Ethereum y con USDC, USDT y BNB en BNB Smart Chain. El resto de las redes se irá abriendo tras revisiones de seguridad. También prepara una nueva prueba de reservas para diez monedas, que permitirá a cada usuario comprobar que su saldo está respaldado al menos uno a uno.

Lo que cambia con la firma del FBI

Que lo diga el FBI, y no solo una firma privada de análisis, pesa. La atribución da respaldo oficial a las alertas sobre esas direcciones y aumenta el riesgo para cualquier plataforma que acepte fondos vinculados al robo, aunque las consecuencias concretas dependen de cada transacción y de cada jurisdicción. Eso no devuelve lo robado, pero estrecha las salidas. Tras el robo a Bybit, el mismo grupo tardó pocas semanas en mover casi todo, así que la rapidez cuenta: esta vez la atribución llegó en dos días.

Para los usuarios de Binance, el panorama es mejor de lo que sugiere la cifra: la empresa afirma que cubrirá las pérdidas y que los usuarios no asumirán el impacto, y al cierre de esta nota decía haber cubierto el 90 %. Lo que sí conviene es seguir desconfiando de cualquier mensaje que ofrezca «recuperar fondos», pida datos de la cuenta o urja a mover dinero, y consultar solo los canales oficiales de la empresa. Para las demás plataformas, la lección sigue siendo la del primer día: según el informe preliminar de Binance, el punto débil no fue la criptografía, sino la laptop comprometida de un ingeniero con acceso a la infraestructura. Aislar las máquinas que administran la producción, limitar cuánto puede salir de una cartera caliente en poco tiempo y exigir aprobaciones independientes para los movimientos grandes son las defensas que más se repiten.

Más fuentes: Binance, actualización del 31 de octubre de 2026; NBC News, 31 de octubre de 2026; Fox Business, 31 de octubre de 2026; Yahoo Finance, 1 de noviembre de 2026. Foto de portada: sede del FBI en Washington, Ajay Suresh (CC BY 2.0, Wikimedia Commons).

Fuente: FBI, «North Korea Responsible for $6 Billion+ Binance Attack», 31 de octubre de 2026

Anthropic pide salir a la bolsa: registró $16,300 millones de USD de ingresos en seis meses y cientos de miles de millones en compromisos de cómputo

Edificio de Nasdaq en Times Square, con su letrero, donde Anthropic planea cotizar
Los ingresos registrados por Anthropic, sus compromisos de cómputo, que no se suman, y quién elige a su consejo. Esquema de decodigo.com con datos del S-1 presentado ante la SEC.

Anthropic, la empresa que desarrolla Claude, quiere cotizar en la bolsa. El 26 de octubre presentó ante la Comisión de Bolsa y Valores de EE. UU. (SEC) su S-1, la declaración de registro que una empresa debe presentar antes de vender acciones al público, y planea cotizar en Nasdaq con la clave «ANT». El documento, de cientos de páginas, abre por primera vez sus números: $16,300 millones de USD de ingresos registrados en el primer semestre de 2026, casi catorce veces más que un año antes, y cientos de miles de millones de dólares en compromisos de cómputo a varios años.

Hasta ahora, lo que se sabía de las finanzas de los grandes laboratorios de IA salía de filtraciones y de rondas de inversión privadas. Una salida a bolsa obliga a publicar estados financieros, los riesgos del negocio y quién manda en la empresa. Anthropic presentó primero un borrador confidencial en junio y ahora lo hizo público, un paso que la deja por delante de OpenAI en la carrera por cotizar. Todavía no hay número de acciones ni precio. Y aunque se habla de «aprobación», la SEC no aprueba ni desaprueba las acciones ni opina sobre si son buena inversión: revisa que el documento cumpla las reglas de información, y solo cuando la declaración de registro se vuelve efectiva se puede vender la primera acción. Hoy todavía no lo es.

0 3 6 9 12 15 18 Miles de millones de USD $41 M 2023 $386 M 2024 $4,585 M 2025 $1,163 M ene–jun 2025 $16,286 M ene–jun 2026 Año completo Primer semestre
Ingresos registrados por Anthropic por año (auditados) y en el primer semestre (sin auditar). Gráfica: decodigo.com con datos del S-1 presentado ante la SEC.

Claves del S-1 de Anthropic

  • Ingresos que se disparan. Registró ingresos de $41 millones de USD en 2023, $386 millones en 2024 y $4,585 millones en 2025, cifras anuales auditadas. En los primeros seis meses de 2026 registró $16,286 millones, contra $1,163 millones en el mismo periodo de 2025; las cifras semestrales no están auditadas. Son ingresos reconocidos en la contabilidad, no efectivo cobrado. La propia empresa advierte que no espera mantener ese ritmo.
  • Una pérdida enorme, en buena parte contable. La pérdida neta del semestre fue de $80,748 millones. El rubro más grande, $72,388 millones, es el cambio en el valor razonable de sus notas convertibles, pasivos derivados y otros instrumentos: cuanto más vale la empresa, más valen en el papel esos instrumentos que deben convertirse en acciones. Ese rubro no explica toda la pérdida: también suman $8,757 millones de otros gastos netos y la pérdida operativa, la del negocio en sí, que fue de $693 millones, frente a $2,135 millones un año antes. Los $1,111 millones de intereses cobrados restan algo de esa cifra.
  • Cómputo a 20 años. El S-1 da varias cifras de compromisos, de periodos distintos que se solapan, así que no deben sumarse. En sus estados anuales informa que, después del 31 de diciembre de 2025, firmó o amplió acuerdos de centros de datos, equipos y nube con pagos mínimos de unos $417,000 millones. Al 30 de junio de 2026, sus compromisos fijos o mínimos sumaban unos $265,600 millones. Y en los hechos posteriores a ese cierre añade nuevos acuerdos, firmados después del 30 de junio, con pagos mínimos futuros de unos $245,000 millones, algunos sujetos a condiciones, que empiezan entre 2026 y 2036 y duran hasta 20 años, además de unos $21,000 millones en contratos de corto plazo. Aparte, estima entre $125,000 y $150,000 millones por cómputo adicional que no entra en esas tablas. Solo con Amazon se comprometió a gastar al menos $110,000 millones entre mayo de 2026 y abril de 2036, los use o no, con algunos ajustes y excepciones.
  • Clientes grandes. Más de 11,900 clientes le pagaron $100,000 o más en los últimos 12 meses, frente a unos 950 un año antes; más de 1,900 superan el millón y unos 250, los $10 millones. La mayor parte de sus ingresos depende del consumo, es decir, de cuánto usan Claude sus clientes, no de contratos a largo plazo.
  • Plantilla. Pasó de unos 940 empleados a finales de 2024 a unos 5,300 en septiembre de 2026, con más de $6.6 millones de ingresos por empleado al año.
  • Costos que también vienen del pasado. En 2025 registró $1,500 millones por el acuerdo Bartz, la demanda de autores por usar sus libros para entrenar modelos.

Quién manda en Anthropic después de la bolsa

Anthropic es una «corporación de beneficio público»: por estatutos tiene que equilibrar las ganancias de sus accionistas con su propósito, que define como desarrollar IA avanzada de forma responsable. El S-1 detalla cómo se traduce eso en el control de la empresa. Comprar acciones en Nasdaq dará voz, pero no el mando.

Consejo de administración dirige la empresa CLASE T Fideicomiso LTBT Elige y destituye a la mayoría del consejo. Sin derechos económicos. mayoría CLASE F Los 7 cofundadores 50.1 % de los votos de los accionistas, incluido el resto del consejo. 50.1 % CLASE A Quien compre en bolsa Un voto por acción, dentro del 49.9 % restante. Cotiza como ANT. el resto Sin voto en lo general Clase N: socios estratégicos. Mismos derechos económicos que la A, pero sin voto. Clase E: empleados. Solo vota asuntos limitados y no tiene derechos económicos.
Las clases de acciones de Anthropic y quién elige a su consejo, según el S-1. Esquema: decodigo.com.
  • El fideicomiso LTBT. Un fideicomiso sin interés económico en la empresa, el Long-Term Benefit Trust, tiene las acciones clase T, que le permiten elegir y destituir a la mayoría del consejo.
  • Los siete cofundadores. A través de una sociedad propia tienen las acciones clase F, que suman el 50.1 % de los votos en las decisiones de los accionistas, incluida la elección del resto del consejo.
  • El público. Quien compre en la bolsa recibirá acciones clase A, con un voto cada una. Hay además una clase N, sin voto, para socios estratégicos, y una clase E para empleados, que solo vota asuntos limitados.

Por esa estructura, Nasdaq la considera una «empresa controlada», una categoría que permite exenciones concretas, como no tener un consejo mayoritariamente independiente o ciertos comités formados solo por consejeros independientes. No la libra de todas las reglas: las del comité de auditoría siguen aplicando. Anthropic dice que solo usará la exención para su comité de nombramientos y gobierno corporativo, que no será del todo independiente; hoy la mayoría de su consejo es independiente, igual que sus comités de auditoría y de compensación.

Lo que la salida a bolsa revela del negocio de la IA

El S-1 es la primera radiografía oficial de cómo funciona un laboratorio de IA de punta, y la imagen tiene dos caras. Por un lado, la demanda es real: pasar de $386 millones de ingresos en todo 2024 a $16,300 millones solo en el primer semestre de 2026 es un salto con pocos precedentes. Por otro, el modelo exige apostar cientos de miles de millones en cómputo con años de anticipación, mientras que los ingresos dependen del uso mes a mes. Si la demanda se frena, los contratos siguen ahí.

La sección de riesgos, de más de 90 páginas, también deja ver tensiones que no son técnicas. Según la versión de la propia empresa, a principios de 2026 el Departamento de Guerra de EE. UU. sugirió usar la Ley de Producción para la Defensa para obligarla a quitar los límites que pone al uso de sus modelos en armas autónomas y vigilancia masiva; después, el presidente ordenó a las agencias federales dejar de usar su tecnología y el Departamento la designó como un riesgo para la cadena de suministro. Anthropic llevó el caso a los tribunales con resultados mixtos. El 27 de agosto, un tribunal federal de California falló en gran medida a su favor y consideró esas medidas una represalia contra expresiones protegidas por la Primera Enmienda; el gobierno apeló. Pero el 25 de septiembre, el tribunal de apelaciones de Washington, D. C., por dos votos contra uno, rechazó su impugnación de la designación hecha bajo la ley de seguridad de la cadena de suministro federal. La empresa dice que evalúa sus siguientes pasos. Menciona además la dependencia de los chips avanzados, que se fabrican sobre todo en Taiwán.

Para los desarrolladores que usan Claude, el cambio inmediato es nulo, pero cotizar en bolsa obliga a rendir cuentas cada trimestre, y eso suele pesar en precios, prioridades y ritmo de lanzamientos. Falta saber a qué precio saldrán las acciones, cuándo empezarán a cotizar y cuánto dinero buscará levantar Anthropic. Esos datos llegarán en una versión actualizada del S-1.

Más fuentes: el S-1 completo en EDGAR, la base de datos de la SEC; CNBC, 26 de octubre de 2026. Foto de portada: Nasdaq MarketSite, Ajay Suresh (CC BY 2.0, Wikimedia Commons).

Fuente: Anthropic, «Anthropic files S-1 with the SEC for proposed initial public offering», 26 de octubre de 2026