Craft Anything: los creadores de PhotoCraft lanzan una app que estudia cualquier sitio, app o juego y pone a un agente de IA a construir tu versión

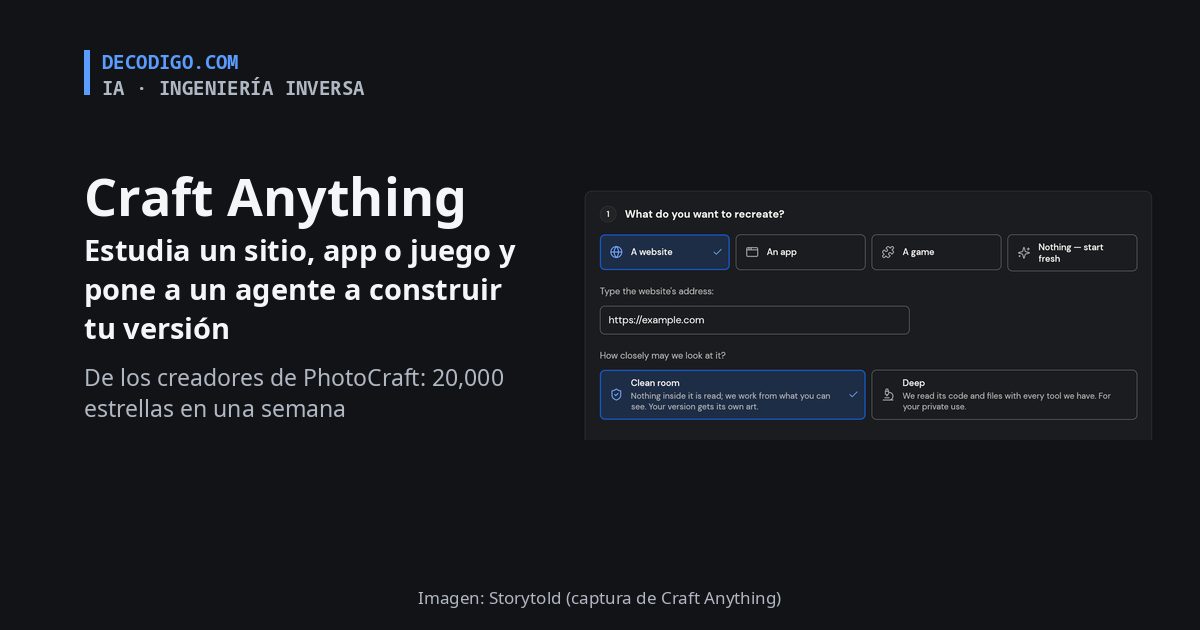
Captura de Craft Anything: la pantalla para elegir qué recrear (un sitio, una app o un juego) y los modos Clean room y Deep, junto al título de la nota
Cómo Craft Anything estudia un sitio, pone a un agente a construir tu versión, la compara en tres anchos y la refina. Esquema didáctico con porcentajes de ejemplo: decodigo.com.

Storytold, el equipo detrás de ArtCraft y PhotoCraft, publicó Craft Anything, una app de código abierto escrita en Rust que hace algo que hace un año sonaba a ciencia ficción: le das un sitio web, una aplicación o un juego, le dices qué quieres, y estudia el original, pone a un agente de IA a construir tu propia versión y la compara con el original hasta que se parecen. Salió el 31 de octubre, ya va en la versión 0.5.0 y suma más de 20,000 estrellas en GitHub en una semana. Sus autores la describen como alpha temprana.

El proyecto viene del mismo grupo que en octubre presentó una docena de aplicaciones creativas libres hechas con ayuda de Claude, las «Crafting Apps», y que defiende un software creativo abierto construido con IA. Esa familia sigue creciendo a toda velocidad: PhotoCraft, su imitación de Photoshop, pasó de la versión 0.9 y unas 61,000 estrellas cuando la reseñamos el 14 de octubre a la 0.21.0, publicada el 6 de noviembre, con casi 77,700. Craft Anything lleva la idea un paso más allá: en lugar de rehacer a mano una app famosa, ofrece la máquina para rehacer cualquiera.

La app trabaja en cuatro pasos y avisa en palabras simples cuando algo te toca decidir. Primero estudia el original: sus páginas en varios anchos de pantalla, sus archivos o cómo se ejecuta. Después un agente construye un proyecto nuevo en el lenguaje, framework o motor que pidas. Luego lo compara con el original, mide qué tanto se parece y enumera lo que todavía no coincide. Al final tienes algo que abrir, jugar o previsualizar, y puedes pedir cambios para que lo refine.

De un sitio ajeno a tu propia versión Los cuatro pasos de Craft Anything 1. ESTUDIAR Inspecciona el original: sus páginas en tres anchos, cómo se ve y se comporta. 2. CONSTRUIR Un agente (Claude Code, de entrada) hace un proyecto nuevo en la pila pedida. 3. COMPARAR Mide qué tanto se parece y anota lo que aún no coincide. 4. LISTO Abres, juegas o previsualizas el resultado, o pides cambios. refina Cada paso pide permiso en palabras simples si algo te toca decidir, por ejemplo correr una orden. Datos: README de storytold/craft-anything (v0.5.0). Gráfica: decodigo.com.
Del original a tu versión, en cuatro pasos y con la vuelta para refinar. Gráfica: decodigo.com con datos del README de Craft Anything.

Claves de Craft Anything

  • Dos modos de mirar. El modo de fábrica, Clean room, no lee nada del interior del original: trabaja con lo que ve un visitante, como capturas, texto visible, medidas, colores, fuentes y menús. El modo Deep usa todas las herramientas, lee el código y los archivos del programa o el JavaScript de un sitio, y el proyecto lo marca como «para tu uso privado».
  • Clean room no es una jaula. El propio README aclara que es una regla sobre lo que la app ofrece y rechaza, no un aislamiento del sistema: el agente que corre en tu computadora sigue actuando con tus permisos.
  • Un motor de ingeniería inversa propio. Escrito en Rust, con sus propios decodificadores, desensamblador y descompilador, y Ghidra como apoyo si está instalado. Cubre programas nativos, .NET, Java, Android, apps de Apple, Electron y JavaScript, sitios web, firmware, capturas de red, bases de datos y archivos de juegos. Hoy suma 320 herramientas; cuando se anunció eran 284.
  • Hecho para agentes. Cada herramienta es a la vez una orden de la terminal y una herramienta MCP, así que cualquier agente puede estudiar un objetivo o lanzar una reconstrucción completa sin abrir la app.
  • Claude Code primero. La app ejecuta tu propio claude, con tu sesión, y dice no tocar tu cuenta. Hay un adaptador para Codex que, según el README, todavía no se ha probado en una instalación real; GitHub Copilot y Grok Build se conectan por ACP, y de los demás agentes compatibles solo Maki se ha probado en vivo.
  • Qué funciona y qué no. Funcionan la app de escritorio, la línea de comandos y el servidor MCP; el ciclo completo con Claude Code; las comparaciones de sitios web en tres anchos, y las reconstrucciones de juegos en Unity, Unreal o Godot. Quedan a medias construir con otros agentes o con claves de API y las comprobaciones de comportamiento de apps y juegos.
  • Para casi cualquier sistema. Hay instaladores para Windows (x64, ARM y 32 bits), macOS firmado y notarizado, Linux en AppImage, Flatpak, .deb, .rpm y tarball (también RISC-V), FreeBSD y un visor web en WebAssembly. La licencia es MIT o Apache-2.0, a elegir.
Qué mira cada modo Clean room viene de fábrica; Deep se activa a mano Clean room Deep Capturas y texto visible Medidas, colores, fuentes Menús abiertos como visitante Código y archivos del programa JavaScript de un sitio Descompilador propio y Ghidra Ojo: Clean room es una regla de lo que la app ofrece y rechaza, no un aislamiento del equipo. El agente sigue actuando con tus permisos. Datos: README de storytold/craft-anything. Esquema: decodigo.com.
Lo que mira cada modo: Clean room se queda en lo visible; Deep entra al código y los archivos. Esquema: decodigo.com.

¿Y REA? Algunos medios presentaron Craft Anything como «la versión de REA de Storytold», en referencia a REA, la herramienta de ingeniería inversa para agentes que hemos seguido aquí. Revisamos el README, los avisos de licencia, la lista de créditos, la documentación de estado y del plan, las dependencias y las incidencias del repositorio: no hay ninguna mención a REA, y el motor se presenta como propio. No pudimos confirmar que use o derive de REA; lo que sí comparten es la idea de darle a un agente herramientas de análisis por medio de MCP.

El límite entre aprender de una app y copiarla

Craft Anything pone en manos de cualquiera algo que antes pedía semanas de trabajo especializado, y por eso hereda todas las preguntas que repasamos en la ingeniería inversa barata con IA y la ley. El proyecto pide usarlo solo con software propio o que tengas permiso de examinar, asegura que no evade DRM, inicios de sesión ni sistemas anticheat, y le indica al agente no copiar logotipos, fotos ni textos sin confirmar que tienes derechos sobre ellos. Aun así, reproducir el diseño y el comportamiento de un producto ajeno puede chocar con sus términos de uso, como los que Microsoft ya actualizó contra la ingeniería inversa con IA, y el modo Deep, que lee el código, entra de lleno en terreno delicado.

También hay un riesgo más cotidiano que el README menciona con honestidad: cuando el agente instala las dependencias de un proyecto, esos paquetes pueden ejecutar código en tu computadora. La app pide permiso antes de cada tipo de orden nueva, pero elegir «permitir siempre» para npm abre la puerta a todo lo que venga después. Para quien quiera entender por dentro cómo se analiza un programa compilado, nuestras guías de descompilación y de REA explican las piezas que herramientas como esta automatizan. Craft Anything muestra hacia dónde va todo esto: estudiar, rehacer y comparar software se está volviendo una tarea de minutos, y la pregunta ya no es si se puede, sino quién puede hacerlo con qué.

Fuente: repositorio de Craft Anything en GitHub; ArtCraft; Gadget Pilipinas; PhotoCraft v0.21.0. Imagen de portada: Storytold (captura de Craft Anything).
ESP-Mosaico: Espressif hizo una placa con pantalla y módulos para que la programe un agente de IA

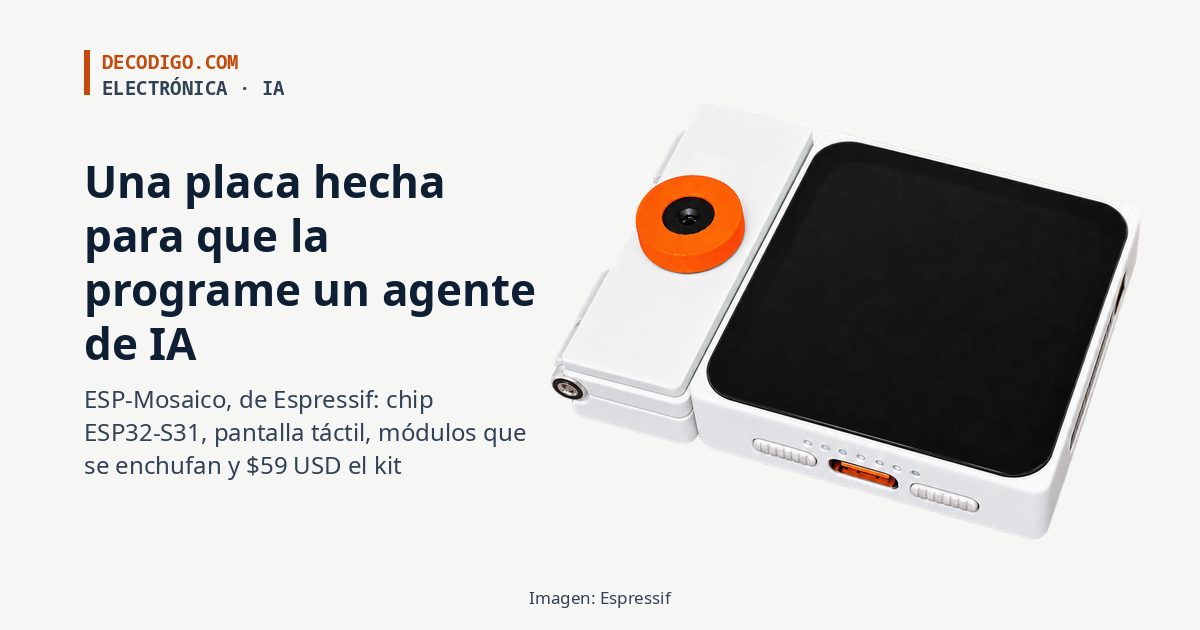
Kit ESP-Mosaico de Espressif con el módulo de cámara naranja junto a la pantalla cuadrada, y el título: Una placa hecha para que la programe un agente de IA

La mayoría de las placas de desarrollo se diseñan pensando en quien escribe el código. ESP-Mosaico, que Espressif presentó el 20 de octubre, parte de otra idea: que el código lo escriba un agente de IA. Es una unidad compacta con el nuevo chip ESP32-S31, una pantalla táctil cuadrada y dos ranuras donde se enchufan módulos, como una cámara o un panel de sensores, que la placa identifica sola. Se programa conversando con el agente que trae dentro o con Codex o Claude Code desde la computadora, y el kit cuesta $59 USD.

Espressif es la empresa china detrás del ESP32, el microcontrolador con Wi-Fi que está en millones de enchufes inteligentes, focos y proyectos caseros, y que hace unos días protagonizó WireClaw, un proyecto que convierte una placa de $5 USD en un agente que crea sus propias automatizaciones. Con ESP-Mosaico la propia Espressif empuja esa dirección: en su comunicado lo define como «una plataforma de desarrollo modular diseñada para crear hardware con ayuda de IA». La gracia no está tanto en el chip como en que el agente pueda saber qué tiene conectado, escribir el programa, cargarlo y comprobar en la placa real si funciona.

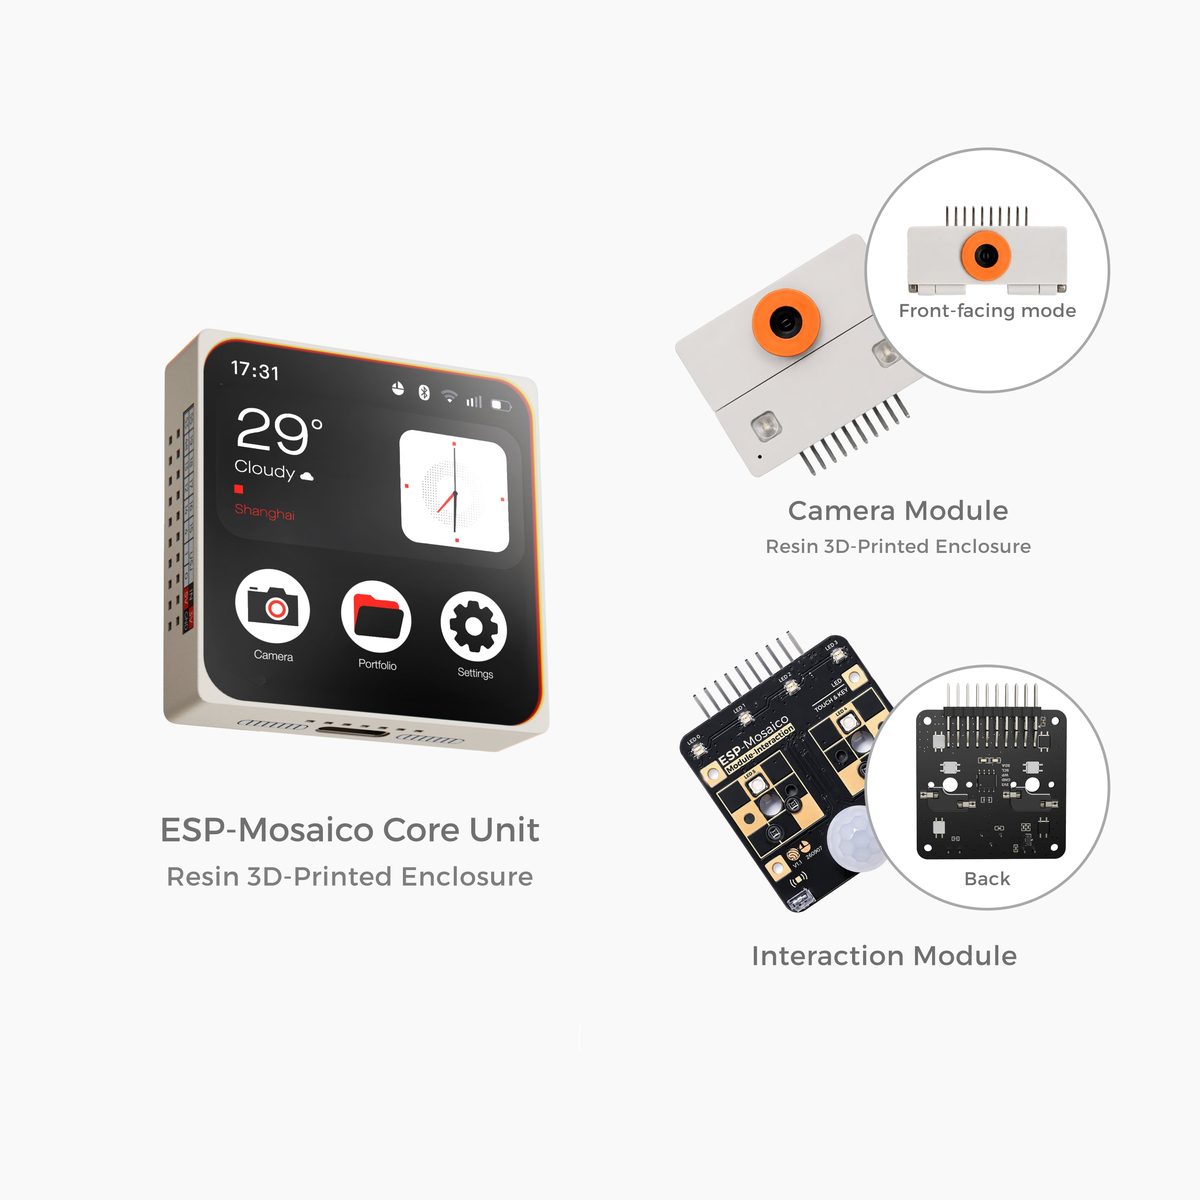
Kit ESP-Mosaico de Espressif: la unidad central con pantalla cuadrada, el módulo de cámara y el módulo de interacción
El kit de $59 USD: la unidad central, el módulo de cámara y el de interacción, en carcasas de resina impresa en 3D. Imagen: Espressif.

Por dentro hay dos placas apiladas. La de arriba, la CoreBoard, lleva el ESP32-S31, la pantalla de 2.16 pulgadas y 480 × 480 píxeles, el audio y los sensores de movimiento. La de abajo, la BaseBoard, lleva el altavoz, una batería pequeña y las dos ranuras de expansión. Cada módulo trae una memoria diminuta con su identificación, así que la placa, y con ella el agente, sabe si lo que se enchufó es una cámara o el panel de sensores.

Cómo se arma ESP-Mosaico Una unidad central y módulos que se enchufan COREBOARD Chip ESP32-S31: RISC-V de doble núcleo a 320 MHz, Wi-Fi 6, Bluetooth 5.4 y Thread o Zigbee. Pantalla táctil de 480 × 480, códec de audio, sensor de movimiento y dos magnetómetros. conector de 60 pines BASEBOARD Altavoz de 3 W, batería de 65 mAh, USB-C y dos ranuras de expansión de 2 × 10 pines. RANURA IZQUIERDA Cámara (solo aquí) o interacción RANURA DERECHA Solo el módulo de interacción Cada módulo trae una pequeña memoria con su identificación: la placa sabe qué se conectó, y el agente también. Datos: guía oficial de ESP-Mosaico V1.2 (Espressif). Esquema simplificado: decodigo.com.
Cómo se reparten las piezas entre la CoreBoard, la BaseBoard y los módulos. Gráfica: decodigo.com con datos de Espressif.

Claves de ESP-Mosaico

  • El chip. El ESP32-S31 es RISC-V de doble núcleo a 320 MHz, con Wi-Fi 6, Bluetooth 5.4 y radio 802.15.4 para Thread y Zigbee. La placa suma 16 MB de PSRAM, 16 MB de flash y 128 MB de memoria NAND para guardar programas y datos.
  • Pantalla y sensores. Pantalla táctil cuadrada de 2.16 pulgadas, micrófono, altavoz con amplificador de 3 W, un sensor de movimiento de seis ejes, dos magnetómetros, motor de vibración y una batería de 65 mAh que se carga por USB-C.
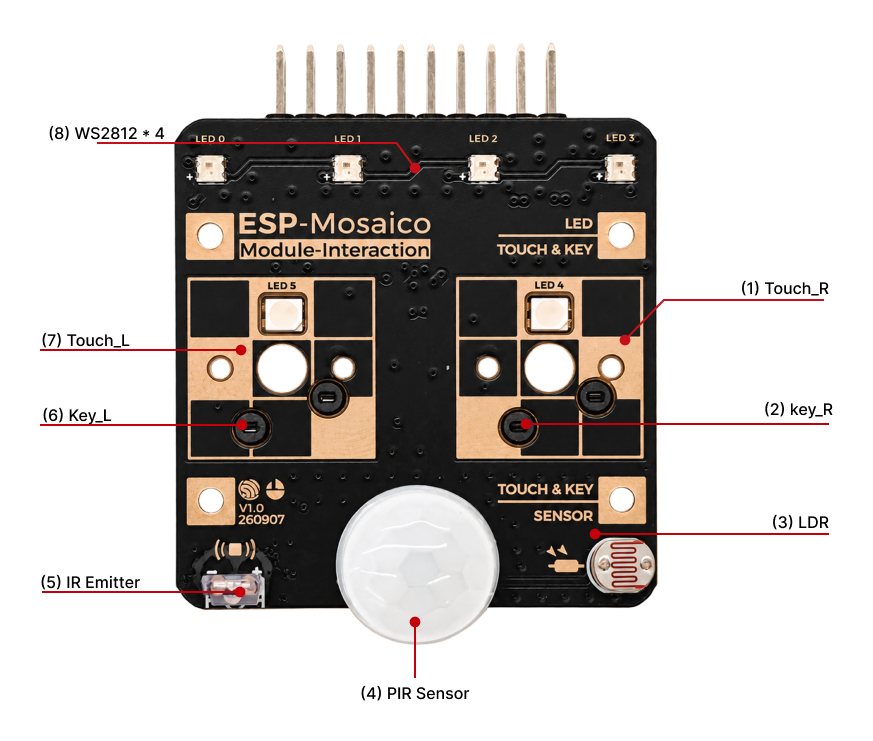
  • Dos módulos por ahora. Una cámara, que solo cabe en la ranura izquierda, y un módulo de interacción con sensor de movimiento por infrarrojo, fotorresistor, LED infrarrojo para controlar aparatos, seis LED de color y dos teclas que también funcionan como botones táctiles. Espressif habla de más módulos para sensores, luces y motores, pero no los ha detallado.
  • Chat Coding. La placa trae de fábrica a ESP-Claw, un agente que corre en el propio dispositivo: le pides algo por chat o por voz, genera el código, lo ejecuta y lo vas ajustando conversando, sin instalar nada en la computadora. Incluye una cuota gratuita para preguntas y programas sencillos; para más, se configuran las credenciales de un modelo propio. Lo que funciona se guarda como skill para reusarlo.
  • Vibe Coding. Para proyectos más grandes, el trabajo lo hace un agente en tu computadora, como Codex, Claude Code, OpenCode o Trae: describe la tarea, la prueba en un simulador de la placa, compila, la instala por USB y la valida en el dispositivo real. Espressif lo liga a su plataforma ESP ZeroCode AI, que simula la placa y sus periféricos.
  • Precio. La tienda oficial lo vende en preventa en $59 USD con la cámara y el módulo de interacción. CNX Software reporta una batería opcional de $15 USD. Antes del anuncio, vendedores de AliExpress lo ofrecían en unos $117 USD, según LinuxGizmos.
Módulo de interacción de ESP-Mosaico: sensor de movimiento PIR, fotorresistor, LED infrarrojo, LED RGB y dos teclas táctiles
El módulo de interacción, con sus piezas señaladas: teclas y zonas táctiles (Key y Touch), sensor de movimiento (PIR), fotorresistor (LDR), LED infrarrojo y LED de color. Imagen: Espressif.

Un detalle que muestra lo nuevo del producto: la documentación técnica de Espressif llama «LCD» a la pantalla, mientras que su comunicado dice que es OLED. El dato que lo resuelve está en la propia guía: el controlador de la pantalla es un CO5300, un chip de Chipone hecho para pantallas OLED de relojes inteligentes, así que lo más probable es que el comunicado tenga razón.

Dos formas de programarla con IA Sin escribir el código a mano CHAT CODING, CON ESP-CLAW El agente vive en la propia placa. 1. Le pides algo por chat o por voz 2. Genera el código y lo ejecuta ahí mismo 3. Lo ajustas conversando 4. Lo guardas como skill para reusarlo VIBE CODING, CON TU AGENTE Codex, Claude Code u otro, en tu computadora. 1. Describes la tarea 2. Lo prueba en un simulador 3. Compila e instala por USB 4. Lo valida en la placa real y corrige Datos: Espressif (comunicado del 20 de octubre) y la guía de mosaico.ai. Esquema: decodigo.com.
Los dos caminos para programarla: con el agente que trae la placa o con uno en tu computadora. Gráfica: decodigo.com con datos de Espressif.

Lo que cambia cuando el programador es un agente

Programar un microcontrolador siempre tuvo un paso que las IA no podían dar solas: conectar la placa, cargar el programa y ver qué pasa en el mundo físico. ESP-Mosaico intenta cerrar ese ciclo con tres piezas que casi ninguna placa común ofrece juntas: módulos que se identifican solos, un simulador para probar antes de cargar y herramientas para que el agente vea la pantalla y los resultados en el dispositivo. Es la misma idea que separa, en el mundo de los robots, a el procesador que piensa del que controla los motores: aquí el agente piensa y el ESP32 ejecuta.

Falta ver qué tan bien funciona fuera de la demostración. Nadie lo ha probado de forma independiente todavía, y como advierte Pause Hardware, que un agente escriba y cargue el programa no sustituye las pruebas eléctricas ni de confiabilidad que necesita un producto terminado. Para aprender, prototipar o hacer un juguete interactivo en una tarde, en cambio, un kit de $59 USD que ya trae pantalla, sensores, cámara y un agente integrado es una entrada muy barata a la electrónica sin pelearse con cables ni con el entorno de desarrollo. Si buscas una computadora completa en lugar de un microcontrolador, nuestra comparativa de Raspberry Pi y sus competidoras es mejor punto de partida.

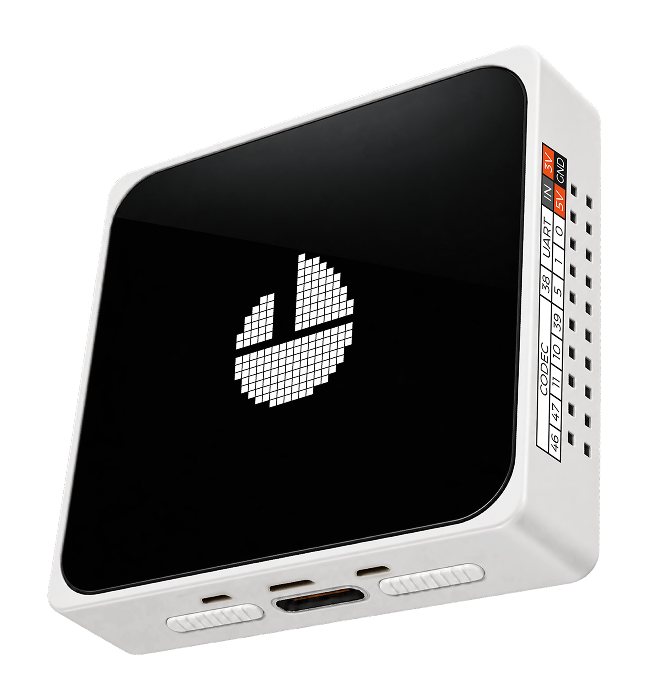
Unidad central de ESP-Mosaico en su carcasa blanca, con la pantalla cuadrada y los conectores laterales
La unidad central sola, con la tabla de pines impresa en el costado. Imagen: Espressif.

Fuente: Espressif; guía oficial de ESP-Mosaico; mosaico.ai; tienda oficial; CNX Software; LinuxGizmos; Pause Hardware. Imagen de portada: Espressif.

Agentes de IA de Google DeepMind encontraron dos debilidades en el RSA de 1024 bits; el de 2048 sigue a salvo

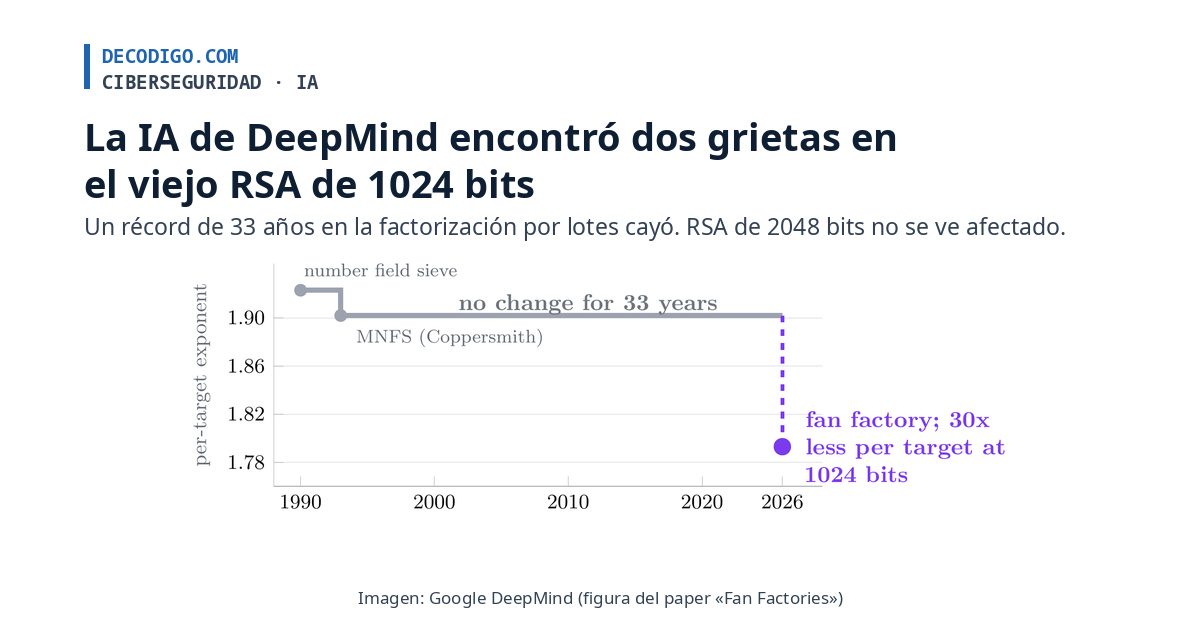
Gráfica del paper Fan Factories de Google DeepMind: el exponente de la factorización por lotes, sin cambios durante 33 años, baja en 2026, bajo el título La IA de DeepMind encontró dos grietas en el viejo RSA de 1024 bits
La «fábrica en abanico» del paper de DeepMind: un cálculo previo grande y, después, cada clave RSA de 1024 bits mucho más barata. Esquema simplificado: decodigo.com.

Google DeepMind anunció el 6 de noviembre que sus agentes de IA, guiados por criptógrafos, encontraron en pocas semanas dos debilidades en el RSA de 1024 bits. La primera permite falsificar firmas digitales con mucho menos cómputo cuando el atacante controla buena parte del mensaje que se firma. La segunda abarata unas 30 veces factorizar cada clave adicional cuando se atacan muchas claves del mismo tamaño. DeepMind lo dejó claro desde el principio: ninguna de las dos afecta al RSA de 2048 bits, el que protege hoy la mayor parte de la web.

RSA basa su seguridad en que factorizar un número enorme, encontrar los dos primos que lo forman, es muy caro. El RSA de 1024 bits ya se considera débil desde hace más de una década y casi todo se migró a 2048 bits o más, pero sigue vivo en equipos viejos, firmware y sistemas que nadie ha actualizado. En septiembre, un equipo de UC San Diego e Inria encabezado por Nadia Heninger y Emmanuel Thomé demostró que podía falsificar firmas RSA de 1024 bits usando un módulo de seguridad de hardware (HSM) como «oráculo» de firmas, sin sacar nunca la clave: le costó 1,380 años-núcleo de cómputo durante cinco meses. Heninger y Thomé también colaboraron con DeepMind en el trabajo nuevo, dirigido por Dj Dvijotham y Abhradeep Thakurta.

Lo nuevo es cómo se hizo. Según DeepMind, dos agentes de IA repitieron ese ataque de firmas sobre una clave de prueba ya resuelta, con unas 3.5 veces menos tiempo de CPU, en menos de cuatro días y con apenas unos 20 mensajes cortos de un investigador. En el paper sobre la factorización en lote, publicado el 5 de noviembre, los autores explican que usaron un arnés de dos agentes: un modelo escribía las demostraciones y otro las verificaba, y las identidades algebraicas quedaron comprobadas por máquina en Lean 4.

Dos grietas en el RSA de 1024 bits Lo que encontraron los agentes de DeepMind 1. FIRMAS DIGITALES Si el atacante elige la mitad o más del bloque que se firma, el relleno deja de proteger: falsificar cuesta casi lo mismo que sin relleno. Hasta ~1,600 veces mejor que el mejor ataque previo, en teoría 2. MUCHAS CLAVES A LA VEZ Tras un cálculo previo que cuesta lo que una factorización, cada clave extra de 1024 bits sale mucho más barata. 30 veces menos por clave que el método que regía desde 1993 RSA de 2048 bits: sin cambios Ninguno de los dos amenaza las claves de hoy. Cifras teóricas. Datos: Google DeepMind (paper Fan Factories) y su anuncio. Gráfica: decodigo.com.
Los dos resultados, en resumen. Gráfica: decodigo.com con datos de Google DeepMind.

Claves de las dos debilidades

  • Firmas con relleno que ya no protege. Antes de firmar, RSA agrega un relleno (padding) al mensaje para impedir falsificaciones. DeepMind encontró que si el atacante controla aproximadamente la mitad o más del bloque que se firma, ese relleno casi no aporta protección. En el caso de una huella de 32 bytes, su algoritmo sería unas 1,600 veces mejor que el mejor ataque conocido. Es una estimación teórica, no un ataque medido.
  • Muchas claves, mucho más baratas. El segundo trabajo, «Fan Factories», mejora la «fábrica de factorización» de Don Coppersmith: se hace una vez un cálculo previo compartido y luego se atacan muchas claves del mismo tamaño. Con un cálculo previo equivalente a una factorización, cada clave extra de 1024 bits costaría cerca de 1/58 de una factorización normal, 30 veces menos que con el mejor método de este tipo, el MNFS, que no había mejorado desde 1993.
  • Solo en el papel, por ahora. El propio paper aclara que nadie ha construido una de estas fábricas y que las cifras son estimaciones a orden principal. Además, el cálculo previo exige guardar una cantidad enorme de datos, otro obstáculo práctico.
  • Una sola clave no se vuelve más fácil. La mejora en lote solo baja el costo de cada clave adicional. Romper una clave aislada cuesta lo mismo que antes.
  • RSA de 2048 bits, fuera de alcance. A ese tamaño, el cálculo previo costaría unas 2117 operaciones. «Nuestros resultados no amenazan los sistemas desplegados hoy que se basan en RSA de 2048 bits o más», escriben los autores.
Cuánto cuesta cada clave extra RSA de 1024 bits, en fracción de una factorización normal (GNFS = 1) Criba normal (GNFS) 1 MNFS, desde 1993 1/1.94 Fan factory, 2026 1/58 Con fan factory, una clave extra cuesta 30 veces menos que con MNFS. Antes hay que pagar un cálculo previo del tamaño de una factorización completa. Estimación teórica a orden principal; no se ha implementado. Datos: Google DeepMind, paper Fan Factories (tabla 2). Gráfica: decodigo.com.
Costo de cada clave extra de 1024 bits con cada método, en estimación teórica. Gráfica: decodigo.com con datos del paper «Fan Factories».

Qué cambia para quien todavía usa claves de 1024 bits

Para la mayoría de la gente, nada: navegadores, bancos y aplicaciones de mensajería usan claves de 2048 bits o criptografía de curvas elípticas. El aviso es para quien administra sistemas viejos. Si un equipo todavía firma con RSA de 1024 bits, y sobre todo si firma datos que un tercero puede elegir, como hace un HSM que atiende peticiones, hoy es más vulnerable que hace dos meses y conviene migrarlo. Y si una organización tiene muchas claves de 1024 bits del mismo tamaño, el ataque en lote las hace un blanco más atractivo en conjunto.

La otra lectura es sobre la velocidad. El exponente de la factorización en lote llevaba 33 años sin moverse, y un equipo con agentes de IA lo bajó en semanas. Es la misma tendencia que mostraron otros laboratorios este año con ataques a esquemas criptográficos de prueba: la IA ya no solo escribe código, también ayuda a encontrar grietas en las matemáticas que lo protegen. Los autores lo ven como una herramienta para medir mejor la fuerza de cada sistema y planear la migración a tiempo, en lugar de tratar la dificultad de romper una clave como un dato fijo.

Fuente: Google DeepMind, paper «Fan Factories»; IACR ePrint 2026/2131; Interesting Engineering; Crypto Briefing. Imagen de portada: Google DeepMind (figura 4 del paper).

Un robot de Caltech armó por primera vez una estructura en órbita sin astronautas

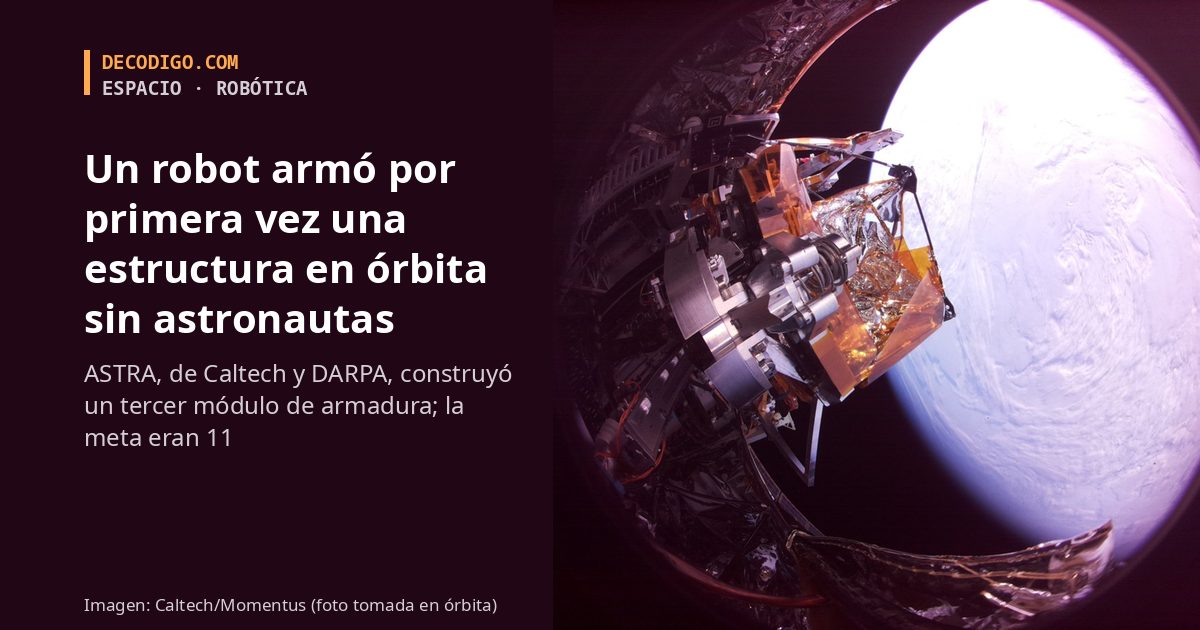
Foto tomada en órbita por una cámara de ASTRA: el robot de Caltech con el módulo de armadura que construyó y la Tierra al fondo
Cómo ASTRA armó su tercer módulo en órbita: el robot de pórtico toma uniones y barras de los dispensadores y construye sin manos humanas. Esquema didáctico: decodigo.com.

Por primera vez, una máquina armó por su cuenta una estructura en órbita, sin astronautas. ASTRA, un robot diseñado y construido en Caltech con dinero del programa NOM4D de DARPA, tomó barras y uniones sueltas de sus dispensadores y construyó con ellas un módulo de armadura mientras daba vueltas a la Tierra. «Es la primera vez que una estructura se construye de forma autónoma en el espacio», dijo Sergio Pellegrino, profesor de ingeniería aeroespacial de Caltech y líder del proyecto. La meta era un reflector de antena de 1.4 metros con 11 módulos; el tiempo solo alcanzó para el tercero.

Todo lo grande que hoy está en órbita llegó doblado o en pedazos. Los paneles y las antenas se pliegan para caber bajo la cubierta del cohete y se despliegan arriba, como el espejo del telescopio James Webb, o se arman a mano con módulos enviados en varios lanzamientos, como la Estación Espacial Internacional. Las dos vías tienen un techo: el tamaño del cohete o el costo de muchos viajes y caminatas espaciales. DARPA lanzó NOM4D en 2022 para probar una tercera opción, mandar la materia prima y construir donde se va a usar. De los equipos del programa, solo dos llegaron a la fase de demostración en el espacio: el de Caltech y uno de la Universidad de Illinois, que más adelante probará en la Estación Espacial una forma de endurecer tubos de material compuesto.

ASTRA, siglas en inglés de «ensamble autónomo de un reflector tensado en el espacio», es una caja de aproximadamente un metro cúbico. Despegó el 30 de marzo desde la base de Vandenberg como una de las 10 cargas del vehículo Vigoride 7 de Momentus, que a su vez viajó en la misión Transporter-16 de SpaceX. Llevaba dos módulos ya armados en tierra, el robot y todas las piezas para el resto de la armadura. En órbita, el equipo liberó los seguros de lanzamiento, empujó hacia afuera los dos módulos de fábrica y ordenó armar el tercero. Lo confirmó con fotos tomadas por las 11 cámaras de la carga útil, como la de la portada.

Cómo arma ASTRA cada módulo Una caja de piezas que se arma sola en órbita 1 TOMA LAS PIEZAS Un manipulador saca barras de fibra compuesta y uniones de aluminio de dispensadores motorizados. 2 ARMA EL MÓDULO Las une sobre una placa de ensamble, una pieza a la vez, como un juego de construcción. 3 LE PONE EL REFLECTOR Fija una película perforada en forma de red: dos redes reflectoras tensadas una contra otra con resortes. 4 LO EMPUJA AFUERA El módulo terminado sale de la caja y el ciclo empieza otra vez con el siguiente. Se repite hasta juntar 11 módulos Así quedaría un reflector de 1.4 m de diámetro. Datos: Caltech y DARPA. Esquema: decodigo.com.
La secuencia que ASTRA repite con cada módulo. Esquema: decodigo.com con datos de Caltech y DARPA.

Claves de la demostración de ASTRA

  • Un robot sencillo a propósito. DARPA lo describe como un robot de pórtico que se mueve en tres ejes rectos, no como un brazo complejo. «No hay robótica complicada ni algoritmos avanzados; es ingeniería sólida para combinar operaciones de una forma que escala», dijo Andrew Detor, director de NOM4D, que lo comparó con armar piezas de un juego de construcción tipo Tinkertoy o K’Nex.
  • Las piezas. Barras de fibra compuesta, uniones de aluminio y una superficie reflectora de Kapton. El reflector es una película perforada en forma de red, desarrollada con la Universidad de Pensilvania, que necesita menos tensión que la malla metálica de las antenas plegables y permite estructuras más ligeras.
  • Tres de once. El robot pasó unos seis meses en órbita. El equipo se topó con muchos problemas imprevistos y no alcanzó a completar los 11 módulos de la armadura ni el reflector de 1.4 metros. La misión termina en diciembre.
  • Un gemelo en tierra. Solo había siete u ocho ventanas al día, de unos 15 minutos cada una, para hablar con ASTRA. Cada vez que algo fallaba, el equipo reproducía el problema en una copia idéntica en el laboratorio de Pellegrino, probaba soluciones y mandaba la que funcionaba.
  • Hecho a toda prisa. Caltech terminó, probó y entregó la carga útil en menos de 12 meses. Según Detor, de la idea de una prueba en órbita al lanzamiento pasaron 15 meses; NOM4D ni siquiera contemplaba al principio una demostración en el espacio.
Tres módulos de once Lo que armó antes de quedarse sin tiempo reflector de 1.4 m (meta) 2 armados en tierra, desplegados en órbita 1 armado por el robot en órbita 8 pendientes: no alcanzó el tiempo 2022 DARPA arranca el programa NOM4D. EN 12 MESES Caltech termina, prueba y entrega la carga útil. 30 MAR 2026 Sube en el Vigoride 7, en la misión Transporter-16. 5 NOV 2026 Caltech anuncia el primer módulo armado en órbita. DICIEMBRE Termina la misión. Esquema simplificado, no a escala. Datos: Caltech y DARPA. Gráfica: decodigo.com.
Cuánto de la armadura alcanzó a armarse y cómo se llegó ahí. Gráfica: decodigo.com con datos de Caltech y DARPA.

Por qué un módulo armado en órbita cambia el límite de tamaño

Tres módulos de una armadura de 1.4 metros no son una antena útil, y nadie lo presenta así. Lo que se probó es el método: una caja de piezas que se arma sola, módulo por módulo, y que en teoría puede seguir creciendo mientras haya material. Detor habla de estructuras de «cientos de metros o kilómetros», que hoy no se pueden hacer: espejos para telescopios mucho más grandes que el Webb, antenas de radio enormes o campos solares para llevar energía desde el espacio, un tema que Pellegrino también investiga en Caltech. Es la misma apuesta que hacen empresas como Orbital Matter, que imprime vigas en 3D en órbita: dejar de diseñar para lo que cabe en un cohete.

El balance es honesto: el robot funcionó, pero se quedó corto. El equipo de Caltech dice que aprendió lo necesario para demostrar que el método es viable y que ahora toca simplificar el diseño. Para un primer intento, armado en menos de un año y operado en ventanas de 15 minutos, haber construido algo en el espacio sin una sola mano humana ya es la noticia.

Fuente: Caltech; DARPA; Phys.org. Imagen de portada: Caltech/Momentus, foto tomada en órbita.

*sshole: una contraseña demasiado larga abre cuentas sin contraseña en Alpine y otros Linux con musl

Logotipo de OpenSSH con el pez globo y el título: *sshole, una contraseña de 257 bytes abre cuentas sin contraseña en Alpine y otros Linux con musl
Cómo una contraseña de más de 256 bytes termina en el mismo asterisco que marca una cuenta sin contraseña, y cómo lo cierra OpenSSH 10.6p2. Esquema: decodigo.com.

Un asterisco bastó para abrir servidores. El fallo CVE-2026-123158, que su descubridor bautizó como «*sshole», permite entrar por SSH a cuentas que no tienen contraseña en Alpine Linux y otros sistemas que usan la biblioteca musl: el atacante solo tiene que mandar una contraseña de más de 256 bytes. OpenSSH lo corrigió en la versión 10.6p2 y Alpine publicó paquetes parchados el 5 de noviembre para todas sus ramas desde la 3.16.

El investigador Özgün Kültekin, de la firma Wakefield, encontró que el fallo no está en una sola pieza, sino en la suma de tres decisiones razonables tomadas por separado. En Unix, una cuenta cuyo campo de contraseña dice solo «*» es una cuenta en la que ninguna contraseña puede coincidir: así se crean los usuarios que solo entran con clave SSH, y así viene root en Alpine desde hace años. En 2012, musl decidió que su función crypt(), la que cifra contraseñas, devolviera un «*» en lugar de un error cuando algo sale mal, y le puso un límite de 256 bytes a la contraseña para evitar ataques de denegación de servicio. Y en 2016, OpenSSH empezó a cifrar las contraseñas de las cuentas sin hash con una «sal» prestada de otra cuenta, para que un atacante no pudiera adivinar por el tiempo de respuesta qué usuarios existen.

Juntas, esas tres piezas producen el fallo: el sistema guarda «*» para la cuenta, la contraseña larga hace que crypt() falle y devuelva «*», y sshd compara uno con otro, los ve iguales y deja pasar. Los equipos con glibc, la biblioteca de Debian, Ubuntu y Fedora, no tienen el problema, y tampoco los que validan contraseñas con PAM.

Cómo un asterisco abre la puerta Inicio de sesión en un Alpine sin parchar LO QUE GUARDA EL SISTEMA La cuenta root no tiene contraseña: su campo dice solo un asterisco. root:* LO QUE MANDA EL ATACANTE Una contraseña de 257 a 1024 bytes, por ejemplo, 300 letras A. AAAAAAAA…AAAA LO QUE HACE SSHD La cifra con crypt() y una sal prestada de otra cuenta que sí tiene contraseña. crypt(AAAA…, $6$sal) LO QUE RESPONDE MUSL Pasa de 256 bytes: crypt() falla y, en vez de un error, devuelve un asterisco. * LA COMPARACIÓN * = * son iguales: sshd deja entrar El asterisco que significaba ninguna contraseña coincide ahora con cualquier contraseña larga. Con glibc, crypt() no da ese asterisco y la comparación falla. OpenSSH 10.6p2 agrega en sshd una protección que evita la coincidencia. Esquema simplificado. Datos: Alpine Linux, OpenSSH y Özgün Kültekin (Wakefield). Gráfica: decodigo.com.
La cuenta sin contraseña y la contraseña demasiado larga terminan en el mismo asterisco. Gráfica: decodigo.com con datos de Alpine Linux, OpenSSH y Özgün Kültekin.

Claves de *sshole

  • Qué hace falta. Un Linux con musl, como Alpine, OpenWrt, Buildroot o Yocto, y muchas imágenes de Docker basadas en ellos; un sshd sin parche y sin PAM, como el paquete openssh-server de Alpine; la entrada con contraseña permitida; una cuenta con «*» que SSH acepte; y otra cuenta con contraseña real que aporte la sal.
  • La contraseña mágica. Cualquiera de 257 a 1024 bytes, según el aviso de Alpine. No hay que adivinar nada: basta con que sea larga.
  • Qué cuentas corren peligro. Los usuarios que solo entran con clave y se crearon sin contraseña, los usuarios de servicios de directorio como sssd o winbind, y el usuario alpine de las imágenes tiny-cloud de la 3.18.11 a la 3.24.3, que además puede usar doas sin contraseña. Root está protegido por la configuración de fábrica, PermitRootLogin prohibit-password, salvo que alguien la haya cambiado.
  • Gravedad. 8.1 sobre 10 en la escala CVSS. El número de CVE se asignó después de que Alpine y OpenSSH publicaran sus avisos, por eso esos textos no lo mencionan.
  • ¿Ya hay ataques? Según Help Net Security, la empresa Previdian registró el primer intento a menos de nueve horas de la publicación y vio a un atacante obtener root en un equipo trampa con Alpine: ocho intentos desde una sola dirección en Japón. Otras fuentes no reportaban ataques confirmados al 6 de noviembre, pero el código de prueba ya es público.
  • Quién lo corrigió. Damien Miller y Darren Tucker, de OpenSSH, con el análisis de Timo Teräs. OpenSSH considera que la causa está fuera de sshd, pero que ahí se puede evitar, y por eso lo corrigió en su código.
¿Está expuesto tu servidor? Hace falta que se cumpla todo esto a la vez Linux con musl Alpine, OpenWrt, Buildroot, Yocto sshd sin PAM y sin parche como el openssh-server de Alpine PasswordAuthentication yes entrar con contraseña permitido Una cuenta con asterisco sin contraseña y que SSH acepte Otra cuenta con contraseña que preste su sal $5$ o $6$ NO ESTÁN AFECTADOS Debian, Ubuntu, Fedora y demás con glibc Alpine con openssh-server-pam y UsePAM yes PasswordAuthentication no (cloud-init lo pone) Cuentas bloqueadas con !, no con * root con PermitRootLogin prohibit-password Dropbear y OpenBSD Datos: aviso de Alpine Linux y notas de OpenSSH 10.6p2. Gráfica: decodigo.com.
Las condiciones que deben cumplirse a la vez y lo que no está afectado. Gráfica: decodigo.com con datos de Alpine Linux y OpenSSH.

Qué hacer si administras un Alpine

Lo primero es actualizar con apk upgrade -U -a y reiniciar sshd, porque el programa que ya está corriendo sigue siendo el viejo hasta que se reinicia. Alpine aplica la corrección sin cambiar la versión de OpenSSH en algunas ramas, así que conviene revisar el paquete con apk info -v openssh-server en lugar de fiarse de sshd -V. Si no se puede actualizar de inmediato, desactivar la entrada con contraseña (PasswordAuthentication no) cierra la puerta, siempre que antes se compruebe que el acceso con clave funciona. Y como el fallo se pudo usar sin dejar más rastro que un inicio de sesión normal, Alpine recomienda buscar líneas «Accepted password for» de cuentas que no tienen contraseña en /var/log/messages, revisar usuarios y claves nuevas, y tratar como comprometido cualquier equipo en el que no se pueda descartar un acceso.

El caso es un buen ejemplo de por qué las convenciones viejas son peligrosas. Un asterisco que desde los primeros Unix quiere decir «aquí no entra nadie» acabó significando lo mismo que un error, y ningún componente estaba mal por sí solo. Lo que falló fue el supuesto de que una función que cifra contraseñas nunca devolvería exactamente lo que el sistema guarda para decir que no hay contraseña.

Fuente: Alpine Linux; notas de OpenSSH 10.6p2; sshhole.com (Özgün Kültekin); Help Net Security; StepSecurity. Imagen de portada: OpenSSH.

Claude ya puede leer tus cuentas bancarias: Anthropic lanza Personal Finance, en beta y solo en Estados Unidos

Pantalla de Personal Finance en Claude en un teléfono, con preguntas sugeridas sobre gastos, junto al título: Claude ya puede leer tus cuentas bancarias
Cómo Claude lee tus cuentas por medio de Plaid sin poder mover el dinero: el acceso es de solo lectura. Esquema: decodigo.com con datos de Anthropic.

Anthropic lanzó Personal Finance, una función de Claude que se conecta a tus cuentas de banco y de tarjeta para responder preguntas sobre tu dinero: a dónde se fue el sueldo del mes, si gastas más de lo que ganas o qué cargos están subiendo sin que te des cuenta. La conexión se hace por medio de Plaid y es de solo lectura: Claude puede ver saldos y movimientos, pero no puede mover, administrar ni invertir el dinero. Está en beta desde el 5 de noviembre, en los planes Pro, Max y Ultra, y por ahora solo en Estados Unidos.

La idea no es nueva. OpenAI agregó a ChatGPT herramientas parecidas, también con Plaid, en mayo de 2026, y desde septiembre se habían visto en la app de Claude para iOS pistas de una función llamada «Claude Money». Plaid es el intermediario que usan muchas apps financieras de Estados Unidos: la persona inicia sesión en su banco dentro de la ventana de Plaid, aprueba qué cuentas comparte, y la app recibe los datos sin conocer nunca la contraseña. Anthropic sigue ese mismo esquema y añade un espacio propio en la barra lateral de Claude, con tablas de gastos por categoría y preguntas sugeridas.

Cómo llegan tus datos a Claude El acceso va en un solo sentido: solo lectura TU BANCO O TARJETA Cuentas de banco, tarjeta, préstamo o inversión, en Estados Unidos. solo lectura PLAID Ahí inicias sesión en tu banco y apruebas el acceso. Claude no ve tu contraseña. solo lectura CLAUDE Lee saldos y movimientos de las cuentas que elegiste y responde tus preguntas. NUNCA EN SENTIDO CONTRARIO No puede mover, administrar ni invertir tu dinero. Datos: Anthropic, anuncio del 5 de noviembre de 2026. Esquema: decodigo.com.
Tu banco, Plaid y Claude: el acceso es de solo lectura. Esquema: decodigo.com con datos de Anthropic.

Lo que hace Personal Finance

  • Suma y ordena tus gastos. Agrupa lo que gastaste en el mes por categorías, como renta y servicios, comida o compras, y lo compara con meses anteriores. También puede armar gráficas semanales, calendarios de pagos y paneles a la medida.
  • Busca lo que se escapa. Señala cargos duplicados, comisiones inesperadas y recibos que han ido subiendo, y calcula cuánto te queda antes del siguiente pago de nómina tomando en cuenta los cargos programados.
  • Explica términos. Por ejemplo, qué es la tasa anual de una tarjeta y cuánto pagaste de intereses en el último año.
  • Qué datos ve. Solo de las cuentas que elijas: el nombre del banco y de cada cuenta, el tipo de cuenta, los últimos cuatro dígitos, los saldos, los límites de crédito y hasta dos años de movimientos. El anuncio habla de cuentas de banco y de tarjeta; las notas de versión de Claude añaden préstamos e inversiones.
  • Qué no hace. No mueve dinero, no da asesoría de inversión, no tiene anuncios ni recomendaciones patrocinadas, y Anthropic no vende tarjetas, préstamos ni cuentas de ahorro propias.
  • Privacidad. Las conversaciones dentro del espacio de Personal Finance no se usan para entrenar los modelos; fuera de él aplican tus ajustes de privacidad de siempre. Una cuenta se puede desconectar en cualquier momento y, desde entonces, Claude deja de ver sus datos.
Qué ve Claude de tus cuentas Solo de las que tú elijas conectar LO QUE VE Nombre del banco y de cada cuenta Tipo de cuenta y últimos 4 dígitos Saldos y límites de crédito Hasta dos años de movimientos LO QUE NO VE NI HACE Tu contraseña del banco Mover, administrar o invertir dinero Dar asesoría de inversión Entrenar modelos con esas charlas Las charlas del espacio Personal Finance no se usan para entrenar; fuera de él rigen tus ajustes de privacidad. Datos: Anthropic. Esquema: decodigo.com.
Lo que Claude ve de las cuentas conectadas y lo que no puede hacer. Esquema: decodigo.com con datos de Anthropic.

Antes de conectarle tu banco a una IA

El atractivo es evidente: una app de presupuestos tradicional te muestra gráficas, pero aquí puedes preguntar «¿me alcanza para un viaje en primavera?» y recibir una respuesta con tus propios números. El riesgo también. El propio anuncio advierte que Claude puede equivocarse y recomienda pedirle las transacciones detrás de cada cifra y confirmar con el banco cualquier dato importante. Y aunque el acceso sea de solo lectura, dos años de movimientos dicen mucho de una persona: dónde vive, qué compra, cuánto gana. Conviene conectar solo las cuentas necesarias y revisar qué pasa con esos datos al desconectarlas, algo que Anthropic remite a su centro de privacidad.

Para quienes leen desde México, la función todavía no sirve: solo funciona con bancos de Estados Unidos conectados por Plaid, y Anthropic no ha dicho cuándo llegará a otros países. Lo que sí deja ver es hacia dónde van los asistentes de IA: después del código y los documentos, las empresas quieren que sean también el lugar donde se revisa el dinero, y Anthropic ya dijo que busca trabajar con bancos, administradores de patrimonio y asesores financieros con licencia.

Fuente: Anthropic; notas de versión de Claude; TechCrunch. Imagen de portada: Anthropic.

Elephant-Goldfish Model: Google abrió el método con el que sus ingenieros revisan el plan de una IA antes de que programe

Iconos del elefante y el pez dorado del Elephant-Goldfish Model de Google junto al título: Diseña con un elefante, revisa con un pez dorado
Cómo un pez dorado, una sesión de IA sin memoria, revisa el diseño que redactó el elefante antes de que se escriba código. Esquema: decodigo.com.

Google publicó como código abierto el Elephant-Goldfish Model (EGM), un plugin para agentes de programación con IA que los obliga a escribir y defender un documento de diseño antes de tocar el código. La idea cabe en una frase: diseña con un elefante, revisa con un pez dorado. El elefante es una sesión larga que lo recuerda todo; los peces dorados son sesiones nuevas que no recuerdan nada y solo leen el documento. Según Google, miles de sus ingenieros lo usan a diario para enviar código a producción. Funciona en Claude Code, Codex y Antigravity.

El método no nació como software. Dave Rensin, de Google, lo describió primero en un ensayo publicado en Medium, «Elephants, Goldfish and the New Golden Age of Software Engineering», que Google Research incluye en su lista de publicaciones. Su diagnóstico es conocido para cualquiera que programe con agentes: pedirle todo a la IA en un solo prompt produce código rápido, pero también más errores, más «slop» (código de relleno que nadie revisó a fondo) y conversaciones tan largas que el propio modelo pierde el hilo. El 22 de octubre, el equipo de Rensin publicó el plugin en el blog de código abierto de Google con una frase de él como lema: «el diseño es el nuevo código».

El truco está en quién revisa. Una sesión que pasó una hora discutiendo un diseño ya no puede leerlo con ojos frescos: rellena cada hueco del documento con lo que recuerda de la conversación, igual que le pasa a una persona con su propio texto. Un pez dorado no tiene esa ventaja. Si una decisión importante solo quedó en la charla y no en el documento, el pez no la encuentra, y eso es justo lo que se busca descubrir antes de programar.

Del problema al código, en cuatro pasos Así trabaja el plugin de Google 1. LLUVIA DE IDEAS /egm-brainstorm Tú y el elefante discuten el problema y las opciones. Prohibido escribir código. Deja: concepts_brief.md 2. BORRADOR /egm-draft El elefante redacta el diseño sección por sección y tú corriges cada una. Deja: design_draft.md 3. REVISIÓN SIN MEMORIA /egm-review Peces dorados que solo leen el documento: Comprensión Explica el diseño. Si no puede, el documento es ambiguo. Crítica Varios revisores escépticos buscan casos límite y huecos lógicos. Preparación ¿Están rutas, datos y firmas? Da el veredicto: ir o no ir. 4. TÚ DECIDES Eliges qué hallazgos atender y apruebas el diseño. Solo entonces se programa. Datos: Google Open Source Blog y el repositorio google/elephant-goldfish-model. Gráfica: decodigo.com.
Las fases del plugin, de la lluvia de ideas a la decisión humana. Gráfica: decodigo.com con datos de Google.

Claves del Elephant-Goldfish Model

  • Tres órdenes. /egm-brainstorm abre una discusión con el elefante en la que está prohibido escribir código y deja la dirección acordada en concepts_brief.md. /egm-draft convierte eso en un documento de diseño, design_draft.md, y se detiene después de cada sección para que la corrijas. /egm-review manda el documento a los peces dorados.
  • Tres pruebas para el documento. Un pez debe explicar la arquitectura y la intención del diseño; si no puede, el documento es ambiguo. Varios más actúan como revisores escépticos que buscan casos límite, dependencias ocultas y huecos lógicos. Un último revisa que estén las rutas de archivos, las estructuras de datos y las firmas de las funciones, y da el veredicto: ir o no ir.
  • Memoria cero de verdad. Los peces son subagentes nuevos que reciben solo el documento y los archivos que cita. Si el agente donde corre el plugin no puede crear subagentes así, la revisión se detiene en lugar de simularla dentro de la misma conversación.
  • La última palabra es tuya. La revisión genera muchos comentarios a propósito; la persona elige cuáles atender, aprueba el diseño y solo entonces le pide al agente que programe. El README lo dice sin rodeos: una revisión no reemplaza las pruebas ni el juicio humano.
  • Dónde funciona. En Claude Code, Codex CLI, la app de escritorio de ChatGPT y Codex, Antigravity (el entorno de Google), Claude Cowork y ChatGPT Work. Tiene licencia Apache 2.0, aunque el repositorio aclara que no es un producto con soporte oficial de Google.
  • No revisa la seguridad por su cuenta. Los fallos de seguridad no están en la lista de lo que buscan los revisores, según Help Net Security. Los roles se pueden personalizar, pero una revisión de amenazas hay que configurarla aparte.
Qué sabe cada uno El revisor no hereda la memoria del autor Elefante Pez dorado La charla contigo Decisiones no escritas Intentos descartados El documento de diseño Los archivos que cita Lo que solo vive en la memoria del elefante no llega al pez dorado. Si el diseño depende de eso, el pez no lo entiende y el hueco sale a la luz antes de programar. Datos: Google Open Source Blog y el repositorio del plugin. Esquema: decodigo.com.
El elefante conoce toda la historia; el pez dorado solo lo que quedó por escrito. Esquema: decodigo.com.

Para probarlo en Claude Code bastan dos órdenes y abrir una sesión nueva; después, las skills aparecen con el prefijo /egm:, por ejemplo /egm:egm-brainstorm.

claude plugin marketplace add google/elephant-goldfish-model
claude plugin install egm@egm

Lo que cambia para quien programa con agentes

EGM no es un modelo nuevo ni una herramienta mágica: es un procedimiento empaquetado en skills y prompts de revisores, que se monta sobre el agente que ya usas. Su valor está en mover el esfuerzo humano de leer código a leer diseños, donde un error cuesta minutos y no días. También tiene límites que conviene tener presentes. El ciclo completo es pesado, y la propia guía del proyecto desaconseja usarlo para arreglos pequeños. La cifra de «miles de ingenieros» la da Google y nadie la ha medido por fuera, y no hay datos públicos de cuánto mejora la calidad del código. Además, si el elefante y los peces usan el mismo modelo, comparten sus sesgos: una sesión nueva olvida la conversación, no lo que el modelo aprendió.

Aun así, la idea sirve aunque nunca se instale el plugin. Cualquiera puede escribir el plan en una conversación larga, abrir otra limpia, pegarle solo el documento y pedirle que lo explique. Si la segunda IA no entiende el plan, tampoco lo hará la que escriba el código, ni la persona que lo mantenga dentro de un año.

Fuente: Google Open Source Blog; repositorio en GitHub; Google Research; Help Net Security. Imagen de portada: Google.

Casi 1,000 switches Zyxel fueron hackeados por un fallo que nadie conocía: el parche de junio revisaba demasiado tarde

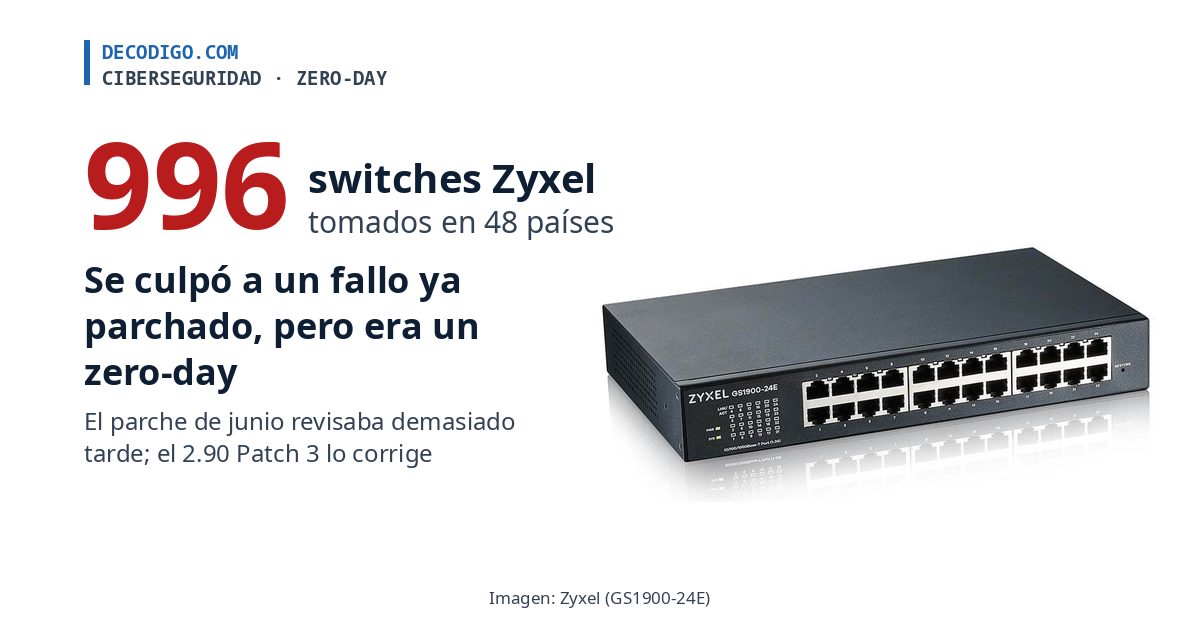
Portada: switch Zyxel GS1900-24E (imagen de Zyxel) y 996 switches tomados en 48 países; se culpó a un fallo ya parchado, pero era un zero-day
Cómo el exploit burló el parche de junio y cómo lo detiene el Patch 3, en un esquema simplificado de la memoria del switch. Esquema: decodigo.com.

Durante semanas, los ataques a casi 1,000 switches Zyxel GS1900 se atribuyeron a un fallo que Zyxel había corregido en junio. No era así. La empresa de seguridad Binarly encontró el exploit que usaban los atacantes y descubrió que funcionaba igual en los equipos ya actualizados: aprovechaba otro fallo, desconocido hasta entonces, que ahora se registra como CVE-2026-107441. Zyxel lo corrigió con el firmware 2.90 Patch 3 y publicó su aviso el 3 de noviembre.

Los GS1900 son switches administrables pensados para oficinas y pequeñas empresas, y se configuran desde una página web que corre dentro del propio equipo. El 16 de junio, Zyxel corrigió en esa página el CVE-2026-7273, un desbordamiento de búfer que permitía ejecutar órdenes sin contraseña. A partir del 17 de agosto, la firma GreyNoise empezó a ver ataques contra estos switches: un grupo de habla china, al que llama Kapibala y vincula con la campaña Red Heron, tomó el control de 996 equipos en 48 países y, tras entrar, ejecutaba un script que copiaba su configuración, el hash de la contraseña de administrador y datos de la red. El 21 de septiembre, GreyNoise atribuyó los ataques al fallo de junio y la agencia de ciberseguridad de Estados Unidos, CISA, lo agregó a su lista de fallos explotados. Para muchos administradores, el mensaje fue claro: con el parche de junio, sus equipos estaban protegidos.

Binarly llegó por otro camino. Mientras investigaba los servidores de Red Heron, relacionados con la puerta trasera JITTERLY y el rootkit SIXZUT, encontró en uno de ellos un archivo expuesto con el exploit: un programa en Python ofuscado que primero revisaba si el switch tenía el parche de junio. Lo probó y confirmó el 28 de septiembre que funcionaba en las diez versiones de firmware ya parchadas. Avisó a Zyxel al día siguiente, Zyxel confirmó el 11 de octubre que se trataba de un fallo distinto y el 22 de octubre publicó el firmware que lo corrige. Para Binarly, «el parche de junio dio a los clientes una falsa sensación de seguridad».

Cuatro meses con un parche que no bastaba Del parche de junio al Patch 3, en 2026 16 DE JUNIO Zyxel parcha un fallo Corrige el CVE-2026-7273 en la web de administración de los GS1900. DESDE EL 17 DE AGOSTO Empiezan los ataques GreyNoise cuenta 996 switches tomados en 48 países. 21 DE SEPTIEMBRE Culpan al fallo viejo Los ataques se atribuyen al CVE-2026-7273 y CISA lo pone en su lista de explotados. 28 Y 29 DE SEPTIEMBRE Binarly encuentra el exploit Funciona en el firmware ya parchado. Avisa a Zyxel al día siguiente. 11 DE OCTUBRE Zyxel confirma un fallo nuevo Lo registra como CVE-2026-107441. 22 DE OCTUBRE Sale el Patch 3 El firmware 2.90 Patch 3 lo corrige; el aviso público llega el 3 de noviembre. Datos: Zyxel, Binarly, GreyNoise y CISA, según BleepingComputer y SecurityWeek. Gráfica: decodigo.com.
Del parche de junio al firmware que sí corrige el fallo. Gráfica: decodigo.com con datos de Zyxel, Binarly, GreyNoise y CISA.

Claves del zero-day de los Zyxel GS1900

  • Dónde está el fallo. En dispatcher.cgi, el programa que atiende las peticiones de la página de administración. Copia cada parámetro de la petición a un búfer de memoria de tamaño fijo sin revisar cuánto mide ni cuántos son. Es una escritura fuera de límites: un dato demasiado largo sigue escribiendo más allá del espacio que le toca.
  • Por qué el parche de junio no sirvió. Zyxel añadió una revisión del número de parámetros, pero se hacía después de copiarlos. Un parámetro enorme se desborda y altera el contador de parámetros antes de que la revisión lo lea, así que el control ve un número falso y deja pasar la petición.
  • Qué gana el atacante. Con peticiones HTTP preparadas, y sin contraseña, puede ejecutar órdenes en el sistema del switch. Zyxel le da una gravedad de 8.8 sobre 10 y dice que el atacante debe estar en la red local; Binarly la califica con 9.8, dice que funciona desde cualquier red que llegue a la página del switch y que da acceso de administrador total.
  • Diez modelos afectados. GS1900-8, -8HP, -10HP, -16, -24, -24E, -24EP, -24HPv2, -48 y -48HPv2. Las versiones Patch 2 y anteriores siguen expuestas.
  • Contraseñas de fábrica. De los 996 equipos atacados, 564 conservaban las credenciales con las que salieron de fábrica, según eSecurityPlanet.
  • ¿Un exploit hecho con IA? Binarly cree que el programa del atacante se generó con un modelo de lenguaje, y anunció que publicará una prueba de concepto reducida.
Por qué el parche de junio no bastó Esquema simplificado de la memoria del switch 1. UNA PETICIÓN NORMAL p1 p2 p3 3 búfer de parámetros, tamaño fijo contador Cada parámetro cabe en su lugar. 2. EL ATAQUE p1 p2 XXXX XXXX XXXX 1 búfer de parámetros, tamaño fijo contador Un parámetro enorme se desborda y pisa el contador antes de que nadie lo revise. 3. LA REVISIÓN DE JUNIO, DEMASIADO TARDE Pregunta si hay demasiados parámetros, lee un contador ya falso y deja pasar todo. 4. EL PATCH 3 Limita el tamaño de cada parámetro y revisa el contador antes de copiar nada. Esquema didáctico, no a escala. Datos: Binarly y Zyxel, según BleepingComputer y eSecurityPlanet.
Esquema simplificado: cómo un parámetro demasiado grande pisa el contador antes de que el parche de junio lo revise. Gráfica: decodigo.com con datos de Binarly y Zyxel.

Qué deben hacer quienes administran estos switches

Lo primero es instalar el firmware 2.90 Patch 3 del modelo exacto y comprobar en cada equipo la versión que de verdad está corriendo: un inventario que solo diga «tiene el parche de junio» ya no sirve. Después, conviene que la página de administración no sea accesible desde redes en las que no se confía, cambiar las contraseñas, sobre todo si siguen siendo las de fábrica, y comparar la configuración con un respaldo conocido. Actualizar cierra la puerta, pero no echa a quien ya entró: un switch que estuvo expuesto entre agosto y octubre debe revisarse como posiblemente comprometido.

El caso deja una lección que va más allá de Zyxel. Un parche puede revisar lo correcto en el momento equivocado, y las herramientas que solo comparan números de versión dirán que un equipo está protegido cuando no lo está. Esta vez, el error se descubrió porque alguien analizó el exploit real de los atacantes, en lugar de dar por hecho cuál fallo usaban. Si se confirma que ese exploit lo escribió una IA, también será una muestra de lo rápido que se pueden encontrar las grietas de un parche apresurado.

Fuente: SecurityWeek; BleepingComputer; eSecurityPlanet; Daily Security Review; Binarly. Imagen de portada: Zyxel.

China prohíbe que SoftBank compre el negocio de robots de ABB en el país: teme que sus datos salgan a Japón y entrenen modelos de IA

Portada: $5,375 millones de USD, el trato que China frenó; China prohíbe que SoftBank compre el negocio de robots de ABB en el país
El trato entre ABB y SoftBank y el veto chino a la parte del negocio en China. Esquema: decodigo.com.

China prohibió que SoftBank compre el negocio de robots industriales de ABB en el país. Era parte de un trato de $5,375 millones de USD que el grupo japonés firmó hace 13 meses para quedarse con toda la división ABB Robotics. ABB confirmó el 5 de noviembre que la oficina china que revisa la seguridad de las inversiones extranjeras vetó la operación en China. Según el Financial Times, a Pekín le preocupa que los datos que generan los robots y las fábricas acaben en Japón y sirvan para entrenar modelos de inteligencia artificial.

ABB, el grupo suizo de electrificación y automatización, es uno de los mayores fabricantes de brazos robóticos del mundo, con más de 500,000 robots instalados. Su división de robótica tiene unos 7,000 empleados y vendió $2,279 millones de USD en 2024, pero deja menos margen que el resto del grupo y necesita mucha inversión para competir en la nueva ola de robots con IA. ABB pensaba sacarla a bolsa por separado, y en octubre de 2025 cambió de plan: se la vendería entera a SoftBank. Para Masayoshi Son, el presidente de SoftBank, era una pieza central de su apuesta por la llamada IA física: «La próxima frontera de SoftBank es la IA física», dijo al anunciar el trato. El grupo ya tiene inversiones en SoftBank Robotics, AutoStore, Berkshire Grey, Agile Robots y Skild AI, y es uno de los mayores accionistas de OpenAI.

La compra necesitaba el permiso de la Unión Europea, China y Estados Unidos, y se esperaba cerrar a mediados o finales de 2026. En febrero superó en China la revisión de competencia, la que mira si una fusión deja a una empresa con demasiado poder en el mercado, y hasta la semana pasada se daba por hecho que también pasaría la de seguridad. No fue así. Según el FT, la Comisión Nacional de Desarrollo y Reforma revisó a fondo la cadena de suministro de ABB en China y pidió que parte de la capacidad de fabricación se quedara en el país. Al final, la oficina de revisión de seguridad prohibió la compra de la parte china del negocio. «ABB y SoftBank mantienen un diálogo estrecho y trabajan de forma constructiva en la operación», dijo ABB. Ninguna de las dos empresas quiso comentar más.

Trece meses de espera La venta de ABB Robotics a SoftBank 8 DE OCTUBRE DE 2025 Firman el acuerdo SoftBank pagará $5,375 millones de USD. Faltan los permisos de la UE, China y EE. UU. FEBRERO DE 2026 China aprueba por competencia La revisión antimonopolio no pone objeciones. 5 DE NOVIEMBRE DE 2026 China lo prohíbe por seguridad La oficina que revisa las inversiones extranjeras veta la compra del negocio en China. ABB lo confirma. DESPUÉS Cierre en el aire Estaba previsto para mediados o finales de 2026. ABB y SoftBank siguen negociando. Datos: SoftBank, ABB, Financial Times. Gráfica: decodigo.com.
De la firma del acuerdo al veto chino. Gráfica: decodigo.com con datos de SoftBank, ABB y el Financial Times.

Claves del veto chino a SoftBank

  • No es por competencia, es por seguridad. La decisión no salió de la autoridad antimonopolio, que ya había aprobado el trato, sino de la oficina que revisa si una inversión extranjera pone en riesgo la seguridad nacional. China no explicó públicamente sus motivos.
  • Los datos de los robots, en el centro. Un robot industrial registra cómo se arma un auto o un celular, con qué fuerza se aprieta cada pieza y cómo se mueve una línea de producción. Esos datos valen cada vez más para entrenar modelos que controlen robots, y Pekín no quiere que salgan del país a una empresa japonesa que, además, invierte en OpenAI.
  • China es clave para ABB Robotics. Es su mayor mercado, según el New York Times. La empresa fabrica en Shanghái cerca del 90 % de las máquinas que vende a clientes chinos y da empleo allí a miles de personas. Sus pedidos en China crecieron 32 % en el tercer trimestre de 2026.
  • Separar China no es fácil. «China es un mercado crítico para ABB Robotics», dijo Ash Sharma, director de la consultora Interact Analysis, quien advirtió que separar el negocio chino de un trato global sería muy difícil. Ni ABB ni SoftBank anunciaron que la compra se cancele en el resto del mundo.
  • No es el primer veto. En abril, China ya había bloqueado la compra de Manus, una empresa de agentes de IA, por parte de Meta, que pagaría unos $2,000 millones de USD.
  • Estados Unidos también cierra la puerta. El Departamento de Comercio concluyó que las importaciones de robots amenazan la seguridad nacional, lo que podría traer aranceles, y la FCC prohibió nuevos modelos de algunos robots conectados fabricados en el extranjero.
Lo que compraba SoftBank ABB Robotics, en millones de USD ventas EBITA operativo 2022 $2,258 $186 2023 $2,452 $349 2024 $2,279 $277 Precio de la compra: $5,375 millones unas 2.4 veces sus ventas de 2024 EBITA operativo: ganancia de operación sin amortizaciones ni partidas extraordinarias. Datos: ABB, en el comunicado de SoftBank.
Ventas y ganancia de operación de ABB Robotics, frente al precio que acordó SoftBank. Gráfica: decodigo.com con datos de ABB publicados por SoftBank.

Los robots industriales ya son tecnología estratégica

Hasta hace poco, un brazo robótico era una máquina más de la fábrica, y venderlo de una empresa europea a una japonesa era un asunto de negocios. Con la IA, eso cambió: los robots que trabajan todos los días en las líneas de producción son la fuente de los datos que necesitan los modelos capaces de controlar máquinas en el mundo físico, y quien tenga esos datos tendrá ventaja para entrenarlos. China, que fabrica más robots que nadie y ya tiene sus primeras normas para los humanoides, acaba de dejar claro que los trata como un activo estratégico, igual que Estados Unidos con los chips.

Para ABB, el veto llega en mal momento. Quería salir de un negocio que exige mucha inversión en IA para competir con sus rivales chinos, que venden más barato y con apoyo del gobierno. «Por ahora, ABB está en aprietos», resumió Robert Little, exjefe de estrategia de robótica de Novanta. Para SoftBank, que quería sumar una marca con cientos de miles de robots en fábricas reales a su colección de empresas de robótica e IA, el problema es que sin China pierde una parte importante de lo que compraba.

Las opciones están abiertas: renegociar el precio sin la parte china, dejar ese negocio en manos de ABB o de un socio local, o abandonar el trato. Lo que pase servirá de precedente para las próximas compras en la industria: a partir de ahora, quien quiera comprar una empresa de robots con fábricas en China tendrá que explicar qué pasará con sus datos.

Fuente: The Robot Report; The Robot Report, opiniones de expertos; Silicon Republic; Robotics 24/7; SoftBank, comunicado del 8 de octubre de 2025.

El Nasdaq cayó 5.52 % en su peor día en 19 meses: Wall Street castigó a las empresas de IA tras el voto contra los centros de datos

Portada: -5.52 % del Nasdaq el jueves 5 de noviembre; Wall Street castigó a las empresas de IA tras el voto contra los centros de datos
Del voto contra los centros de datos a la caída de la bolsa: las causas y cuánto cayó cada acción el jueves 5 de noviembre. Esquema: decodigo.com.

Wall Street tuvo el jueves 5 de noviembre su peor día en más de un año y medio, y el golpe se concentró en las empresas de inteligencia artificial. El Nasdaq cayó 5.52 %, el S&P 500 4.36 % y el Dow Jones 3.44 %. Micron y AMD perdieron más de 17 % y Nvidia 9.26 %. Los inversionistas temen que, después de las elecciones intermedias del martes en Estados Unidos, los votantes y los nuevos gobernantes frenen la construcción de los centros de datos donde se entrena y se usa la IA.

El dinero de la IA llevaba meses mostrando grietas. A fines de octubre, Apple le quitó a Nvidia el lugar de empresa más valiosa del mundo en plena desconfianza por el gasto en centros de datos, y el Nasdaq 100 cerró octubre con su peor mes desde marzo de 2025. Al mismo tiempo crecía la oposición local: los vecinos de muchas ciudades se quejan del consumo de electricidad y agua de estos edificios, del ruido y de su efecto en el recibo de luz. El martes 3 de noviembre, con las elecciones intermedias, esa molestia llegó a las urnas. Según CNBC y Ballotpedia, los votantes decidieron sobre 41 medidas locales sobre centros de datos en 10 estados, 21 de ellas en Ohio, y en todas ganó la postura en contra, salvo en Harwood, Dakota del Norte. Los demócratas ganaron el Congreso y en Texas, uno de los estados donde más centros de datos se construyen, la demócrata Gina Hinojosa derrotó al gobernador Greg Abbott con la promesa de detener los nuevos proyectos.

El miércoles, la bolsa subió: el fin de la incertidumbre electoral pesó más que el resultado. «Ayer los mercados subieron por la certeza, porque los resultados de la elección quitaron una capa de incertidumbre», explicó Michael Monaghan, gestor del fondo Founders 100 ETF, a Al Jazeera. Pero el jueves los inversionistas hicieron cuentas: si los estados y los municipios frenan los centros de datos, las empresas que venden chips, memoria y servidores para llenarlos venderán menos. La venta empezó en los fabricantes de chips y se extendió a todo el mercado. El Nasdaq quedó más de 10 % por debajo de su récord del 6 de octubre, lo que en la bolsa se llama una corrección, y el valor que se esfumó en un solo día fue de entre $2 y $3 billones de USD, según el medio que se consulte.

El jueves negro de la IA Cuánto cayó cada acción al cierre del 5 de noviembre de 2026 EMPRESAS LIGADAS A LA IA Micron memoria para IA -17.46 % AMD procesadores y GPU -17.26 % Marvell chips de red -16.43 % Dell servidores para IA -14.89 % Arm diseño de chips -13.08 % Tesla autos y robots -10.77 % Broadcom chips a la medida y redes -10.43 % CoreWeave nube de GPU para IA -9.83 % Nvidia GPU para IA -9.26 % LOS ÍNDICES, COMO REFERENCIA Nasdaq con mucha tecnología -5.52 % S&P 500 500 empresas grandes -4.36 % Dow Jones 30 empresas industriales -3.44 % Todas en la misma escala. Datos: StockTitan, CappNotes y Zacks. Gráfica: decodigo.com.
Cuánto cayó cada empresa al cierre del jueves 5 de noviembre, con los tres índices como referencia. Gráfica: decodigo.com con datos de StockTitan, CappNotes y Zacks.

Claves del jueves negro de la IA

  • Cayeron más los proveedores que los gigantes. Las mayores pérdidas no fueron de Nvidia, sino de quienes le surten piezas al centro de datos: Micron, que fabrica la memoria que usan los chips de IA, perdió 17.46 %; AMD, 17.26 %; Marvell, 16.43 %; Dell, que arma los servidores, 14.89 %; y Arm, 13.08 %. El índice de semiconductores de Filadelfia cayó más de 12 %.
  • Nvidia, menos, pero mucho dinero. La empresa más ligada a la IA cayó 9.26 % y cerró en $181.60 por acción. Por su tamaño, ese porcentaje equivale a cientos de miles de millones de dólares.
  • Ningún sector se salvó. Las 11 ramas del S&P 500 cerraron en rojo, igual que las 30 empresas del Dow Jones. El índice VIX, que mide el miedo de los inversionistas, subió 69.7 %, hasta 28.18 puntos.
  • Un tercio de la nueva capacidad, en duda. El banco UBS calcula que cerca del 30 % de la capacidad de centros de datos que se esperaba sumar en Estados Unidos en 2028 está en riesgo por las pausas a la construcción.
  • Texas pesa. Hinojosa, que será la primera gobernadora latina del estado, promete una moratoria a los nuevos centros de datos hasta que haya leyes que protejan a los texanos: «Tenemos que detener lo que estamos haciendo con los centros de datos hasta que tengamos esas protecciones», dijo. Abbott ya había frenado las conexiones de nuevos proyectos a la red eléctrica mientras los reguladores revisaban cada uno.
  • El rebote del viernes. El Nasdaq recuperó 1.09 % el viernes 6 y cerró en 24,579.42 puntos, pero la semana dejó una caída de 7 % en el sector tecnológico. Ese mismo día, el reporte de empleo de octubre salió mucho mejor de lo esperado, con 165,000 puestos nuevos, lo que mantiene la expectativa de que la Reserva Federal suba las tasas en diciembre.

La IA ya no solo depende de los chips, también de los votos

Hasta ahora, el gran freno a la IA parecía técnico: conseguir suficientes chips, electricidad y agua para enfriar los servidores. Lo que mostró esta semana es que el permiso social también cuenta. Los centros de datos se construyen en municipios concretos, con redes eléctricas concretas, y los vecinos que pagan la luz y oyen los ventiladores ahora votan contra ellos. Para las empresas de IA, que planean gastar cientos de miles de millones de dólares en nuevos edificios en los próximos años, una moratoria en Texas o una prohibición local en Ohio no es un detalle: es capacidad que no llega a tiempo, y la bolsa la descuenta de inmediato.

No todos ven el fin del auge. Jeremy Bowman, analista de The Motley Fool, calificó la venta de «reacción exagerada», y Monaghan dijo que los analistas solo están ajustando sus expectativas a una posible resistencia política, sobre todo estatal y local. La demanda de IA sigue ahí; la duda es dónde y a qué velocidad se podrán construir los centros de datos que la atiendan. Para quien programa o usa estas herramientas, el efecto no será inmediato, pero si la construcción se frena, el cómputo para IA podría encarecerse y tardar más en llegar.

Los próximos meses dirán si el jueves fue un tropiezo o el inicio de un cambio de rumbo. Hinojosa asume en enero y los primeros resultados trimestrales de 2027 mostrarán si las grandes tecnológicas recortan su gasto en centros de datos o si buscan construirlos en otros lugares. Por ahora, la bolsa ya dejó claro que la IA también tiene un riesgo político.

Fuente: Zacks en Yahoo Finance; StockTitan; CappNotes; Al Jazeera; CNBC; The Texas Tribune; The Motley Fool en Yahoo Finance; HPPR.