
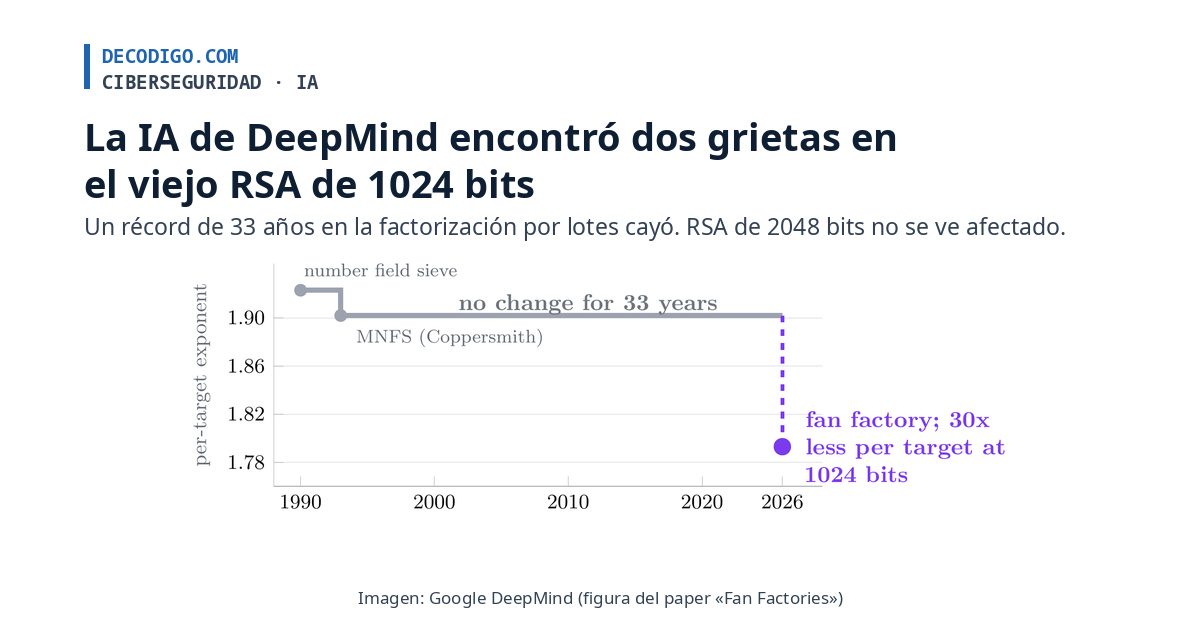
Google DeepMind anunció el 6 de noviembre que sus agentes de IA, guiados por criptógrafos, encontraron en pocas semanas dos debilidades en el RSA de 1024 bits. La primera permite falsificar firmas digitales con mucho menos cómputo cuando el atacante controla buena parte del mensaje que se firma. La segunda abarata unas 30 veces factorizar cada clave adicional cuando se atacan muchas claves del mismo tamaño. DeepMind lo dejó claro desde el principio: ninguna de las dos afecta al RSA de 2048 bits, el que protege hoy la mayor parte de la web.
RSA basa su seguridad en que factorizar un número enorme, encontrar los dos primos que lo forman, es muy caro. El RSA de 1024 bits ya se considera débil desde hace más de una década y casi todo se migró a 2048 bits o más, pero sigue vivo en equipos viejos, firmware y sistemas que nadie ha actualizado. En septiembre, un equipo de UC San Diego e Inria encabezado por Nadia Heninger y Emmanuel Thomé demostró que podía falsificar firmas RSA de 1024 bits usando un módulo de seguridad de hardware (HSM) como «oráculo» de firmas, sin sacar nunca la clave: le costó 1,380 años-núcleo de cómputo durante cinco meses. Heninger y Thomé también colaboraron con DeepMind en el trabajo nuevo, dirigido por Dj Dvijotham y Abhradeep Thakurta.
Lo nuevo es cómo se hizo. Según DeepMind, dos agentes de IA repitieron ese ataque de firmas sobre una clave de prueba ya resuelta, con unas 3.5 veces menos tiempo de CPU, en menos de cuatro días y con apenas unos 20 mensajes cortos de un investigador. En el paper sobre la factorización en lote, publicado el 5 de noviembre, los autores explican que usaron un arnés de dos agentes: un modelo escribía las demostraciones y otro las verificaba, y las identidades algebraicas quedaron comprobadas por máquina en Lean 4.
Claves de las dos debilidades
- Firmas con relleno que ya no protege. Antes de firmar, RSA agrega un relleno (padding) al mensaje para impedir falsificaciones. DeepMind encontró que si el atacante controla aproximadamente la mitad o más del bloque que se firma, ese relleno casi no aporta protección. En el caso de una huella de 32 bytes, su algoritmo sería unas 1,600 veces mejor que el mejor ataque conocido. Es una estimación teórica, no un ataque medido.
- Muchas claves, mucho más baratas. El segundo trabajo, «Fan Factories», mejora la «fábrica de factorización» de Don Coppersmith: se hace una vez un cálculo previo compartido y luego se atacan muchas claves del mismo tamaño. Con un cálculo previo equivalente a una factorización, cada clave extra de 1024 bits costaría cerca de 1/58 de una factorización normal, 30 veces menos que con el mejor método de este tipo, el MNFS, que no había mejorado desde 1993.
- Solo en el papel, por ahora. El propio paper aclara que nadie ha construido una de estas fábricas y que las cifras son estimaciones a orden principal. Además, el cálculo previo exige guardar una cantidad enorme de datos, otro obstáculo práctico.
- Una sola clave no se vuelve más fácil. La mejora en lote solo baja el costo de cada clave adicional. Romper una clave aislada cuesta lo mismo que antes.
- RSA de 2048 bits, fuera de alcance. A ese tamaño, el cálculo previo costaría unas 2117 operaciones. «Nuestros resultados no amenazan los sistemas desplegados hoy que se basan en RSA de 2048 bits o más», escriben los autores.
Qué cambia para quien todavía usa claves de 1024 bits
Para la mayoría de la gente, nada: navegadores, bancos y aplicaciones de mensajería usan claves de 2048 bits o criptografía de curvas elípticas. El aviso es para quien administra sistemas viejos. Si un equipo todavía firma con RSA de 1024 bits, y sobre todo si firma datos que un tercero puede elegir, como hace un HSM que atiende peticiones, hoy es más vulnerable que hace dos meses y conviene migrarlo. Y si una organización tiene muchas claves de 1024 bits del mismo tamaño, el ataque en lote las hace un blanco más atractivo en conjunto.
La otra lectura es sobre la velocidad. El exponente de la factorización en lote llevaba 33 años sin moverse, y un equipo con agentes de IA lo bajó en semanas. Es la misma tendencia que mostraron otros laboratorios este año con ataques a esquemas criptográficos de prueba: la IA ya no solo escribe código, también ayuda a encontrar grietas en las matemáticas que lo protegen. Los autores lo ven como una herramienta para medir mejor la fuerza de cada sistema y planear la migración a tiempo, en lugar de tratar la dificultad de romper una clave como un dato fijo.
Fuente: Google DeepMind, paper «Fan Factories»; IACR ePrint 2026/2131; Interesting Engineering; Crypto Briefing. Imagen de portada: Google DeepMind (figura 4 del paper).