Qué programas se han abierto ya con REA: de la calculadora de Windows a QuickBooks, CapCut y el mando del Apple TV

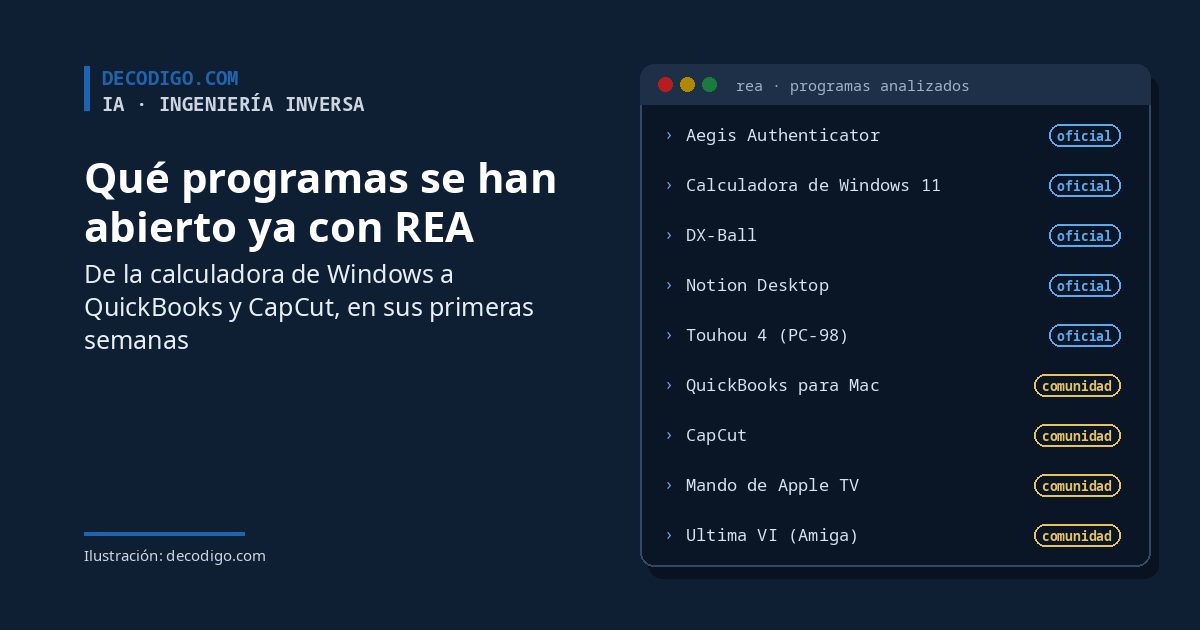
Panel de terminal con la lista de programas analizados con REA, marcados como casos oficiales o de la comunidad, junto al título de la noticia

Hace una semana contamos qué es REA, la herramienta de código abierto que conecta agentes de IA como Claude Code o Codex con desensambladores como Ghidra, IDA o Hopper para estudiar programas de los que no se tiene el código fuente. Desde entonces ha triplicado su popularidad: ya pasa de 300,000 estrellas en GitHub. Repasamos qué programas se han analizado con ella, qué se ha descubierto y qué polémicas han empezado a aparecer.

Para entenderlo, conviene separar dos tipos de casos. Los de la web oficial, rea.tools, son demostraciones del propio proyecto, con las pruebas publicadas en su repositorio. Los de la comunidad son proyectos de terceros que dicen haber usado REA: los hemos comprobado en sus repositorios, pero lo que cuentan no está verificado por nadie más, y casi todos son proyectos pequeños, creados en los últimos días. Nuestra guía práctica de REA explica cómo instalarlo y probarlo.

Los casos oficiales

  • Aegis Authenticator. En la versión 3.4.3 de esta aplicación de Android para la verificación en dos pasos, REA encontró la función que genera los códigos de acceso y confirmó que sigue el estándar TOTP: un código de 6 dígitos que cambia cada 30 segundos, calculado con HMAC-SHA1. Después rastreó desde dónde se llama y lo reprodujo en una demostración.
  • La calculadora de Windows 11. ¿Por qué 200 + 10 % da 220, y 200 × 10 % da 20? REA localizó en el programa la rama del porcentaje: cuando la operación anterior es una multiplicación o una división, el porcentaje se calcula sobre 100; con una suma o una resta, sobre el número anterior. El resultado se contrastó con el código de la calculadora que Microsoft publicó como software libre. La propia ficha reconoce que una persona ayudó a elegir qué función mirar.
  • Un reto de seguridad. En un problema de la competición DownUnderCTF 2023, un programa sin símbolos que comprueba una contraseña, REA extrajo las 26 condiciones sobre una cuadrícula de 6 por 6 que debía cumplir la respuesta, planteó el sistema de ecuaciones y obtuvo la clave que hace que el programa responda «Correct!».
  • Los tres que ya contamos. El juego DX-Ball de 1996, la aplicación de escritorio de Notion y el Touhou 4 para PC-98.

Lo que ha hecho la comunidad

En los últimos días han aparecido varios proyectos que usan REA para estudiar programas comerciales conocidos y crear después una versión propia, sin copiar su código:

  • QuickBooks para Mac. El proyecto ledger-reborn estudió con REA el programa de contabilidad de Intuit y, a partir de ahí, escribió una aplicación de contabilidad propia, de código abierto. Es una versión preliminar, no hace todo lo que QuickBooks y aclara que no tiene relación con Intuit.
  • CapCut. ReaCut es un editor de vídeo de código abierto, hecho con Electron y FFmpeg, para el que se usó REA para entender la interfaz y el formato de los proyectos del popular editor de ByteDance. Asegura que no copia código ni recursos de CapCut.
  • El mando del Apple TV. Con REA y Ghidra, el proyecto remote-me desentrañó el mando a distancia que Apple integra en el iPhone para hacer un mando web que funciona desde cualquier navegador, también con televisores LG.
  • Ultima VI. Un equipo descompiló con REA la versión para Amiga de este clásico de rol de 1990 y llevó el motor a Rust y al navegador. Para jugar hay que aportar los archivos originales del juego.

Hay más ejemplos recogidos en la lista awesome-rea, desde el protocolo de una impresora térmica hasta un clon de Obsidian. Lo que no hemos encontrado es ningún fallo de seguridad atribuido a REA: ni vulnerabilidades con número CVE, ni avisos de fabricantes, ni recompensas por fallos. Por ahora se usa más para entender y reimplementar programas que para buscar agujeros.

Las primeras polémicas

El caso más visible es el de GensokyoClub, un grupo de aficionados que reconstruye a mano el código de los juegos de Touhou. En su proyecto de Touhou 8 anuncia que trabajará en privado hasta terminar, por culpa de los «aprovechados» que publican descompilaciones y versiones hechas con IA a partir de su trabajo. En el propio repositorio de REA hay debates abiertos sobre el riesgo de infringir derechos de autor si el agente llega a ver el código original de un programa, y sobre la posibilidad de que los proveedores de IA cierren cuentas a quien analice software propietario o intente saltarse protecciones anticopia. Además, el proyecto advierte de que circulan copias con nombres parecidos: las únicas fuentes oficiales son su repositorio en GitHub, rea.tools y el paquete rea-agents de npm.

Por qué importa

Las primeras semanas de REA muestran qué pasa cuando la ingeniería inversa deja de ser cosa de especialistas: aparecen en días versiones independientes de programas comerciales como QuickBooks o CapCut, y juegos antiguos que vuelven a funcionar en el navegador. Es útil para conservar software, entender formatos cerrados y aprender cómo están hechos los programas. Pero también reabre un debate legal sin resolver. La ingeniería inversa para lograr compatibilidad está permitida en muchos países, pero muchos programas la prohíben en sus condiciones de uso, y reimplementar una aplicación ajena con ayuda de una IA que ha leído su binario está en una zona gris. De momento, ninguna de las empresas afectadas ha reaccionado en público.

Datos contrastados con el repositorio de REA y los casos de Aegis y DownUnderCTF en rea.tools, y con los repositorios de ledger-reborn, ReaCut, remote-me, ultima6, awesome-rea y GensokyoClub. Portada: ilustración de decodigo.com.

Fuente: REA, «Reverse Engineer Anything»
Presuntos espías chinos explotaron desde agosto un fallo de día cero en BeyondTrust Remote Support para robar credenciales

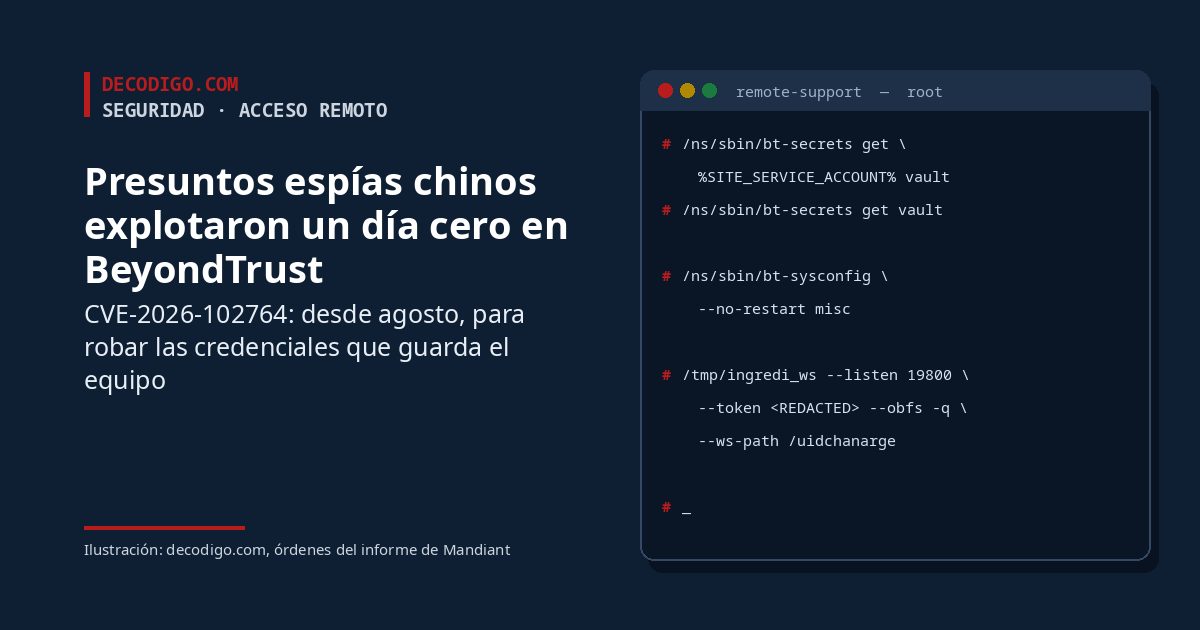
Ventana de terminal con órdenes usadas por los atacantes en BeyondTrust Remote Support, sobre fondo azul marino, junto al título de la noticia

BeyondTrust ha corregido un fallo crítico en Remote Support, su herramienta de soporte técnico a distancia, que permite a un atacante subir archivos al equipo sin iniciar sesión. El fallo, CVE-2026-102764, tiene una gravedad de 9.3 sobre 10, y según Mandiant, la empresa de seguridad de Google, un grupo de espionaje vinculado presuntamente a China lo explotaba en secreto desde finales de agosto para robar las credenciales que guardan estos equipos.

Remote Support, conocido antes como Bomgar, es el programa con el que los departamentos de informática de muchas empresas y organismos se conectan a los ordenadores de sus empleados para resolverles problemas. Suele instalarse como un equipo propio, conectado a internet, que guarda en una «bóveda» las contraseñas y claves de acceso a los sistemas que administra. Eso lo convierte en un objetivo muy valioso: quien lo controla tiene las llaves de buena parte de la red. No es la primera vez que pasa: a finales de 2024, un fallo de esta misma herramienta se usó en el ataque al Departamento del Tesoro de Estados Unidos.

Claves del ataque

  • El fallo. Unos componentes internos de Remote Support no comprobaban bien el origen de los mensajes que recibían. Sin necesidad de contraseña, un atacante podía subir archivos al equipo, y de ahí tomar el control completo. Afecta a todas las versiones hasta la 26.2.3.
  • Los atacantes. Mandiant lo atribuye a ARMORY CASTLE, un grupo al que antes llamaba UNC5221, activo desde al menos octubre de 2023, especializado en atacar equipos expuestos a internet y que, según la empresa, probablemente trabaja para el espionaje chino.
  • Qué hacían dentro. Subían una puerta trasera web, que Mandiant llama SAWFLY, se daban permisos de administrador total con una copia del intérprete de órdenes, vaciaban la bóveda de credenciales con una herramienta del propio equipo y borraban los registros. Después entraban en la consola con cuentas de administrador, abrían sesiones de soporte remoto en otros ordenadores y se llevaban documentos.
  • Escondidos. Instalaban un túnel, BARECLAW, que les daba acceso a la red interna a través de una dirección web disfrazada, y su acceso sobrevivía a reinicios y a restablecer la configuración.
  • El parche. La versión en la nube se corrigió el 9 de octubre. En los equipos propios hay que instalar el parche BT26-05; las versiones anteriores a la 24.3.1 tienen que actualizarse primero. La CISA, la agencia de ciberseguridad de Estados Unidos, lo añadió el 16 de octubre a su catálogo de fallos explotados y da a los organismos federales hasta el 19 para corregirlo.

Por qué importa

Ahora que el fallo es público, Mandiant advierte de que hay que prepararse para una «posible explotación masiva»: otros grupos estudiarán el parche para atacar a quien no lo haya instalado. Y parchear no basta. Como los atacantes llevaban casi dos meses dentro, cualquier equipo expuesto a internet con una versión vulnerable debe darse por posiblemente comprometido. Mandiant recomienda guardar pruebas antes de tocar nada, reconstruir el equipo en lugar de intentar limpiarlo, y cambiar todas las contraseñas de la bóveda solo después de parchear, porque si el atacante sigue dentro se llevaría también las nuevas. También aconseja restringir por IP el acceso a las páginas de administración y exigir autenticación resistente al phishing.

Es otro caso de una tendencia que este mes ya vimos con Ivanti Connect Secure: los grupos de espionaje buscan fallos desconocidos en los equipos que las empresas exponen a internet, como VPN o herramientas de acceso remoto, porque dan acceso directo a la red y son cajas cerradas. Como recuerda Mandiant, los clientes no pueden revisar el sistema de archivos de estos equipos, así que una intrusión puede pasar meses sin que nadie la vea.

Datos contrastados con el informe de Google Threat Intelligence (Mandiant) y la ficha de la NVD, con la gravedad que asigna BeyondTrust y la entrada en el catálogo de la CISA. Portada: ilustración de decodigo.com con órdenes copiadas del informe de Mandiant.

Fuente: Google Threat Intelligence Group, «ARMORY CASTLE Exploits BeyondTrust»

Blue Origin invierte $330 millones en Florida para lanzar New Glenn varias veces por semana, aunque el cohete sigue en tierra

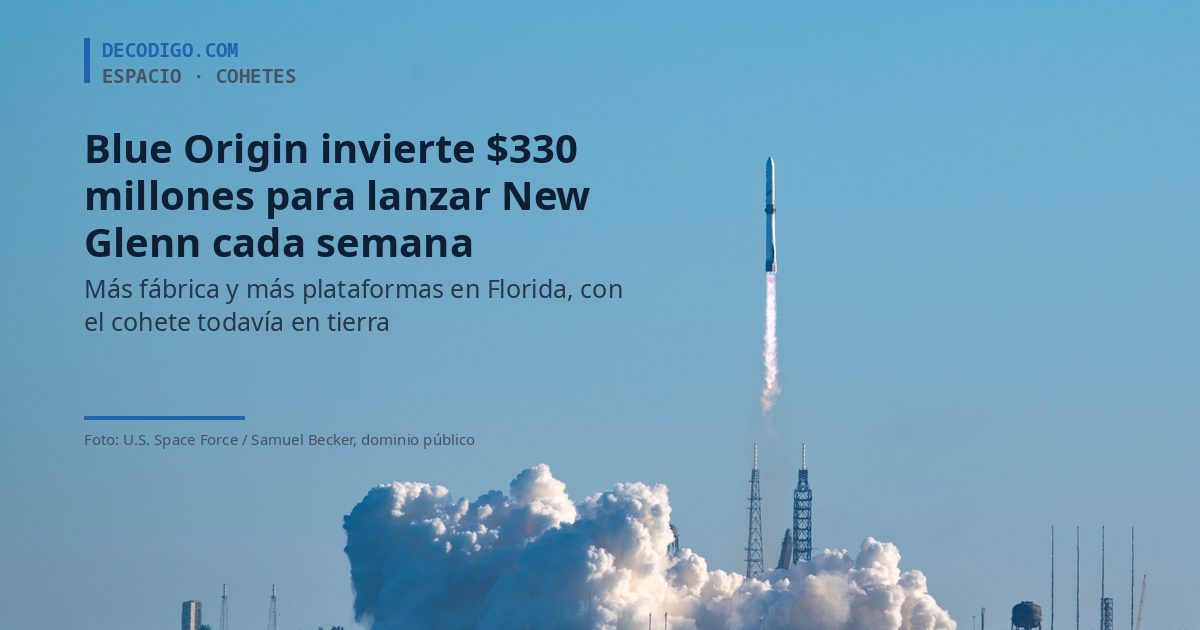
Despegue del cohete New Glenn de Blue Origin desde Cabo Cañaveral, con una gran nube de humo, junto al título de la noticia

Blue Origin, la empresa espacial de Jeff Bezos, anunció el 16 de octubre una inversión de $330 millones USD para ampliar su fábrica de Florida y construir más plataformas de lanzamiento. Su objetivo es lanzar su cohete pesado New Glenn varias veces por semana antes de que acabe la década. El contraste es evidente: ahora mismo New Glenn no vuela, porque explotó en su única plataforma durante una prueba en mayo.

New Glenn es un cohete reutilizable de 98 metros, rival del Falcon 9 y del Falcon Heavy de SpaceX, y la pieza clave para los planes de Blue Origin: lanzar la red de satélites de internet Amazon Leo, competidora de Starlink, y llevar a la Luna su módulo Blue Moon para la NASA. Debutó en enero de 2025, en noviembre de ese año lanzó la misión ESCAPADE de la NASA hacia Marte y recuperó por primera vez su propulsor, y en abril de 2026 voló con un propulsor reutilizado. Pero el 28 de mayo, durante una prueba de encendido con el cohete anclado al suelo antes de una misión con satélites Amazon Leo, el vehículo explotó y dañó buena parte del complejo de lanzamiento 36 de Cabo Cañaveral. En agosto, la empresa atribuyó el fallo a una válvula de oxígeno de uno de sus motores BE-4.

Claves del plan

  • Más fábrica. Los $330 millones van a Rocket Park, su complejo de 1.37 millones de pies cuadrados junto al Centro Espacial Kennedy. Allí se fabricará la etapa superior del New Glenn 9×4, la versión más grande del cohete, con capacidad para hasta 150 etapas al año. La propia empresa aclara que es capacidad de fabricación, no una previsión de lanzamientos. Las obras terminarán en el verano de 2027.
  • Más plataformas. En el complejo 36 se repara la plataforma dañada, para el New Glenn actual, y se construye otra para el 9×4. A ellas se sumarán dos plataformas más de lanzamiento y aterrizaje en la Costa Espacial de Florida, cuya ubicación no se ha concretado.
  • Reutilizar más. Blue Origin tiene una plataforma marina para recuperar los propulsores, Jacklyn, y prepara otras dos. Su objetivo de diseño es que cada propulsor vuele al menos 25 veces.
  • Más permisos. Ha pedido autorización para pasar de 12 a 50 lanzamientos al año desde el complejo 36.
  • Peso en Florida. La empresa lleva invertidos más de $3,000 millones USD en el estado y tiene allí más de 5,000 empleados.

Lo que no trae el anuncio es una fecha de vuelta al vuelo. Jeff Bezos dijo el 7 de octubre que apuntaban a diciembre, con su vehículo espacial Blue Ring como carga, pero según Reuters el regreso se espera ahora para principios de 2027. Blue Origin no lo ha confirmado.

Por qué importa

Lanzar mucho y barato es la base del negocio espacial actual, y SpaceX lleva años de ventaja: el Falcon 9 vuela varias veces por semana. Blue Origin necesita una cadencia parecida para cumplir con Amazon Leo, que tiene que poner en órbita miles de satélites, y con la NASA. El plan muestra que la empresa sigue apostando fuerte, pero de momento son promesas: New Glenn acumula tres vuelos en casi dos años y lleva casi cinco meses en tierra. Las nuevas fábricas y plataformas solo servirán si el cohete vuelve a volar, y pronto.

Datos del comunicado de Blue Origin recogidos por NewSpace Economy y CNBC; el regreso al vuelo, de NewSpace Economy, que cita a Reuters. Portada: despegue de New Glenn desde el complejo 36, foto de Samuel Becker, Fuerza Espacial de EE. UU., Wikimedia Commons, dominio público (recortada, con texto).

Fuente: Blue Origin, «Building infrastructure for more frequent launches in Florida»

Llegan los portátiles NVIDIA RTX Spark: el primer chip de NVIDIA para Windows, con CPU Arm, GPU Blackwell y hasta 128 GB de memoria

Sede de NVIDIA en Santa Clara bajo un cielo azul, con el título de la noticia de los portátiles RTX Spark

Desde el 16 de octubre se pueden comprar los primeros portátiles con NVIDIA RTX Spark, el chip con el que NVIDIA entra por primera vez en el corazón de los ordenadores Windows. Combina una CPU Arm y una GPU Blackwell en una sola pieza, con hasta 128 GB de memoria compartida. Hay modelos de ASUS, Dell, HP, Lenovo, Microsoft y MSI, y los precios empiezan en $2,599 USD.

Hasta ahora, NVIDIA estaba en los portátiles solo con su tarjeta gráfica, al lado de un procesador de Intel o AMD. Con RTX Spark hace el procesador completo, como Apple con sus chips M: la CPU es una Grace, de arquitectura Arm, diseñada junto con MediaTek, y la GPU es de la misma generación Blackwell que sus tarjetas GeForce RTX 50. Las dos comparten la memoria, de modo que la GPU puede usar casi toda la del equipo, algo muy útil para ejecutar modelos de IA grandes. Es además una apuesta por Windows en Arm, terreno que hasta ahora dominaba Qualcomm con sus Snapdragon X.

Claves de RTX Spark

  • Dos versiones del chip. Según Windows Central, la más potente tiene 20 núcleos de CPU y 6,144 núcleos CUDA en la GPU, con hasta 128 GB de memoria; la otra, solo para portátiles, baja a 18 núcleos de CPU y 5,120 núcleos CUDA. NVIDIA anuncia hasta 1 petaflop de rendimiento en IA, medido con números de 4 bits (FP4).
  • Nueve portátiles para empezar. ASUS ProArt P14 y P16, Dell XPS 16, HP OmniBook Ultra y OmniBook X 14, Lenovo Yoga Pro 9n, Microsoft Surface Laptop Ultra, y MSI Prestige N16 Flip AI+ y Prestige N16. El más barato es el Surface Laptop Ultra, por $2,599 USD, y el Dell XPS 16 llega a $3,799 USD. NVIDIA promete más equipos.
  • Para jugar. NVIDIA asegura que mueve juegos exigentes a 1440p por encima de 100 imágenes por segundo con DLSS 5, su técnica de escalado con IA, y cita títulos como Cyberpunk 2077, Fortnite, Marvel Rivals o World of Warcraft entre «cientos» de juegos compatibles.
  • Para crear. Edita vídeo 8K y renderiza escenas 3D de hasta 90 GB incluso sin enchufar. Photoshop y Premiere tienen ya versiones nativas para el chip, en pruebas.
  • IA en local. Llega con Nemotron 3.5 Bolt, un modelo de NVIDIA de 74,000 millones de parámetros pensado para agentes, y es compatible con asistentes como GitHub Copilot o Perplexity. Para que los agentes no hagan lo que no deben, NVIDIA y Microsoft limitan sus permisos con entornos aislados.
  • Para programadores. Estrena la primera versión de PyTorch con CUDA para Windows en Arm y, según NVIDIA, funciona con el 97 % de los 15,000 paquetes de Python más usados, uno de los puntos débiles de Windows en Arm hasta ahora.

Por qué importa

Es el movimiento más serio en años contra el dominio de Intel y AMD en los ordenadores Windows. «RTX Spark junta en un solo PC la IA de NVIDIA, los gráficos RTX y CUDA con Microsoft Windows», resumió Jensen Huang, su director ejecutivo. La gran baza es CUDA: buena parte del software de IA está hecho para las GPU de NVIDIA, y ahora funciona en un portátil fino con 128 GB de memoria compartida, algo que hasta ahora solo ofrecían los Mac. El reto es el de siempre con Windows en Arm: los programas pensados para procesadores de Intel y AMD funcionan mediante emulación, y no todos van igual de bien. Además, los precios, a partir de $2,599 USD, lo dejan de momento en la gama alta. Habrá que esperar a las pruebas independientes para saber si la autonomía y el rendimiento están a la altura de lo que promete NVIDIA.

Datos contrastados con la nota de prensa de NVIDIA, Windows Central y el blog de Windows Insider. Portada: la sede de NVIDIA en Santa Clara, foto de Coolcaesar, Wikimedia Commons, CC BY-SA 4.0 (recortada, con texto).

Fuente: NVIDIA, «NVIDIA RTX Spark PCs Available Today»

El tercer fallo del ataque a Ivanti Connect Secure ya tiene número, CVE-2026-111357, pero sigue sin parche

Switch de red negro de cinco puertos sobre fondo gris, bajo el título de la noticia del fallo de Ivanti Connect Secure

El fallo con el que los atacantes de Ivanti Connect Secure conseguían el control total del equipo ya tiene identificador: CVE-2026-111357, publicado el 15 de octubre. Es el tercer eslabón de la cadena de ataque que contamos hace dos días, el que da permisos de administrador total (root). Y sigue sin corrección: Ivanti la espera «en las próximas semanas».

Ivanti Connect Secure es una VPN corporativa muy extendida, el equipo por el que los empleados de una empresa se conectan a su red desde fuera. El 13 de octubre, la empresa de seguridad Volexity reveló que un grupo desconocido, al que llama UTA0576, la atacaba desde el 3 de octubre encadenando tres fallos de día cero. Los dos primeros, una forma de saltarse el inicio de sesión y otra de ejecutar órdenes en el equipo, se agruparon en el CVE-2026-104935, que Ivanti corrigió ese mismo día y que la CISA, la agencia de ciberseguridad de Estados Unidos, ordenó parchear antes del 16 de octubre. El tercero no tenía número ni parche.

Claves de CVE-2026-111357

  • Qué hace. Afecta a dsinvoked, un servicio interno del equipo que funciona con permisos de root. Ese servicio se fía de los datos de configuración que guarda en una caché llamada DSCache. Según Volexity, los atacantes modificaban, solo en memoria, una biblioteca y esa configuración para que el servicio ejecutara su propio código como root, y después lo dejaban todo como estaba.
  • Gravedad: 7.0 sobre 10. Es una puntuación «alta», no «crítica», porque el fallo no se puede atacar desde fuera: hace falta haber entrado antes en el equipo. Pero en este ataque eso ya lo resolvían los dos primeros fallos, así que, encadenados, daban el control total sin ninguna contraseña.
  • Quién le ha puesto número. No ha sido Ivanti, sino MITRE, la organización que gestiona el sistema de CVE. La descripción oficial dice que se explotó «en octubre de 2026», pero la CISA todavía no lo ha añadido a su catálogo de vulnerabilidades explotadas.
  • Versiones afectadas. La 22.8R2.4, que era la más reciente cuando Volexity publicó su investigación. Ivanti no ha dicho si la afecta también a las ramas 25.x.
  • Sin parche. Ivanti trabaja en una corrección para una próxima versión, sin fecha concreta.

Por qué importa

Para quien administra uno de estos equipos, el nuevo número no cambia lo urgente: hay que instalar ya las versiones que corrigen el CVE-2026-104935 (la 22.8R2.5, o la 25.1.1.2, la 25.1.3.0 o la 25.1.3.1, según la rama). Sin esos dos primeros fallos, el atacante no tiene cómo llegar al tercero. Pero tener número sí ayuda: los escáneres de vulnerabilidades y los inventarios de seguridad ya pueden marcar el equipo como pendiente hasta que salga el parche. Y conviene recordar lo que advirtió Volexity: la herramienta de comprobación de integridad de Ivanti no detecta esta intrusión, porque los cambios solo se hacen en memoria. Quien tenga la VPN expuesta desde principios de octubre debería buscar los indicadores que publicó Volexity y, si aparecen, cambiar las contraseñas del dominio y las claves que pudieran haberse robado.

Datos contrastados con la ficha de la NVD, la investigación de Volexity y The Hacker News. Portada: switch de red, foto de www.heimnetzwerke.net, CC BY 4.0 (recortada, con texto).

Fuente: NVD, CVE-2026-111357

Ubuntu 26.10 «Stonking Stingray» llega con GNOME 51, Linux 7.3 y las órdenes básicas del sistema ya todas en Rust

Fondo morado de Ubuntu 26.10 con una manta raya dibujada con una sola línea blanca, junto al título de la noticia

Canonical publicó el 15 de octubre Ubuntu 26.10, de nombre Stonking Stingray («manta raya estupenda»). Llega con el escritorio GNOME 51, el núcleo Linux 7.3 y una forma nueva de colocar ventanas al arrastrarlas. Y termina un cambio que empezó hace un año: las órdenes básicas del sistema, como cp, mv o rm, son ya todas las versiones reescritas en Rust.

Ubuntu publica una versión cada seis meses, en abril y en octubre. Las de abril de los años pares son de soporte extendido (LTS), como la 26.04 de esta primavera, y las demás son versiones intermedias en las que Canonical prueba los cambios que llegarán a la siguiente LTS. La 26.10 es de estas últimas: tendrá soporte durante nueve meses, hasta julio de 2027, y su papel es preparar el terreno para Ubuntu 28.04.

El cambio a Rust empezó en la 25.10, cuando Ubuntu sustituyó las GNU coreutils, el conjunto de órdenes básicas que acompaña a Linux desde hace décadas, por uutils, una reimplementación en Rust. Tres órdenes, cp, mv y rm, se quedaron en su versión de GNU por problemas de compatibilidad. En la 26.10 ya se han pasado también. Rust evita por diseño muchos de los fallos de memoria que en C causan errores de seguridad, y quien lo necesite puede volver a las versiones de GNU.

Claves de Ubuntu 26.10

  • Ventanas en su sitio. Al arrastrar una ventana aparece arriba un selector con distribuciones posibles: basta con soltarla sobre una para que ocupe la mitad, un cuarto o toda la pantalla.
  • Entrar sin contraseña. La pantalla de inicio admite llaves de acceso FIDO2 y el inicio de sesión de Microsoft Entra ID, con su verificación en dos pasos, también por terminal y SSH.
  • Firmar PDF. El visor de documentos permite dibujar una firma con el ratón o el dedo, o importar la foto de una firma en papel, y reutilizarla.
  • Controladores desde la tienda. El App Center tiene un apartado para activar o cambiar los controladores, por ejemplo los de NVIDIA, y otro para instalar códecs de audio y vídeo. Los controladores de NVIDIA pasan a la serie 615, que solo usa los módulos de código abierto y funciona con las tarjetas de la generación Turing (GeForce RTX 20 y GTX 16) y posteriores; las anteriores tienen que quedarse con la serie 580.
  • Cifrado de disco más fácil. El cifrado completo del disco con el chip TPM ya funciona en equipos sin raíz de confianza en el hardware, siempre que se ponga un PIN o una frase de paso.
  • Debajo del capó. Linux 7.3, con soporte inicial para los portátiles Snapdragon X2 Elite y los procesadores AMD Zen 6, Mesa 26.2, systemd 261, OpenSSL 4 y dbus-broker en lugar de dbus-daemon. También estrena en pruebas Myna, un dictado por voz que funciona sin conexión.
  • Para programar. Python 3.14, GCC 15.2, LLVM 22, Rust 1.97, Go 1.27, OpenJDK 25 (con OpenJDK 27 disponible), .NET 10 y Zig 0.16.
  • Más arquitecturas. Hay una imagen optimizada para procesadores x86-64 desde 2015 (amd64v3), con una mejora de rendimiento de en torno al 1 %, y las primeras imágenes de escritorio para RISC-V, todavía experimentales.

Desde Ubuntu 26.04 LTS se puede actualizar directamente, aunque por defecto las LTS solo avisan de nuevas LTS: hay que cambiar Prompt=lts por Prompt=normal en /etc/update-manager/release-upgrades. Los equipos con cifrado de disco por TPM no pueden actualizar todavía, algo que Canonical espera resolver durante la vida de esta versión. Desde la 25.10 o la 24.04 no hay salto directo. Desaparece además la compatibilidad con la antigua seguridad WEP para redes wifi.

Por qué importa

Ubuntu es una de las distribuciones de Linux más usadas, en el escritorio y en la nube, así que lo que hace marca tendencia. Con la 26.10 usa por completo las utilidades básicas en Rust, en millones de equipos: es una prueba a gran escala de que reescribir piezas clásicas en un lenguaje más seguro es viable. Como versión intermedia, es para quien quiere lo último. Para la mayoría, lo recomendable sigue siendo la 26.04 LTS, pero lo que se estrena ahora es lo que llegará a todos en la próxima LTS, Ubuntu 28.04.

Datos contrastados con las notas de la versión de Ubuntu 26.10, OMG! Ubuntu y Phoronix. Portada: fondo «Stonking Stingray Minimal Dark» de dmxplx, incluido en Ubuntu 26.10, © Canonical Ltd, CC BY-SA 4.0 (recortado, con texto).

Fuente: Ubuntu, notas de la versión 26.10

Meta publica Muse Spark Open, un modelo de pesos abiertos de 816,000 millones de parámetros que funciona en dos Mac Studio

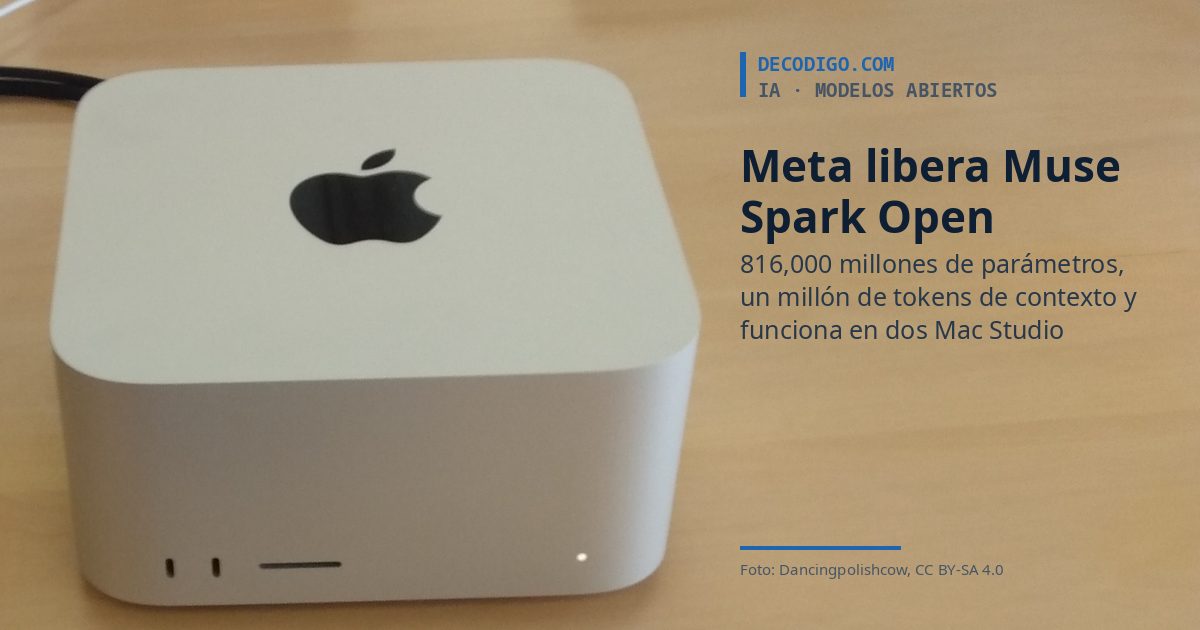
Un Mac Studio sobre una mesa de madera en una tienda de Apple, con el título de la noticia de Muse Spark Open

Meta publicó el 15 de octubre los pesos de Muse Spark Open, un modelo de inteligencia artificial de 816,000 millones de parámetros pensado para programar y para trabajar como agente, con un contexto de un millón de tokens. Cualquiera puede descargarlo y ejecutarlo en sus propios equipos, y Meta destaca que basta con dos Mac Studio, sin necesidad de un centro de datos. Llega tres días después de Muse Wonder, el modelo más capaz de la empresa, que sigue siendo cerrado.

Durante años, Meta fue la gran defensora de los modelos abiertos con la familia Llama. Este año cambió de rumbo con la serie Muse: Muse Spark, su modelo principal, solo se podía usar a través de sus servicios. De esta familia solo había publicado los pesos de Muse Glimmer, un modelo pequeño, en agosto. Muse Spark Open es la versión abierta del modelo grande: comparte base con Muse Spark 1.3, el que Meta usa en sus productos, pero ha recibido un entrenamiento de seguridad adicional para que resista mejor los usos maliciosos cuando funciona solo, sin los filtros que Meta aplica en sus propios servicios.

Claves de Muse Spark Open

  • Grande, pero eficiente. Es un modelo de «mezcla de expertos»: de sus 816,000 millones de parámetros, solo se activan unos 42,000 millones para cada token, repartidos entre 256 expertos de los que trabajan 8 a la vez. Así, cada respuesta cuesta mucho menos cálculo de lo que haría pensar su tamaño.
  • Hecho para programar y actuar. Meta lo entrenó con flujos de trabajo reales de desarrollo: refactorizaciones de varios archivos, depuración y tareas largas. Como agente, planifica los pasos, usa herramientas, navega por la web, puede controlar un ordenador o un móvil y repartir el trabajo entre subagentes. Su millón de tokens de contexto le permite tener a la vista un proyecto entero.
  • Multimodal. Entiende texto, imágenes, documentos, audio y vídeo, aunque solo responde con texto.
  • En dos Mac Studio. Meta lo ha hecho funcionar en dos Mac Studio con el chip M5 Ultra, que juntos suman 1 TB de memoria unificada, usando MLX, la biblioteca de aprendizaje automático de Apple. En sus demostraciones, el modelo corrige errores y añade funciones a una app de iOS y edita vídeo en DaVinci Resolve. En servidores, la versión comprimida a 4 bits (NVFP4) necesita al menos 700 GB de memoria de GPU, y la completa, unos 2 TB.
  • Disponible en todas partes. Los pesos están en Hugging Face, Amazon SageMaker AI, Google Cloud y Microsoft Foundry, y también se puede usar por API en Baseten, Fireworks AI, Groq, OpenRouter o Together AI, entre otros. Funciona con los motores de inferencia más comunes, como vLLM, SGLang, llama.cpp y MLX.
  • Resultados. Según la ficha del modelo, saca 76.4 en Terminal-Bench 2.1, 80.4 en OSWorld Verified, que mide el uso de un ordenador, y 89.0 en GPQA Diamond, preguntas de ciencia de nivel de doctorado. En el índice de Artificial Analysis obtiene 39 puntos, el noveno puesto entre los modelos abiertos de más de 150,000 millones de parámetros, frente a los 48 de Muse Spark 1.3, la versión cerrada.
  • Una licencia propia, no libre. Se publica con la Muse Model License, que permite usarlo gratis, ajustarlo, combinarlo y vender productos hechos con él. Pero quien revenda el acceso al modelo como servicio y facture más de $20 millones USD al año tiene que firmar un acuerdo con Meta, y los productos que lo usen deben indicar que están «hechos con Muse Spark Open». Para descargarlo hay que pedir acceso con el nombre legal, la fecha de nacimiento y la empresa.

Por qué importa

Meta vuelve a publicar un modelo abierto de primera línea, pero con matices. Alexandr Wang, su director de IA, lo dejó claro: «por seguridad y por capacidad, en general no publicaremos nuestros modelos más potentes». Muse Spark Open es un paso por detrás de Muse Wonder, y Meta conserva para sí lo mejor que tiene. Aun así, es una muy buena noticia para empresas y desarrolladores que quieren un modelo de este nivel en sus propios servidores, sin enviar sus datos ni su código a un tercero. También es un mensaje a China: Meta lo presenta como el mejor modelo abierto de Estados Unidos en un terreno, el de los pesos abiertos, que en el último año han dominado empresas chinas como DeepSeek o Alibaba.

La parte de los Mac Studio es más simbólica que práctica. Dos Mac Studio con 512 GB de memoria cada uno cuestan una cantidad considerable de dinero, aunque muchísimo menos que un servidor con GPU de centro de datos. Lo que muestra es que un modelo de esta escala ya cabe en un escritorio. Falta, eso sí, el informe completo de seguridad, que Meta promete publicar pronto.

Datos contrastados con el blog de Meta Research, el blog de PyTorch, la ficha del modelo en Hugging Face, TechCrunch y el análisis de la licencia de OrcaRouter. Portada: un Mac Studio en una tienda de Apple, foto de Dancingpolishcow, Wikimedia Commons, CC BY-SA 4.0 (recortada, con texto).

Fuente: Meta Research, «Muse Spark Open»

Boston Dynamics le pone a Atlas una mano de cuatro dedos: 13 grados de libertad, sensores táctiles y sin meñique

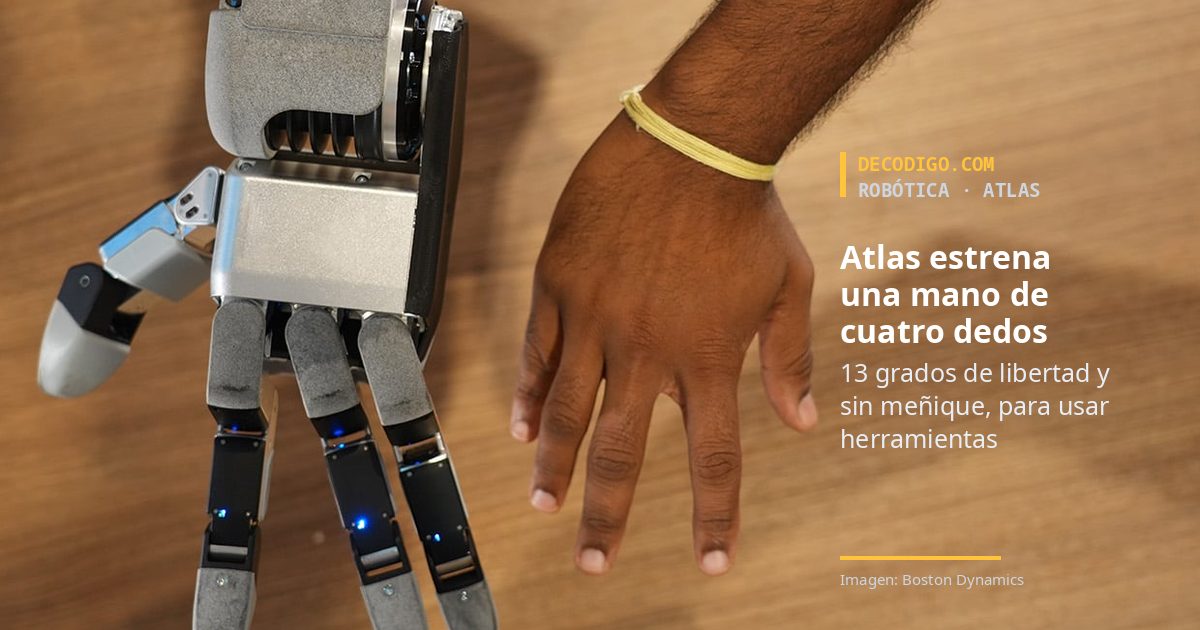
La nueva mano robótica de cuatro dedos de Atlas, de Boston Dynamics, junto a una mano humana sobre una mesa de madera

Boston Dynamics presentó a principios de octubre una nueva mano para Atlas, su robot humanoide eléctrico. Tiene cuatro dedos, 13 grados de libertad y sensores de presión en las yemas y la palma, y ya maneja un taladro o aprieta una tuerca pequeña. Lo más llamativo es lo que falta: la empresa le quitó el meñique a propósito.

Atlas es el humanoide con el que Boston Dynamics, propiedad de Hyundai, quiere entrar en las fábricas, empezando por las del propio grupo coreano. Su mano anterior tenía 7 grados de libertad, es decir, siete movimientos independientes, y estaba pensada para agarrar objetos muy distintos. La nueva está pensada para manipularlos: girarlos entre los dedos, recolocarlos o usar una herramienta como lo haría una persona. Es uno de los primeros anuncios de la empresa desde que Rohit Prasad, el exdirectivo de Amazon que creó Alexa, tomó el mando el 7 de octubre.

Claves de la nueva mano

  • 13 grados de libertad. El pulgar tiene cuatro y cada uno de los otros tres dedos, tres. El pulgar puede deslizarse a lo largo y a lo ancho de los demás dedos, lo que permite hacer una pinza con cualquiera de ellos o sujetar algo con tres dedos, como un lápiz.
  • Sentido del tacto. Lleva sensores de presión repartidos por las yemas y la palma, que detectan cómo cambia la fuerza del contacto. Con ellos, el robot ajusta la fuerza según la forma y el material de cada objeto y puede corregir un agarre que se le resbala.
  • Herramientas de verdad. En las demostraciones, Atlas taladra un agujero en un trozo de madera, aprieta una tuerca pequeña, hace girar una baqueta y sostiene dos pelotas de golf con una sola mano. Boston Dynamics dice que puede sujetar y apretar el gatillo de taladros, atornilladores, amoladoras, clavadoras y sopletes de soldadura.
  • Fuerte y del tamaño de una mano grande. Es algo mayor que una mano humana media, para que Atlas pueda usar objetos y llegar a espacios pensados para personas, y mantiene la fuerza de la anterior, con la que el robot llegó a cargar un minifrigorífico lleno de más de 45 kg.
  • Diseñada para fabricarse en serie. Usa un solo tipo de motor, cada uno encerrado en su propia carcasa, en lugar de motores lejanos que tiran de cables. Así no hay cables frágiles que crucen las articulaciones, algo que suele romperse en las manos robóticas. La empresa la diseñó también para que fuera barata y fácil de reparar.
  • Entrenada en simulación. La mano se diseñó para poder simularse con precisión. Boston Dynamics ya ha entrenado en el ordenador a la IA que la controla y la ha probado después en el robot real, con lo que llama «resultados iniciales» en tareas rápidas.

Por qué cuatro dedos

El equipo probó con maquetas impresas en 3D y en simulación varias opciones, entre ellas una mano de cinco dedos y otra con dos pulgares. «¿De verdad queremos que la mano tenga meñique o no?», se preguntaba Alberto Rodriguez, director de comportamiento de Atlas, según The Robot Report. Para resolverlo, Zachary Jackowski, director de tecnología de la empresa, pidió al equipo que se atara el meñique y el anular durante un día y viera qué no podía hacer. La conclusión fue que el meñique no aportaba lo suficiente: cada dedo extra son tres motores más, con más coste, más tamaño, más consumo y más piezas que pueden fallar. La empresa lo resume con una frase muy repetida entre ingenieros: «la mejor pieza es la que no existe».

Por qué importa

Las manos son la parte más difícil de un humanoide. Andar ya está bastante resuelto; lo complicado es coger un tornillo, darle la vuelta y meterlo en su sitio, y es justo lo que se hace en una fábrica. Muchos competidores apuestan por manos de cinco dedos que copian la humana, con más articulaciones y más motores. Boston Dynamics hace lo contrario: busca la mano más sencilla que permita hacer el trabajo, porque cada pieza que quita es una pieza menos que fabricar, mantener y reparar en miles de robots. Si acierta, tendrá una ventaja cuando Atlas tenga que fabricarse en serie. Por ahora, eso sí, solo ha mostrado demostraciones y resultados preliminares, y no ha dicho cuándo llegará esta mano a los Atlas de producción que prepara para Hyundai.

Datos contrastados con el blog de Boston Dynamics, The Robot Report e Interesting Engineering. Portada: la nueva mano de Atlas junto a una mano humana, imagen de Boston Dynamics (recortada, con texto).

Fuente: Boston Dynamics, «Robot Hands for Modern AI and Real Work»

El humanoide chino Astribot T1 sale a la venta en EE. UU. por $18,000 USD, en plena prohibición de la FCC a los robots extranjeros

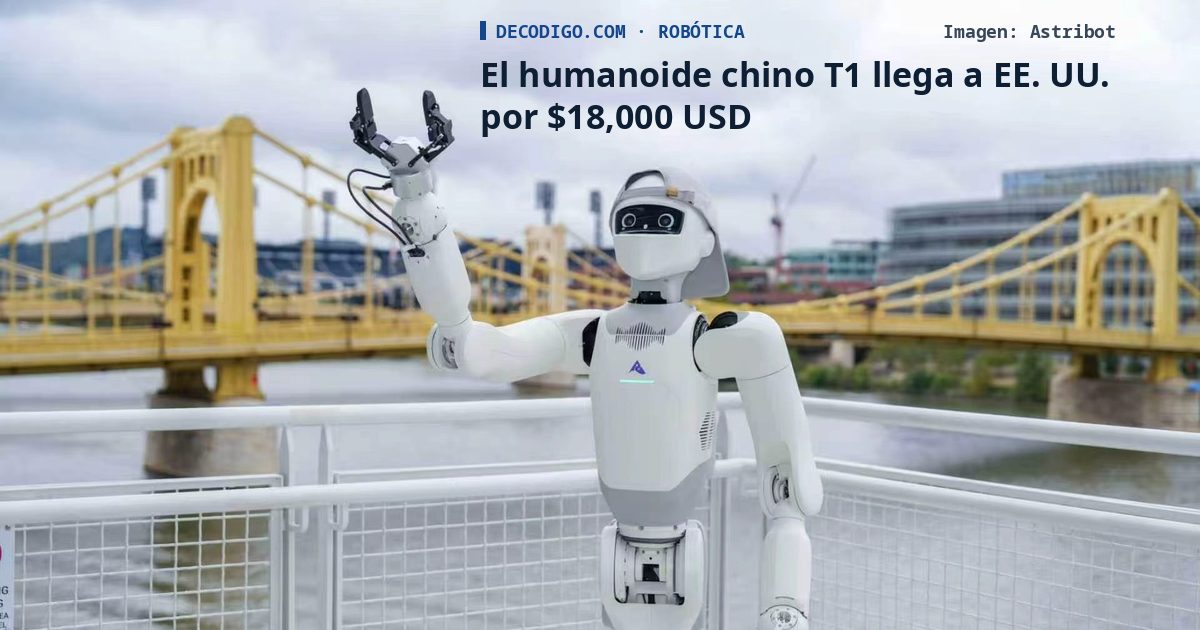
El robot humanoide blanco Astribot T1 saluda con el brazo levantado en un mirador junto a un puente amarillo de Pittsburgh

Astribot, una empresa china de robots de Shenzhen, presentó en la feria IROS 2026 de Pittsburgh su humanoide T1 y lo pone a la venta en Estados Unidos desde $18,000 USD, con entrega inmediata según la compañía. El anuncio llega solo dos meses después de que la FCC, el regulador de comunicaciones del país, prohibiera los nuevos modelos de robots humanoides fabricados en el extranjero.

Astribot se fundó a finales de 2022 y se dio a conocer con el S1, un robot de dos brazos sobre una base con ruedas que se hizo famoso por sus vídeos haciendo tareas de casa a gran velocidad. Como muchas empresas del sector, defiende que el cuerpo del robot hay que diseñarlo pensando en la IA que lo va a controlar, y lo llama Design for AI: el robot, su modelo de IA y su sistema operativo se desarrollan juntos. IROS, una de las grandes conferencias de investigación en robótica, se celebró del 27 de septiembre al 1 de octubre, y fue la primera vez que la empresa enseñaba el T1 en Norteamérica.

Allí, el robot ordenó por su cuenta una mochila con objetos blandos y de formas distintas, una tarea difícil para una máquina porque esos objetos cambian de forma al cogerlos. Para ello usa Lumo-2, el modelo de IA de Astribot que traduce lo que ven sus cámaras en movimientos de los brazos.

Claves del Astribot T1

  • Tamaño de persona baja. Mide unos 1.55 metros y pesa unos 66 kg. Tiene 23 grados de libertad, es decir, 23 articulaciones que se mueven de forma independiente, sin contar las pinzas o manos que se le pongan en los brazos.
  • Movido por cables. Los motores no están en cada articulación, sino que tiran de cables, como los tendones de un brazo humano. Esto aligera los brazos y los hace más rápidos y flexibles. Cada brazo carga hasta 5 kg.
  • Pensado para investigar. Se le pueden cambiar las manos, el ordenador y los sensores, y tiene un kit de desarrollo (SDK) y una API para controlar cada articulación, mover el robot entero o leer sus sensores. También se puede manejar a distancia con unas gafas de realidad virtual, una forma habitual de grabar demostraciones con las que entrenar a la IA.
  • Batería que no lo detiene. Se carga solo y su batería se cambia en poco tiempo.
  • No aprende solo. Astribot aclara que el T1 no aprende mientras trabaja: mejora cuando la empresa vuelve a entrenar su modelo y se lo envía como actualización. Tareas de casa más complejas, reconoce, necesitarán más entrenamiento.
  • Precio y entrega. Cuesta desde $18,000 USD, y la empresa dice que los clientes de Estados Unidos ya pueden pedirlo con entrega inmediata.

Por qué importa

El precio es lo que más llama la atención. Un humanoide por $18,000 USD cuesta lo que un coche pequeño, y se suma a una ola de robots chinos que han hundido los precios del sector, mientras los grandes nombres estadounidenses, como Figure, Tesla o Boston Dynamics, todavía no venden sus humanoides a cualquiera. Para universidades y laboratorios, un robot así es una forma barata de probar sus propios modelos de IA en un cuerpo real.

El problema es cómo va a llegar a Estados Unidos. A finales de julio, la FCC añadió los robots humanoides y cuadrúpedos fabricados en el extranjero a su lista de equipos prohibidos por motivos de seguridad nacional. Argumenta que estos robots recogen datos con sus sensores y que podrían usarse para espiar. La medida apunta sobre todo a China, que fabrica la mayoría de los humanoides del mundo, y China la criticó. La prohibición solo afecta a los modelos nuevos, no a los que ya tenían la autorización de la FCC, y deja una vía de aprobación condicional con el visto bueno del Pentágono y del Departamento de Seguridad Nacional. Astribot no ha explicado cuál de esos casos es el del T1, y no hemos encontrado ninguna autorización pública de la FCC para él. Hasta que lo aclare, la promesa de entrega inmediata hay que tomarla con cautela.

Datos de la nota de prensa de Astribot recogidos por Robotics & Automation News y AndroidGuys, y de la web de Astribot. La prohibición de la FCC, contrastada con AI Business y Quartz. Portada: el T1 en Pittsburgh, imagen de Astribot publicada por AndroidGuys (recortada, con texto).

Fuente: Robotics & Automation News, «Astribot brings T1 humanoid robot to North America at IROS 2026»

KDE cumple 30 años y lo celebra con Plasma 6.8: el escritorio se despide de X11 y pasa a ser solo Wayland

Konqi, el dragón mascota de KDE, con el número 30 y el logotipo de KDE, junto al título de la noticia de Plasma 6.8

El proyecto KDE publicó el 14 de octubre Plasma 6.8, la nueva versión de su escritorio para Linux, el mismo día en que cumplía 30 años. KDE la ha llamado «edición del 30 aniversario», y trae un cambio histórico: es la primera versión que ya no permite iniciar una sesión X11. Plasma funciona ahora solo sobre Wayland.

KDE nació el 14 de octubre de 1996, cuando Matthias Ettrich, un estudiante alemán, envió un correo a un grupo de noticias proponiendo crear un escritorio libre, coherente y fácil de usar para Unix. Lo llamó Kool Desktop Environment. Treinta años después, KDE es una comunidad internacional que mantiene el escritorio Plasma y cientos de aplicaciones, como el gestor de archivos Dolphin, el editor Kate y la terminal Konsole, traducidas a más de 60 idiomas. Para el aniversario, la comunidad estrenó también un documental, The Story of Free Software Underdogs.

X11, el sistema de ventanas que usaban los escritorios de Linux y Unix desde hace décadas, es de 1984. Wayland es su sucesor: un protocolo más sencillo y más seguro, que no permite, por ejemplo, que cualquier programa lea lo que se escribe en otra ventana. Plasma lleva años preparando el cambio, y desde Plasma 6.0 Wayland ya era la sesión por defecto. Con 6.8, la de X11 desaparece. «Después de 42 años de servicio leal, se retira la posibilidad de iniciar sesiones X11 en Plasma», dice el anuncio.

Claves de Plasma 6.8

  • Solo Wayland. La sesión X11 desaparece, pero no las aplicaciones de X11: las pocas que todavía lo necesitan seguirán funcionando a través de XWayland, la capa de compatibilidad. KDE aclara además que sus aplicaciones seguirán siendo compatibles con X11 «en el futuro previsible», así que se podrán seguir usando en otros escritorios que todavía lo usen.
  • Copias de seguridad incluidas. Kup, la herramienta de copias de seguridad de KDE, forma parte ahora del propio Plasma.
  • Grabar la pantalla con sonido. Spectacle, la herramienta de capturas, ya graba el audio del sistema y el del micrófono. Al compartir pantalla se puede elegir la resolución de la pantalla virtual, que antes se quedaba en 1920 × 1080.
  • Mejor escritorio remoto. Más rendimiento y calidad de imagen, un modo exclusivo que crea una pantalla virtual del tamaño de la ventana del cliente, y portapapeles compartido en los dos sentidos.
  • Accesibilidad. Un nuevo «clic por permanencia» hace clic cuando el puntero se queda quieto, algo que antes requería un programa aparte. El reloj suma el calendario nepalí Bikram Sambat, y el teclado en pantalla, el amárico.
  • Para usuarios avanzados. El Monitor del sistema permite fijar un proceso a núcleos concretos del procesador y muestra el uso de memoria de vídeo en porcentaje. Hay una nueva orden, kscreenctl, para configurar las pantallas desde la terminal.
  • Gráficos. Con tarjetas NVIDIA, el gestor de ventanas KWin usa triple búfer por defecto para que todo se mueva con más fluidez. También mejora el HDR, con soporte para perfiles de color ICC y para HLG, el formato HDR de la televisión.
  • Un tema común, en pruebas. Union, el nuevo motor de temas de KDE, ya da estilo a las aplicaciones clásicas hechas con Qt Widgets. Sigue en fase beta y no viene activado por defecto.

Las distribuciones de publicación continua, como Arch Linux, suelen recibir la nueva versión en pocos días; otras, como KDE neon, en las próximas semanas.

Por qué importa

Plasma es uno de los dos grandes escritorios de Linux, junto a GNOME, y es el que usan, por ejemplo, la Steam Deck en su modo escritorio, Fedora KDE y Kubuntu. Que deje X11 marca el final de una transición que empezó hace más de quince años y que durante mucho tiempo pareció no acabar nunca. Para la mayoría de los usuarios no cambia nada, porque ya usaban Wayland sin saberlo. Quien todavía dependa de X11, por ejemplo por un programa de accesibilidad o una herramienta antigua que no funcione con XWayland, tendrá que quedarse en Plasma 6.7 o cambiar de escritorio.

También es una buena forma de celebrar un aniversario. Pocos proyectos de software libre llegan a los 30 años con la comunidad activa y publicando versiones cada pocos meses. KDE empezó como la idea de un estudiante para hacer Linux más fácil de usar, y hoy su escritorio funciona en millones de ordenadores y consolas portátiles.

Datos contrastados con el anuncio oficial de KDE, The Register, LWN y OMG! Ubuntu. Portada: ilustración del 30 aniversario de KDE con Konqi, su mascota, de Tyson Jan, Wikimedia Commons, CC BY-SA 4.0 (con texto).

Fuente: KDE, anuncio de Plasma 6.8