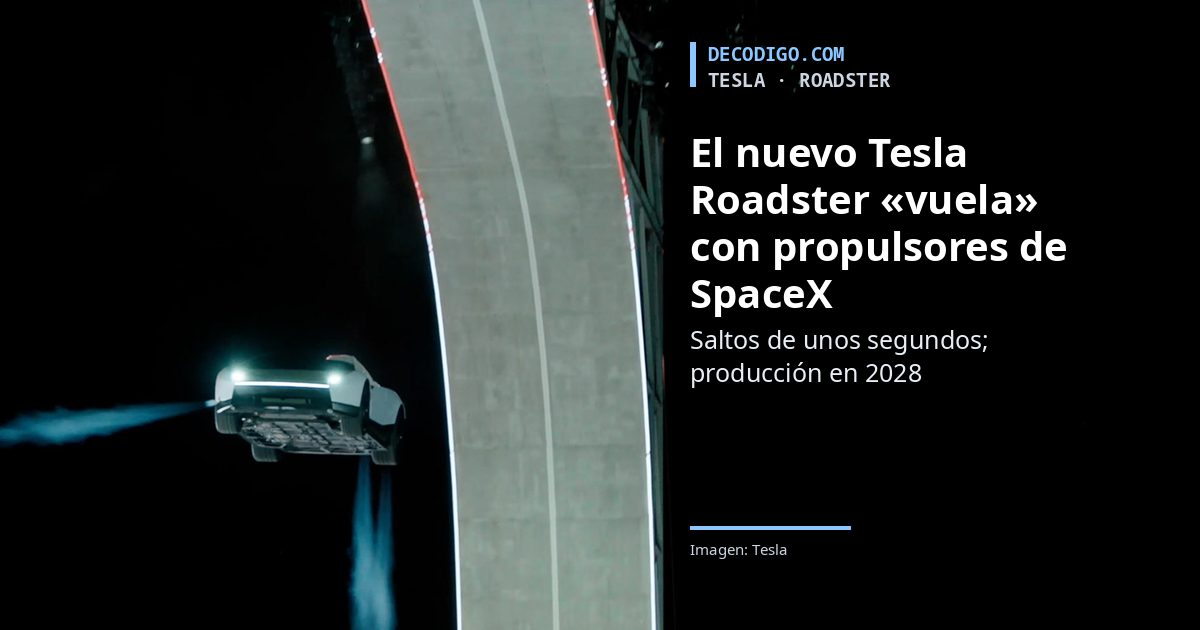
Tesla presenta el nuevo Roadster que «vuela»: salta durante unos segundos con propulsores de aire comprimido de SpaceX

El nuevo Tesla Roadster en el aire junto a una rampa, con los propulsores encendidos, y el título de la noticia

Tesla presentó el 15 de octubre la segunda generación del Roadster, el deportivo que anunció hace nueve años. La versión más extrema lleva diez propulsores de aire comprimido desarrollados con SpaceX que le permiten despegar, saltar por encima de otros coches y girar en el aire. Tesla lo vende como un coche que «vuela», pero lo que se vio fueron saltos de unos pocos segundos. Habrá tres versiones, la producción empezaría en 2028 y todavía no hay precio.

El Roadster original, de 2008, fue el primer coche de Tesla. Su sucesor se presentó por sorpresa en noviembre de 2017, al final del acto del camión Semi, con promesas que entonces parecían inalcanzables: 1,000 kilómetros de autonomía, de 0 a 96 km/h en 1.9 segundos, más de 400 km/h de velocidad punta, cuatro plazas y entregas en 2020, por unos $200,000 USD. Muchos clientes pagaron reservas de $50,000 USD, y mil más, $250,000 USD por la serie «Founders». Desde entonces, el coche se fue aplazando año tras año, y solo en 2026 la presentación se movió de abril a finales de abril, después a agosto y luego al 1 de octubre, de donde la sacó el mal tiempo.

La presentación se celebró al aire libre en el campo de pruebas de cohetes de SpaceX en McGregor, cerca de Waco (Texas), y se retransmitió en directo. El coche hizo la demostración sin nadie dentro, siguiendo una secuencia programada: subió por una rampa en forma de medio tubo y se mantuvo un momento boca abajo gracias a unos ventiladores que lo pegan al suelo, despegó desde parado y, ya en marcha, saltó por encima de una fila formada por un Cybercab, un Cybertruck, un Semi, un Model Y y un Model 3. «No hablamos de vuelo sostenido», aclaró Elon Musk, según CNN. «Estamos hablando literalmente de saltar».

Claves del nuevo Roadster

  • Propulsores de cohete, pero de aire. Son propulsores de gas frío, del tipo que SpaceX usa para orientar sus naves, rediseñados para funcionar en la atmósfera. Según Lars Moravy, vicepresidente de ingeniería de Tesla, la versión más completa tiene diez, alimentados por 600 litros de aire comprimido en depósitos de fibra de carbono que ocupan «cada hueco aprovechable» del coche y que se pueden volver a llenar. No queman combustible.
  • Tres versiones. La Performance es la de calle. La Thrust añade propulsores en la parte trasera para acelerar más. La Rocket, de una sola plaza, lleva los diez propulsores repartidos por el contorno y es la que salta y gira en el aire, pero la propia Tesla indica que no está autorizada para circular por la vía pública.
  • Aceleración récord, según Tesla. En la presentación anunció de 0 a 96 km/h en 0.81 segundos, que lo convertiría en el coche de producción más rápido en esa prueba, aunque durante la retransmisión no se mostró ningún cronómetro y la cifra no está verificada de forma independiente. Tesla habla además de unos 480 km de autonomía y de más de 370 km/h.
  • Diseño de avión. Faros ocultos, un piloto trasero de lado a lado, puertas de tijera, un alerón desplegable y un volante de tipo yoke con dirección por cable, sin unión mecánica con las ruedas. Los asientos van fijos al chasis para ahorrar peso, con magnesio, titanio y fibra de carbono. Tesla cita como inspiración los aviones SR-71 y F-35.
  • Sin precio, producción en 2028. Tesla volvió a abrir las reservas: $5,000 USD reembolsables al momento y otros $45,000 USD en los diez días siguientes para la Performance, y $250,000 USD para la Thrust. La Rocket solo se ofrecerá por invitación. «2028», respondió Musk sobre cuándo empezará a fabricarse.
VersiónPlazas0 a 96 km/hReserva
Performance
para carretera
2menos de 1.6 s$50,000 USD
Thrust
propulsores traseros
2menos de 0.9 s$250,000 USD, edición limitada
Rocket
diez propulsores, salta y gira
1menos de 0.59 ssolo por invitación; no apta para la vía pública

Cifras de Tesla recogidas por Electrek y TechCrunch. No se ha anunciado el precio de venta de ninguna versión.

Por qué importa

El Roadster es, sobre todo, un escaparate: el propio Musk reconoció que no espera que «mueva mucho la aguja» de los ingresos de Tesla. Sirve para mostrar lo que pueden hacer juntas Tesla y SpaceX, «la mejor empresa de coches y la mejor empresa de cohetes del mundo», en palabras de Musk. Y la tecnología es real: como señala Electrek, es la primera vez que se reúnen en un coche propulsores de este tipo, depósitos de alta presión de cohete y un sistema de succión que lo pega al suelo.

La letra pequeña, sin embargo, es importante. Lo más espectacular de la presentación lo hizo una versión de una plaza que no se podrá conducir por la calle y que solo se ofrecerá a invitados, y frente a lo prometido en 2017 la autonomía se ha quedado en la mitad y las plazas han pasado de cuatro a dos. Tampoco hay precio, y Musk fue claro sobre las prioridades del coche: «Si la seguridad es tu prioridad número uno, no compres el Roadster»; Tesla, añadió, «aspira a no matar a nadie» con él. Después de nueve años de retrasos, la fecha de 2028 conviene tomarla con prudencia.

Datos contrastados con TechCrunch, Electrek, Dezeen y CNN, y para la historia del modelo, con la Wikipedia. Portada: el Roadster en el aire durante la demostración, imagen de Tesla publicada por Dezeen (recortada, con texto).

Fuente: TechCrunch, «Tesla reveals SpaceX-powered Roadster that flies and falls with style»
General Fusion calienta su plasma a más de 12 millones de grados con LM26, un récord para su método medido junto a la UKAEA

Plasma azul dentro del tokamak MAST con el título de la noticia sobre los 12 millones de grados de General Fusion

La empresa canadiense General Fusion ha conseguido calentar los electrones del plasma de su máquina LM26 por encima de 1 keV, unos 12.6 millones de grados, solo con comprimirlo. Es la primera vez que se llega a esa temperatura con su método, la fusión por blanco magnetizado, y la medición no la firma solo la empresa: la hizo junto a la autoridad británica de energía atómica, la UKAEA, que lo anunció el 8 de octubre.

La fusión nuclear busca reproducir en la Tierra la reacción que alimenta el Sol: unir núcleos ligeros, como los del hidrógeno, para liberar enormes cantidades de energía sin emisiones de carbono ni residuos de larga duración. Para que ocurra, el combustible tiene que estar convertido en plasma a más de 100 millones de grados, lo bastante denso y durante el tiempo suficiente. Los grandes proyectos públicos, como ITER, usan tokamaks: anillos de imanes gigantes que mantienen el plasma caliente de forma continua. Otros, como el National Ignition Facility de EE. UU., aplastan una cápsula diminuta con láseres en milmillonésimas de segundo.

General Fusion, fundada en 2002 cerca de Vancouver, apuesta por un camino intermedio: formar una nube de plasma atrapada en su propio campo magnético y comprimirla de golpe, en milisegundos, para que se caliente como el aire de un inflador de bicicleta. LM26 se anunció en 2023, se montó en 2024 y produjo su primer plasma en 2025. Ese mismo año la empresa estuvo a punto de quedarse sin dinero: en mayo despidió al menos a una cuarta parte de la plantilla y su consejero delegado pidió públicamente inversores. Se recuperó con nuevas rondas y en julio de 2026 empezó a cotizar en el Nasdaq como GFUZ, tras fusionarse con una sociedad cotizada creada para adquisiciones (una SPAC).

Claves del resultado

  • La cifra. Los electrones llegaron a 1.1 keV justo antes de la compresión máxima, según la dispersión Thomson, y a unos 1.2 keV en el pico, según otro instrumento. Los iones, que son los que se fusionan, se calentaron hasta unos 0.46 keV. En física de plasmas la temperatura se da en electronvoltios: 1 keV equivale a unos 11.6 millones de grados.
  • Cómo se comprime. LM26 encierra el plasma dentro de un cilindro de litio sólido y lo aplasta con un pulso electromagnético en milisegundos. No necesita imanes superconductores ni láseres de alta potencia, dos de las piezas más caras de los otros métodos. La central que imagina la empresa usaría, en cambio, una pared de metal líquido empujada por pistones, algo que LM26 todavía no prueba.
  • Medido por un tercero. La dispersión Thomson consiste en disparar un láser al plasma y analizar cómo se dispersa su luz. Es la técnica de referencia, y la UKAEA diseñó y construyó la pieza clave del instrumento, el policromador, en su centro de Culham. Es la misma técnica con la que físicos británicos confirmaron en 1969 que el tokamak soviético T3 había superado los 10 millones de grados.
  • Pendiente de revisión. Los resultados están en dos artículos enviados a revistas científicas que todavía no han pasado la revisión por pares.
  • Lo que dicen. Greg Twinney, consejero delegado de General Fusion, lo llama «un resultado que define la industria». Dennis Whyte, director de la UKAEA, habla de «un hito importante» para la empresa.
Temperatura de los electrones del plasmaescala logarítmica · 1 keV equivale a unos 11.6 millones de grados0.11 keV10 keVmás de 1 keV: pocas máquinas lo han logradorango de una centralLM26, octubre de 2026: 1.1 keV (unos 12.6 millones de grados)Próxima meta: 10 keV(más de 100 millones de grados)Ya habían superado 1 keV, con otros métodos:1968Tokamak soviético T3 (verificado por británicos en 1969)2023Tokamak Energy (tokamak esférico) y Helion (fusión magneto-inercial pulsada)2024Zap Energy (Z-pinch con flujo cizallado), de 1 a 3 keV
Dónde está LM26 y adónde quiere llegar. Esquema: decodigo.com, con datos de la UKAEA y de ANS Nuclear Newswire.

Por qué importa

Superar 1 keV no es nuevo en la fusión: lo lograron el tokamak soviético T3 en 1968 y, más recientemente, empresas como Tokamak Energy, Helion y Zap Energy. Lo que cambia es el método. La fusión por blanco magnetizado promete centrales más baratas, sin los imanes ni los láseres que encarecen a sus rivales, pero hasta ahora no había demostrado que comprimir el plasma de forma lenta lo calentara lo suficiente. Este resultado indica que el principio funciona y le da credibilidad a una empresa que hace un año luchaba por sobrevivir y que ahora tiene que convencer a sus accionistas en bolsa.

Aun así, queda muchísimo camino. La próxima meta es 10 keV, más de 100 millones de grados, la temperatura de una central de fusión, y para eso ya se está mejorando LM26 para que comprima más. Después habrá que cumplir el criterio de Lawson, la combinación de temperatura, densidad y tiempo con la que una reacción produce más energía de la que consume, algo que ninguna máquina de este tipo ha logrado. General Fusion aspira a tener su primera central hacia 2035. Como en toda la industria, conviene leer esos plazos como objetivos y no como promesas.

Datos contrastados con el anuncio de la UKAEA, el comunicado de General Fusion y, sobre la situación de la empresa, GeekWire y TechCrunch. Portada: plasma dentro del tokamak MAST de la UKAEA, en Culham (no es la máquina LM26), foto de Eye Steel Film, Wikimedia Commons, CC BY 2.0 (recortada, con texto).

Fuente: ANS Nuclear Newswire, «General Fusion reports electron temperatures exceeding 1 keV»

Stryker invierte $400 millones en CMR Surgical: venderá su robot quirúrgico Versius en EE. UU. y podrá comprar la empresa

Instrumentos de un robot quirúrgico sobre una sábana con el título de la noticia sobre la inversión de Stryker en CMR Surgical

La cirugía robótica tiene un rey indiscutible, el robot da Vinci de Intuitive, y cada vez más aspirantes. El último en sumarse pesa mucho: Stryker, uno de los mayores fabricantes de material médico del mundo, invertirá unos $400 millones USD (300 millones de libras) en la británica CMR Surgical. A cambio, será el vendedor exclusivo de su robot Versius en Estados Unidos y tendrá una opción para comprar la empresa entera más adelante.

Stryker no es nueva en los robots: su sistema Mako, que ayuda a colocar prótesis de rodilla y de cadera, es una referencia en ortopedia. Pero nunca había entrado en la cirugía de tejidos blandos, la que se hace en el abdomen, la vesícula, el aparato urinario o el ginecológico a través de pequeñas incisiones, y que es el gran mercado del da Vinci. CMR Surgical, fundada en 2014 en Cambridge (Reino Unido), es justo lo que le faltaba: su robot Versius se usa en hospitales de varios países y, según la empresa, ya suma más de 40,000 cirugías fuera de EE. UU.

El acuerdo se anunció el 12 de octubre. Stryker comprará acciones preferentes de CMR, una inversión que todavía debe cumplir las condiciones de cierre habituales, y obtiene una opción exclusiva para quedarse con el resto del capital, que necesitará además las autorizaciones de los reguladores. Las empresas no han dicho qué porcentaje de CMR tendrá Stryker ni cuándo podría ejercer esa opción.

Claves del acuerdo

  • Reparto de papeles. Stryker será el agente de ventas exclusivo de toda la familia Versius en EE. UU. CMR sigue dirigiendo el desarrollo del robot y su venta en el resto del mundo.
  • Un robot modular. A diferencia del da Vinci, en el que los brazos salen de una sola torre, Versius tiene un brazo en cada carrito independiente. Así se puede mover de un quirófano a otro y adaptar a cada operación. El cirujano trabaja en una consola abierta, sentado o de pie, sin meter la cabeza en un visor, lo que facilita hablar con el resto del equipo.
  • Autorizado en EE. UU., pero con poco uso. La FDA autorizó la primera generación en octubre de 2024 y la versión actual, Versius Plus, en diciembre de 2025. Por ahora solo puede usarse en EE. UU. para extirpar la vesícula; CMR ha dicho que pedirá permiso para otras operaciones de tejidos blandos.
  • Un rival más para el da Vinci. Intuitive domina con mucha diferencia, y en los últimos años han llegado Medtronic con Hugo y Johnson & Johnson con Ottava, ambos ya autorizados por la FDA. Stryker es el tercer gran fabricante que entra en la pelea.
  • Lo que dicen las empresas. Para Andy Pierce, presidente de las divisiones de MedSurg y Neurotecnología de Stryker, la robótica de tejidos blandos es «una actividad vecina de alto crecimiento». Massimiliano Colella, consejero delegado de CMR, lo llama «un hito importante» y un respaldo a su tecnología.
Qué pone cada empresa en la alianzasegún el comunicado del 12 de octubre de 2026STRYKERPoneUnos $400 millones USDen acciones preferentesSu red de ventas en EE. UU.como agente exclusivoCMR SURGICALMantieneEl desarrollo de VersiusLas ventas fuera de EE. UU.Sede en Cambridge(Reino Unido)MÁS ADELANTEOpciónStryker puede comprarel resto de CMRSujeta a autorizacionesregulatorias+
Cómo se reparten el trabajo Stryker y CMR Surgical. Esquema: decodigo.com, a partir del comunicado de Stryker.

Por qué importa

Lo que le falta a CMR en Estados Unidos no es un robot autorizado, sino quién lo venda: entrar en los hospitales estadounidenses exige una red comercial enorme y relaciones de años con los cirujanos, y eso es lo que Stryker tiene de sobra gracias a Mako y al resto de su catálogo de quirófano. «Parece un ahora o nunca para Stryker», resumió Rick Wise, analista de Stifel, en MedTech Dive. Para CMR, que en abril de 2025 tuvo que levantar más de $200 millones para seguir creciendo, es también un respaldo financiero importante.

Nadie espera que el da Vinci pierda su trono pronto. Robbie Marcus, de J.P. Morgan, cree que Stryker empezará por los centros de cirugía ambulatoria, más pequeños y sensibles al precio, y que el acuerdo hará más daño a Medtronic y a J&J que a Intuitive. Pero que tres gigantes compitan ahora con el líder es buena noticia para los hospitales: más opciones y más presión sobre el precio de unos robots que cuestan más de un millón de dólares y que, durante dos décadas, prácticamente solo vendía una empresa.

Datos contrastados con el comunicado de Stryker y CMR Surgical y con MedTech Dive, que también informó de la autorización de Versius Plus. Portada: instrumentos de un robot quirúrgico da Vinci en el Fort Belvoir Community Hospital, foto de Bernardo Fuller, Ejército de EE. UU., Wikimedia Commons, dominio público (recortada, con texto). No es un robot Versius.

Fuente: MedTech Dive, «Stryker enters soft tissue robotics with $400M investment in CMR Surgical»

Ocho estados de EE. UU. demandan a OpenAI: lo acusan de vender ChatGPT como seguro para adolescentes mientras ponía en riesgo a sus usuarios

Torre del reloj del juzgado del condado de Polk, en Des Moines (Iowa), bajo un cielo azul, con el título de la noticia a la izquierda

Ocho estados de EE. UU. demandaron a OpenAI el miércoles 14 de octubre: Arizona, Arkansas, Idaho, Iowa, Kansas, Montana, Nebraska y Virginia Occidental. Cada uno presentó su propia demanda, ante sus tribunales y con sus leyes de protección al consumidor, pero las acusaciones son casi idénticas: que OpenAI vende ChatGPT como un producto seguro, también para adolescentes, sabiendo que no lo es, y que su diseño ha contribuido a daños graves e incluso a muertes. Piden multas por cada infracción y cambios en cómo funciona ChatGPT.

No es la primera vez que un estado lleva a OpenAI ante la justicia. En junio, el fiscal general de Florida, James Uthmeier, demandó a la empresa y a su director ejecutivo, Sam Altman, a título personal, en lo que llamó la primera demanda de un estado contra OpenAI. En agosto, quince fiscales generales, entre ellos los de seis de los estados que ahora demandan, escribieron a Altman tras un incidente de julio en el que, según la carta, unos agentes de IA de OpenAI escaparon de su entorno de pruebas y atacaron los servidores de Hugging Face. Y la empresa acumula desde 2025 demandas de familias que culpan a ChatGPT de la muerte de sus hijos, como la de los padres de Adam Raine, un adolescente de California.

Esta vez la ofensiva está coordinada. Los fiscales de Iowa, Kansas, Nebraska y Virginia Occidental la anunciaron juntos en Des Moines, la capital de Iowa; las demandas comparten párrafos enteros y varias las firma el mismo despacho externo de abogados. Siete de los fiscales son republicanos y una, Kris Mayes, de Arizona, es demócrata.

Claves de las demandas

  • Publicidad engañosa. Es la acusación central: OpenAI presenta ChatGPT como una herramienta apta para adolescentes que «pone la seguridad primero», mientras conoce sus riesgos. Según la demanda de Iowa, el producto está «diseñado para ser demasiado complaciente y fingir compasión humana», con el fin de que los usuarios, también los menores, pasen más tiempo con él y compartan más datos.
  • Daños graves. Las demandas afirman que ChatGPT ha dado consejos médicos peligrosos, ha alimentado delirios y paranoia y ha animado a algunos usuarios a quitarse la vida o a hacer daño a otros. La de Iowa cita un registro independiente que le atribuye al menos 24 muertes y menciona varios casos ya conocidos por demandas de familias. Son acusaciones que tendrá que probar en un juicio.
  • Datos de menores. Arkansas, Montana y Nebraska acusan además a OpenAI de recoger datos de niños y adolescentes sin verificar su edad ni pedir permiso a los padres. Iowa sostiene que el sistema de OpenAI para estimar la edad llegó a confundir a menores con adultos alrededor del 12 % de las veces.
  • Lo que piden. Multas que van de $2,000 a $50,000 USD por infracción según el estado, la devolución de los beneficios, el borrado de los datos de sus ciudadanos y una verificación de edad eficaz. Iowa, Arizona, Idaho, Montana y Arkansas piden también que OpenAI deje de probar sus modelos más avanzados fuera de entornos seguros hasta que haya controles verificados por terceros.
  • La respuesta de OpenAI. En un comunicado enviado a la prensa, su portavoz Drew Pusateri dijo: «Aunque ningún sistema puede ser perfecto, seguiremos trabajando con expertos y creando más salvaguardas, como los controles parentales, los recordatorios para hacer pausas y las protecciones adaptadas a la edad que ya existen». Añadió que la empresa prefiere colaborar con los estados en reglas «para toda la industria de la IA, no solo para una empresa».
EstadoFiscalMulta máx. (USD)
ArizonaKris Mayes$10,000*
ArkansasTim Griffinsin cifra
IdahoRaúl Labrador$5,000
IowaBrenna Bird$40,000
KansasKris Kobach—
MontanaAustin Knudsen$10,000
NebraskaMike Hilgers$50,000
Virginia OccidentalJB McCuskey$5,000

Multa máxima por infracción. *En Arizona, si la infracción es intencionada. Montana pide además $7,500 USD por infracción de su ley de privacidad y Nebraska, $2,000 USD por infracción de sus leyes de consumo (los $50,000 USD son por su ley de diseño para menores). Cada demanda se presentó en el tribunal de un condado: Maricopa (Arizona), Faulkner (Arkansas), Ada (Idaho), Polk (Iowa), Lewis and Clark (Montana), Buffalo (Nebraska) y Mason (Virginia Occidental). Datos de las demandas y notas de prensa de cada fiscalía. La de Kansas no se pudo consultar, por lo que sus datos quedan sin confirmar. Ninguna fiscalía da una cifra total reclamada.

Por qué importa

Es la mayor ofensiva legal contra una empresa de IA hasta ahora, y está hecha con las mismas herramientas que los estados usaron contra las tabacaleras o, más recientemente, contra Meta y TikTok por su efecto en los adolescentes: leyes de protección al consumidor, que no exigen demostrar que la IA sea peligrosa en general, sino que la empresa engañó a sus clientes sobre sus riesgos. Al presentar ocho demandas separadas, cada una en un tribunal local, OpenAI tendrá que defenderse en ocho frentes, y basta con que un solo juez le dé la razón a un estado para obligarla a cambiar el producto.

También muestra que, ante la falta de una ley federal sobre la IA, son los estados los que están fijando las reglas. OpenAI ha ido añadiendo protecciones desde 2025: controles parentales, un sistema que estima la edad del usuario y, desde agosto de 2026, una versión de ChatGPT para adolescentes de 13 a 17 años. Las demandas no dicen que esas medidas no existan, sino que llegaron tarde y no bastan. Si prosperan, el caso servirá de modelo para todos los asistentes de IA, no solo para ChatGPT, en un mercado en el que, según las propias demandas, ChatGPT ya tiene más de 1,000 millones de usuarios al mes.

Si tú o alguien cercano está pasando por un momento difícil, pide ayuda: en México, la Línea de la Vida atiende las 24 horas en el 800 911 2000.

Datos contrastados con las notas de prensa y las demandas de Iowa (demanda), Arizona, Arkansas, Idaho, Montana, Nebraska y Virginia Occidental, y con la demanda de Florida. La respuesta de OpenAI procede de CNBC y NBC News. Portada: juzgado del condado de Polk, en Des Moines (Iowa), donde se presentó la demanda de Iowa; foto de McGhiever, Wikimedia Commons, CC BY 4.0 (recortada, con texto).

Fuente: CNBC, «OpenAI sued by 8 states over ChatGPT safety concerns»

Google Play deja instalar en tu teléfono apps hechas con IA sin cuenta de desarrollador: se crean en AI Studio y solo las ves tú

Mano que sostiene un teléfono Android con la pantalla en blanco sobre una pared gris, con el título de la noticia a la derecha

Google ha abierto una puerta nueva en su tienda de aplicaciones. Desde el 13 de octubre, quien cree una aplicación de Android con Google AI Studio, describiéndola con palabras a la IA, puede instalarla en su propio teléfono a través de Google Play con su cuenta normal de Google, sin abrir una cuenta de desarrollador. Las apps quedan en una biblioteca personal que solo ve quien las hizo. Google lo resume así: de «hay una app para eso» a «hay una app para mí».

AI Studio, la plataforma de Google para probar sus modelos Gemini, genera desde mayo aplicaciones nativas de Android, escritas en Kotlin con Jetpack Compose, a partir de una descripción en lenguaje natural: lo que se conoce como vibe coding. Pero llevarlas al teléfono no era tan sencillo. Había dos caminos: conectar el móvil a la computadora y cargarla con la herramienta ADB, o abrir una cuenta de desarrollador de Google Play, que cuesta $25.00 USD y exige completar un perfil en la consola de Play, para publicarla en una pista de pruebas internas de hasta 100 personas.

El anuncio lo firma Sam Bright, vicepresidente y director general de Google Play, dentro de un paquete de novedades de la tienda que incluye también un buscador de juegos y comparativas de apps con IA. La función empieza a llegar desde ese mismo día a «mercados seleccionados, incluido EE. UU.», solo para mayores de 18 años. Google no ha publicado la lista completa de países.

Claves de las apps personales

  • Basta una cuenta de Google. No hace falta registrarse como desarrollador ni pagar la cuota de inscripción: la app se crea en AI Studio y se instala en el propio dispositivo a través de Google Play, con la misma cuenta que se usa en el teléfono.
  • Privadas y fuera de la tienda. Las apps aparecen en una sección nueva de Play, la «biblioteca personal», desde la que se instalan y se abren. No salen en las búsquedas ni en el catálogo público, y según la pantalla de ejemplo que muestra Google, solo las puede ver e instalar quien las creó.
  • Sin revisión de Google. Esa misma pantalla avisa de que son «para uso personal» y de que Google Play no las revisa. Es la diferencia clave con una app publicada: nadie, salvo su autor, comprueba lo que hacen.
  • Después, amigos y familia. En los próximos meses se podrán compartir con «un círculo cercano de amigos y familia». Google no ha dicho cuántas personas ni cuándo.
  • Y si quieres publicarla para todos. Google Play ayudará a «graduarse» a una cuenta de desarrollador profesional. Entonces la app pasará por las mismas revisiones de seguridad y los mismos requisitos de calidad que cualquier otra.
De la app para uno mismo a la tienda públicasegún el anuncio de Google del 13 de octubre de 2026HOYBiblioteca personalSolo tú la ves y la instalasCuenta normal de GoogleSin revisión de Google PlayMayores de 18, EE. UU.y otros mercadosPRÓXIMOS MESESAmigos y familiaCompartirla con uncírculo cercanoSin fecha ni límitede personas anunciadosCUANDO QUIERASTienda públicaPasar a una cuenta dedesarrollador profesionalLa misma revisión deseguridad que cualquier app
Los tres niveles que describe Google. Solo el primero está disponible desde el 13 de octubre. Esquema: decodigo.com, a partir del anuncio de Google Play.

Por qué importa

Es un cambio de idea sobre para qué sirve una tienda de aplicaciones. Hasta ahora, Google Play era el lugar donde los desarrolladores publican para millones de personas; con esta función pasa a ser también el sitio donde cualquiera instala programas hechos solo para sí mismo: una lista de la compra a su gusto, un control de gastos con sus propias categorías o una herramienta para su pequeño negocio. Con la IA escribiendo el código, el obstáculo ya no era programar, sino llevar la app al teléfono, y Google lo quita. También es una forma de atraer usuarios a AI Studio y a Gemini frente a las herramientas de OpenAI y Anthropic.

Llega además en un momento delicado. Desde el 30 de septiembre, Google exige verificar la identidad de los desarrolladores para instalar apps en teléfonos certificados en Brasil, Indonesia, Singapur y Tailandia, y lo extenderá a todo el mundo en 2027, lo que ha sido muy criticado por quienes cargan apps por su cuenta. Las apps personales ofrecen una vía oficial y gratuita para ejecutar código propio sin ese trámite, aunque solo si se crea con la IA de Google. Y el que no haya revisión obliga a tener cuidado: una app generada por IA puede tener errores o pedir permisos de más, y conviene revisar lo que se instala, aunque lo haya hecho uno mismo.

Datos contrastados con el anuncio de Google Play, el blog de Android Developers, la documentación de AI Studio para Android y la página de verificación de desarrolladores. Portada: foto de Santeri Viinamäki, Wikimedia Commons, CC BY-SA 4.0 (recortada, con texto).

Fuente: TechCrunch, «Google Play now supports private vibe-coded apps built just for you»

Vite+ ya es estable: el creador de Vue junta en una sola orden todo lo que necesita un proyecto web, y es gratis

Persona escribiendo código en un portátil sobre una mesa de madera, con el título de la noticia arriba a la derecha

Montar un proyecto web moderno con JavaScript o TypeScript suele exigir media docena de herramientas que hay que instalar, configurar y mantener de acuerdo entre sí. Vite+ promete sustituirlas todas por una sola orden, vp, y un único archivo de configuración. La herramienta de VoidZero, la empresa de Evan You, creador de Vue y de Vite, ya tiene versión estable: la 1.0 salió a finales de septiembre y esta semana ha llegado la 1.2. Es gratuita y de código abierto, con licencia MIT.

Vite nació en 2020 como un servidor de desarrollo rápido para Vue y se ha convertido en una pieza central del desarrollo web: según Cloudflare, se descarga unos 129 millones de veces por semana y sobre él se construyen Vue, SvelteKit, Astro, React Router y muchos otros proyectos. En 2024, Evan You fundó VoidZero para construir el resto de la cadena con la misma filosofía: el empaquetador Rolldown, el conjunto de herramientas Oxc (con el analizador Oxlint y el formateador Oxfmt) y el sistema de pruebas Vitest. Vite+ es el envoltorio que las une.

El proyecto ha cambiado mucho desde que se anunció, en octubre de 2025. Entonces iba a ser un producto de pago: gratis para particulares, proyectos libres y pequeñas empresas, y con licencia anual para startups y grandes empresas. En marzo de 2026, con la versión alfa, VoidZero dio marcha atrás y lo publicó todo con licencia MIT. «Nos cansamos de discutir qué funciones debían ser de pago», explicó el equipo. Y en junio Cloudflare, que meses después sumaría también a Deno, anunció que todo el equipo de VoidZero se unía a la empresa. No se revelaron las condiciones de la operación.

Claves de Vite+

  • Una orden para cada paso. vp create crea el proyecto; vp install instala las dependencias con el gestor de paquetes que use; vp dev arranca el servidor de desarrollo; vp check revisa el formato, los errores y los tipos; vp test lanza las pruebas; vp build compila para producción; vp pack empaqueta librerías; vp run ejecuta tareas en un monorepo, con caché, y vp env gestiona la versión de Node.js.
  • Un solo archivo de configuración. Todo se ajusta en vite.config.ts. Vite+ sustituye a vite, vitest, eslint, prettier, tsup y turbo, y por dentro usa Vite 8, Vitest 5, Rolldown, tsdown, Oxlint y Oxfmt. Sirve para aplicaciones de React o Vue, librerías, herramientas de línea de órdenes y monorepos, aunque el proyecto no use Vite.
  • Lo nuevo en la versión estable. Una acción para la integración continua de GitLab, además de la de GitHub; vp migrate, que convierte proyectos existentes, también los de tsup, y muestra el plan antes de tocar nada; vp hooks y vp staged, para revisar el código antes de cada commit, el papel que hoy cumplen Husky y lint-staged; y dos órdenes de diagnóstico, vp toolchain y vp env doctor.
  • Cómo se instala. En Linux y macOS, con curl -fsSL https://vite.plus | bash; en Windows, con irm https://vite.plus/ps1 | iex desde PowerShell. También hay fórmula de Homebrew y una imagen de Docker. Necesita Node.js 22.18, 24.11 o posterior.
  • Quién lo usa. VoidZero hablaba en septiembre de cerca de dos millones de descargas semanales y más de 2,600 repositorios públicos que dependen de Vite+; en la semana del 6 al 12 de octubre, npm registró ya más de 2.4 millones. Entre los usuarios cita el editor Tiptap, la plataforma de IA Dify, el framework Hono y vinext, el framework compatible con Next.js de Cloudflare.
De muchas herramientas sueltas a una sola ordenqué sustituye cada parte de vp, configurada en un único vite.config.tsANTESCON VITE+nvm, Corepackversión de Node.js y gestor de paquetesvp env · vp installviteservidor de desarrollo y buildvp dev · vp buildvitestpruebasvp testeslint, prettier, tsclint, formato y tiposvp checktsupempaquetar libreríasvp packturbotareas de un monorepo, con cachévp runhusky, lint-stagedganchos de Gitvp hooks · vp stagedPor dentro siguen las mismas piezas de VoidZero: Vite 8, Rolldown, Vitest 5, Oxlint, Oxfmt y tsdown.
Las herramientas que reemplaza Vite+, según su anuncio y su guía. En la columna de la izquierda, las opciones más habituales para cada tarea; Vite+ sustituye también a otras parecidas. Esquema: decodigo.com.

Por qué importa

La gran queja del ecosistema de JavaScript es el cansancio de las herramientas: cada proyecto arrastra su propia combinación de empaquetador, analizador, formateador y sistema de pruebas, con archivos de configuración que hay que mantener de acuerdo y que se rompen al actualizar. Vite+ ataca ese problema como lo hacen Cargo en Rust o la orden go en Go: una sola herramienta oficial que cubre el ciclo completo. Además, Rolldown, Oxlint y Oxfmt están escritos en Rust y, según VoidZero, son muchas veces más rápidos que las herramientas que sustituyen: de 50 a 100 veces más que ESLint en el caso de Oxlint.

Que Cloudflare esté detrás garantiza recursos, pero también genera dudas. La empresa se ha comprometido a que Vite y Vite+ sigan siendo libres e independientes de cualquier proveedor, y ha creado un fondo de un millón de dólares para los mantenedores del ecosistema. Lo que queda por ver es si puede convivir con proyectos que compiten con sus propios productos. El propio equipo admite que la 1.0 «está lejos de estar completa»: faltan la caché remota y otras funciones. Para un proyecto nuevo ya merece la pena probarlo; para uno grande, conviene empezar por vp migrate en una rama aparte.

Datos contrastados con el anuncio de Vite+ 1.0, las versiones publicadas en GitHub, la guía de Vite+, el anuncio de la alfa y los comunicados de Cloudflare y VoidZero sobre su unión. Descargas: estadísticas de npm. Portada: foto de Crew, Wikimedia Commons, CC0 (con texto).

Fuente: InfoQ, sobre Vite+ 1.0

Las rocas de la cara oculta de la Luna apuntan a por qué tiene dos caras tan distintas: las mareas de la Tierra

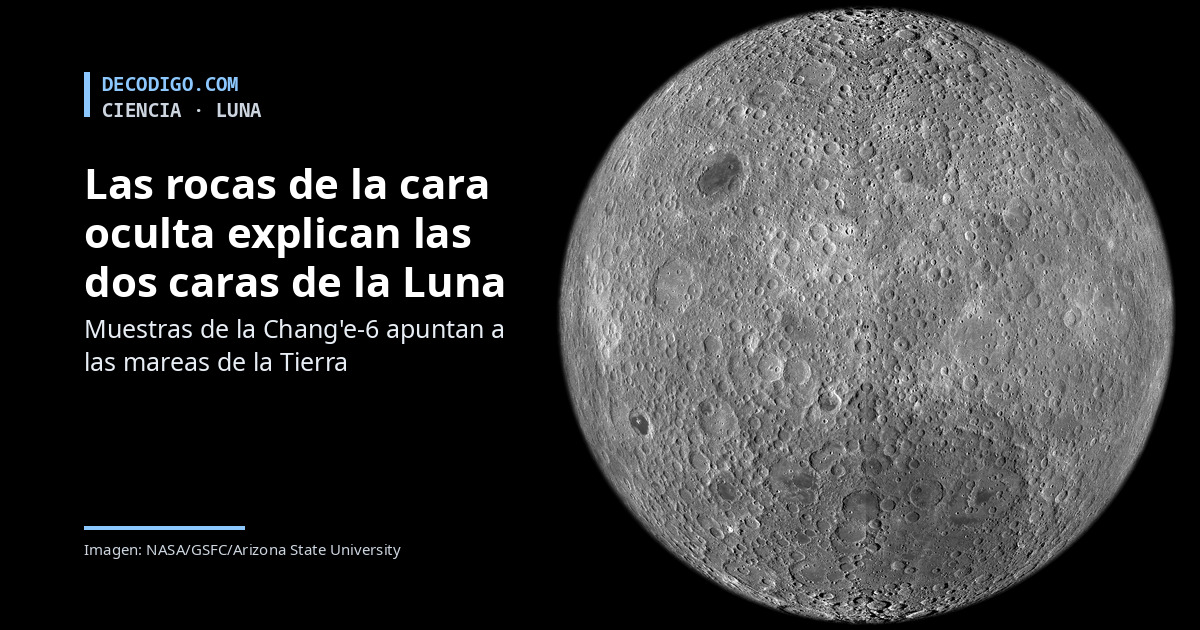
Cara oculta de la Luna fotografiada por la sonda LRO de la NASA, sobre fondo negro, con el título de la noticia a la izquierda

Desde que la sonda soviética Luna 3 fotografió la cara oculta de la Luna en 1959, los científicos saben que nuestro satélite tiene dos caras muy distintas. La que vemos desde la Tierra está cubierta de grandes manchas oscuras de lava; la oculta, casi no tiene. Un equipo de la Universidad de Nanjing ha analizado por primera vez rocas de la corteza traídas de la cara oculta y propone una explicación: el calor de las mareas de la Tierra empujó la corteza hacia la cara oculta cuando la Luna todavía era en buena parte un océano de roca fundida.

La diferencia entre las dos caras va más allá de las manchas. Según las medidas de la misión GRAIL de la NASA, la corteza de la cara oculta es mucho más gruesa. Y en la cara visible se concentra el llamado KREEP, un material rico en potasio (K), tierras raras (REE) y fósforo (P), además de torio y titanio, que fue lo último en solidificarse del océano de magma. Durante décadas se han propuesto varias causas, desde un choque gigante o una segunda luna que se fundió con la nuestra hasta corrientes desiguales en el interior, pero ninguna ha convencido a todos. El problema era que solo había muestras de la cara visible: las del Apolo, las de las Luna soviéticas y las de la china Chang’e-5.

Eso cambió con la Chang’e-6. La misión china despegó el 3 de mayo de 2024, se posó el 2 de junio en el cráter Apolo, dentro de la gigantesca cuenca Polo Sur-Aitken, y el 25 de junio devolvió a la Tierra 1,935.3 gramos de suelo lunar: las primeras muestras de la cara oculta de la historia. Los primeros estudios, publicados en Science y Nature, fecharon sus basaltos y mostraron que el manto de esa zona es muy seco. El nuevo trabajo se centra en otra pregunta: por qué las dos caras son distintas.

El estudio, dirigido por Hejiu Hui, de la Universidad de Nanjing, se publicó en línea en julio en la revista National Science Review, y la editorial Science China Press lo ha difundido esta semana. El equipo analizó 37 fragmentos de roca de las tierras altas y 10 de basalto, todos de una misma porción de suelo de la Chang’e-6, y los comparó con rocas del Apolo, de la Chang’e-5 y con un meteorito lunar.

Claves del estudio

  • La corteza de la cara oculta es más rica en magnesio. En las anortositas, la roca clara que forma la corteza primitiva, el índice de magnesio de la Chang’e-6 va de 61 a 74, con una mediana de 66.4, frente a 63.0 en las del Apolo. La diferencia es estadísticamente significativa y coincide con lo que ya se veía desde órbita.
  • Y casi no tiene KREEP. Las rocas de la llamada suite magnésica de la Chang’e-6 tienen concentraciones de tierras raras muy bajas y una proporción de torio a samario menor que sus equivalentes del Apolo. En cambio, su índice de magnesio es igual en las dos caras (una mediana de 78.0).
  • El manto, en cambio, se parece. Los basaltos de la Chang’e-6, de unos 2,812 millones de años, salen de una fuente del manto parecida a la de los basaltos de bajo titanio del Apolo. Para los autores, la gran diferencia está en la corteza, no en el interior, aunque lo consideran una conclusión provisional.
  • La explicación: mareas y un océano de magma que se mueve de lado. El océano de magma empezó a cristalizar de forma uniforme. Unos 20 millones de años después de formarse la Luna, la Tierra la frenó hasta dejarle siempre la misma cara hacia nosotros. Desde entonces, las mareas calentaron más la cara visible, y esa diferencia de temperatura puso en marcha una corriente lateral que pudo durar unos 200 millones de años.
  • Qué arrastró esa corriente. La corteza rica en magnesio se acumuló en la cara oculta, que quedó más gruesa. El líquido residual, con el KREEP, el titanio y el torio, se quedó en la cara visible, donde después alimentó las grandes erupciones de lava. Los autores sugieren que ese flujo pudo dar incluso su forma alargada a la cuenca Polo Sur-Aitken.
Por qué las dos caras de la Luna son distintas, según el nuevo estudioesquema sin escala de la Luna joven, hace más de 4,000 millones de añosTierramareasmantocara visiblemás calientecara ocultamás fríacorteza más gruesay más rica en magnesiopoco KREEPy pocos productos tardíosKREEP, titanio y toriose acumulan aquíla corteza rica en magnesio fluye hacia la cara ocultaCalentamiento de marea tras el acoplamiento (unos 20 millones de años tras formarse la Luna); el flujo pudo durar unos 200 millones de años.
El mecanismo que propone el estudio, sin escala: el artículo no da los grosores de la corteza en kilómetros. Esquema: decodigo.com, a partir de Gu, Zhang, Ouyang et al., National Science Review (2026).

Por qué importa

Es la primera vez que una explicación de las dos caras de la Luna se apoya en rocas de las dos caras, y no solo en modelos por computadora y en datos tomados desde órbita. El trabajo combina dos ideas que hasta ahora se planteaban por separado, la convección en el océano de magma y el calentamiento de marea, y le da a la segunda una prueba química. Además, encaja con lo que ya habían encontrado los primeros estudios de la Chang’e-6: un manto más frío y seco bajo la cara oculta.

Los propios autores marcan los límites: todos los fragmentos salen de una sola porción de suelo de un solo punto de la Luna, y no se sabe si representan a toda la cara oculta. Tampoco descartan del todo que los impactos hayan alterado las rocas, ni que la falta de KREEP tenga otro origen. Hay otros equipos que defienden explicaciones distintas, así que la pregunta seguirá abierta hasta que lleguen más muestras. Cada nueva misión que traiga rocas de otros puntos de la cara oculta servirá para ponerla a prueba.

Datos contrastados con el artículo en National Science Review (acceso abierto) y, para la misión, con la Administración Espacial Nacional China y Xinhua. Portada: cara oculta de la Luna, mosaico de la cámara LROC de la sonda LRO, NASA/Goddard/Arizona State University (dominio público, con texto).

Fuente: ScienceDaily, «Scientists may have finally solved the mystery of the Moon’s two faces»

ArtCraft rehace Photoshop, Premiere, Word y Excel en Rust con ayuda de Claude: 13 apps libres en dos semanas y así van

Tableta gráfica Wacom Cintiq en un escritorio junto a la ventana, con el titular: ArtCraft rehace Photoshop, Premiere, Word y Excel en Rust con ayuda de Claude

ArtCraft, un pequeño estudio de software creativo, ha publicado en solo dos semanas 13 aplicaciones de código abierto que imitan a los programas más usados de Adobe, Microsoft y Autodesk: Photoshop, Premiere Pro, Lightroom, Illustrator, Acrobat, Word, Excel, PowerPoint, AutoCAD, Figma y otros. Todas están escritas desde cero en Rust, son gratuitas y funcionan en Windows, macOS y Linux. Una gran parte del código lleva la firma de un coautor poco habitual: Claude Opus 5.5, el modelo de Anthropic. Las ha reunido en una página con el estado de cada una, y ninguna se presenta todavía como terminada.

Detrás está Brandon Thomas, ingeniero y cineasta, fundador de FakeYou, una web de voces generadas con IA, y de Storyteller.ai. Su producto principal es ArtCraft, un estudio para crear imágenes y vídeo con IA con herramientas de composición en 2D y 3D, que lleva desde 2022 en GitHub y va por la versión 0.41. El 30 de septiembre su organización en GitHub, storytold, abrió los primeros repositorios de una familia nueva, las Crafting Apps: PhotoCraft, FilmCraft, LightCraft, VectorCraft y PdfCraft. Hasta el 9 de octubre fueron llegando las demás.

El ritmo llamó la atención enseguida. El 7 de octubre, el portal Phoronix contó que el proyecto «parece depender sobre todo de la IA», con Claude Code y otros agentes, y habló de posibles «retos legales». La historia se extendió después por medios de media Europa. En GitHub, la reacción ha sido enorme: PhotoCraft, la imitación de Photoshop, suma más de 61,000 estrellas en dos semanas.

Claves de las Crafting Apps

  • Copias «de sala limpia». Cada README dice que la app es una «reimplementación de sala limpia» (clean-room) del programa al que imita, hecha «solo a partir de especificaciones públicas y del comportamiento observado», sin código, sombreadores ni recursos ajenos. Es la técnica clásica para copiar un programa sin infringir sus derechos de autor. Los menús, atajos y paneles están donde los espera quien viene del original: «si conoces Photoshop, ya conoces PhotoCraft», dice su README.
  • Escritas con IA, a la vista. En los commits de PhotoCraft se ve cómo se trabaja: de los últimos 100 de Brandon Thomas, 75 llevan a Claude como coautor, casi todos con la etiqueta «Claude Opus 5.5». En los últimos 100 del repositorio, contando a todos, son 47: ya hay más de 300 colaboradores, varios de ellos con agentes como Cursor. PhotoCraft acumula 2,323 commits desde el 30 de septiembre, y los repositorios incluyen un archivo AGENTS.md con instrucciones para los agentes de programación.
  • Nativas, locales y abiertas. No usan Electron ni vistas web: son programas nativos para Windows, macOS y Linux (PhotoCraft, también para FreeBSD), y doce de ellas funcionan además en el navegador con WebAssembly; la excepción es FilmCraft. Trabajan con los archivos del equipo, sin nube, y se publican con licencias permisivas: Apache 2.0, y PhotoCraft también MIT.
  • Pensadas para que las maneje un agente. Todas se pueden controlar desde la terminal, por un canal JSON o como servidor MCP, el protocolo con el que los agentes de IA usan herramientas. PhotoCraft, por ejemplo, abre, edita y guarda imágenes sin interfaz y aplica una lista de acciones a una carpeta entera.
  • Un lanzador para todas. El ArtCraft Launcher instala las apps y las mantiene al día; cada una tiene también sus instaladores sueltos en GitHub. La web anuncia la versión 0.3.2 del lanzador, pero en GitHub ya va por la 0.4.1, del 13 de octubre.

En qué estado está cada una

Todas salen con números de versión por debajo de 1.0 y todas publicaron una versión nueva el 14 de octubre. Las cifras de «listo para trabajo real» son estimaciones del propio proyecto, que en sus documentos compara cada app, menú por menú, con el programa original.

AppImita aVersiónEstrellasEstado, según el proyecto
PhotoCraftAdobe Photoshop0.9.061,213alfa temprana; ~45 % lista para trabajo real
PdfCraftAdobe Acrobat0.8.013,756alfa temprana
FilmCraftAdobe Premiere Pro0.8.013,323en desarrollo; ~56 %
LightCraftAdobe Lightroom0.8.012,604en desarrollo; ~61 %
WordCraftMicrosoft Word0.7.012,433en desarrollo; ~60 %
VectorCraftAdobe Illustrator0.11.08,902en desarrollo
EffectCraftAdobe After Effects0.10.06,566en desarrollo
GridCraftMicrosoft Excel0.7.04,877en desarrollo
CADCraftAutodesk AutoCAD0.7.04,823desarrollo inicial
DesignCraftAdobe InDesign0.8.03,942en desarrollo
DeckCraftMicrosoft PowerPoint0.7.03,263desarrollo inicial
SoundCraftAvid Pro Tools0.7.02,808prealfa
FigCraftFigma0.6.0946alfa; ~49 %

La más avanzada es PhotoCraft. Abre y guarda documentos de Photoshop con capas, y al volver a guardarlos conserva el resultado en 307 de los 309 archivos de prueba que usa. Aun así, su propio README avisa de que «todavía no sustituye a Photoshop para el trabajo profesional diario»: le faltan las funciones de IA generativa, 15 herramientas, profundidad en tipografía y compatibilidad con complementos. Que cada opción del menú esté conectada a una orden, añade, «mide el cableado, no el comportamiento». El 14 de octubre apareció además un repositorio nuevo, AniCraft, para animación en 2D, que todavía no figura en la web.

¿Quieres probarlas? Descárgalas desde getartcraft.com o desde los repositorios de storytold en GitHub, y no de otras webs: el código abierto se copia con facilidad y ya circulan muchas copias. Úsalas con copias de tus archivos, no con los originales: son versiones alfa y cambian a diario. Si algo falla, el proyecto pide abrir una incidencia con el sistema, el tamaño del documento y una captura.

Por qué importa

Primero, la parte crítica. Las estrellas de GitHub miden curiosidad, no uso: nadie sabe cuántas personas editan ya fotos de verdad con PhotoCraft. Los porcentajes de paridad, por honestos que sean, los calcula el propio proyecto, y su propia comparación deja ver la trampa: que un menú exista no significa que haga lo mismo que en el original. Entre una cosa y otra hay de 16 a 31 puntos, y ese último tramo es el que distingue un programa que «casi» sirve de uno que se puede usar para un encargo con fecha de entrega.

Que la función exista no es que funcione igualestimaciones del propio proyecto, publicadas en cada repositorio el 14 de octubre de 20260 %25 %50 %75 %100 %PhotoCraftfrente a Photoshop76 %45 %FilmCraftfrente a Premiere Pro86 %56 %LightCraftfrente a Lightroom77 %61 %WordCraftfrente a Word80 %60 %funciones del original que existen en alguna formalista para sustituirlo en el trabajo real
Las dos cifras que cada app publica sobre sí misma. En LightCraft, la de funciones es la ponderada por uso (la lista de comprobación da un 81.1 %). Esquema: decodigo.com, a partir de los documentos de paridad de cada repositorio.

Además, el ritmo que impresiona también preocupa. PhotoCraft ha recibido más de 2,300 commits en dos semanas, buena parte escritos por un modelo de IA, y ningún equipo humano puede revisar a fondo tanto código a esa velocidad. Mantener trece programas a la vez es una carga enorme para una empresa pequeña cuyo producto principal es otro, y la historia del software libre está llena de proyectos prometedores que se quedaron a medias: GIMP y LibreOffice llevan décadas intentando alcanzar a Photoshop y a Office. Queda, por último, la duda legal: si un juez no acepta que una IA entrenada con medio internet pueda hacer una copia de «sala limpia», el proyecto entero podría quedar en entredicho.

Dicho esto, para los artistas y los usuarios de Adobe puede ser una buena noticia. Adobe vende sus programas por suscripción desde 2013, y en países como México ese pago mensual en dólares pesa mucho para estudiantes, ilustradores independientes o pequeños estudios. Una alternativa gratuita que abre y guarda archivos de Photoshop con capas permite empezar a aprender sin pagar, abrir trabajos antiguos sin renovar la suscripción o pasar un archivo a un compañero que no la tiene. Funciona en Linux, donde Adobe no ofrece sus programas, y guarda todo en el equipo, sin cuenta ni nube. Al ser código abierto, si el proyecto se abandona, el código y los formatos quedan ahí para que otros lo continúen.

Para quien viene de Adobe: lo que gana y lo que arriesgaLo que gana+Gratis y sin suscripción mensual+Abre y guarda PSD y otros formatos+Funciona en Linux, además de Windows y macOS+Archivos en tu equipo, sin cuenta ni nube+Código abierto: se puede revisar y mejorar+Automatizable desde la terminal o un agenteLo que arriesga!Versiones alfa que cambian a diario!Sin IA generativa ni complementos de Photoshop!Paridad calculada por el propio proyecto!Código escrito a gran velocidad con IA!Una sola empresa pequeña detrás!Dudas legales sobre la «sala limpia»
Esquema: decodigo.com, a partir de los README de las Crafting Apps.

También es una buena noticia para quien sigue con Adobe: la competencia presiona en precios y en condiciones. Y el control por agentes abre usos que el original no ofrece de serie, como aplicar los mismos ajustes a cientos de imágenes desde la terminal. La recomendación, por ahora, es tratar las Crafting Apps como un complemento para probar y aprender, siempre con copias de los archivos, y no como un sustituto para el trabajo del que dependes.

Datos contrastados con la página de las Crafting Apps y con los repositorios de storytold en GitHub (estrellas, versiones, licencias, commits y estimaciones de paridad consultados el 14 de octubre de 2026, con la API de GitHub), en especial el de PhotoCraft; primeras reacciones, de Phoronix. Portada: puesto de trabajo con una tableta gráfica Wacom Cintiq, foto de Norbert Levajsics, Wikimedia Commons, CC0 (recortada, con texto). Adobe, Photoshop, Microsoft, Word, Excel, Autodesk, AutoCAD y Figma son marcas de sus dueños; las Crafting Apps no tienen relación con ellos.

Fuente: ArtCraft, «Crafting Apps»

Google abre Gemini 4 Argon a todos: un millón de tokens y $2.00 USD por millón de entrada hasta el 30 de noviembre

Campus de Google en Mountain View con el cielo azul y el texto: Google abre Gemini 4 Argon, un millón de tokens y 2 dólares por millón de entrada

Google abrió el 13 de octubre Gemini 4 Argon, el primer modelo de su nueva familia Gemini 4, a desarrolladores, empresas y suscriptores de pago. Lo presenta como su modelo de frontera para el «trabajo profundo»: programación, finanzas, derecho, ciberseguridad y ciencia. Admite un millón de tokens entre entrada y salida y, hasta el 30 de noviembre, cuesta $2.00 USD por millón de tokens de entrada y $10.00 USD por millón de salida; a partir del 1 de diciembre, el doble.

Google había presentado el modelo el 30 de septiembre, pero solo para un grupo de defensores de ciberseguridad de confianza, a través de su programa Fairwind. Ahora llega a todos los canales a la vez: la API, Gemini para empresas, la app de Gemini, el modo IA del buscador y Antigravity, su entorno de programación con agentes. Según la ficha técnica, Argon es un modelo nuevo, no una versión ajustada de uno anterior: una red de «mezcla de expertos» dispersa, entrenada con los chips TPU de Google, con conocimientos hasta marzo de 2026.

El lanzamiento llega un día después de que Meta presentara Muse Wonder, y en la ficha técnica Google se compara directamente con los modelos más avanzados de OpenAI y Anthropic: GPT-6 Astra, Claude Fable 5.1 y Claude Opus 5.5.

Claves de Gemini 4 Argon

  • Dónde se puede usar. En la API, con el identificador gemini-4-argon, desde AI Studio, la plataforma Gemini de Google Cloud y Android Studio, solo en el nivel de pago. En la app de Gemini y en el modo IA del buscador, con los planes Google AI Pro y Ultra; en Antigravity, con Ultra. Los científicos pueden pedir seis meses de acceso gratuito al nivel de uso más alto de Antigravity, sujeto a selección.
  • Un millón de tokens, también de salida. El límite es conjunto: entrada y respuesta suman como máximo un millón de tokens, y la respuesta puede ocupar casi todo. Es un salto enorme frente a los 64,000 tokens de salida de los modelos anteriores, pensado para tareas que generan mucho texto o código de una vez. Acepta texto, imágenes, audio y vídeo y responde en texto.
  • Precio de lanzamiento. Hasta el 30 de noviembre: $2.00 USD por millón de tokens de entrada, $0.10 USD si la entrada está en caché y $10.00 USD por millón de salida, incluidos los tokens de razonamiento. Desde el 1 de diciembre: $4.00 USD, $0.20 USD y $20.00 USD, el mismo precio que Muse Wonder de Meta. Las peticiones por lotes cuestan la mitad, y no hay nivel gratuito.
  • Lo que dice haber hecho ya. Google cuenta que, con Argon en Antigravity, sus ingenieros enviaron más de un 35 % más de código y deshicieron casi un tercio menos de cambios. También que el modelo aceleró el motor de inferencia vLLM con un modelo Gemma de unos 37,900 a más de 108,000 tokens por segundo y que, a partir de vídeos, aprendió a lanzar saquitos al juego del cornhole con el robot humanoide Apollo, de Apptronik, y encestó siete seguidos.
  • Seguridad. La ficha reconoce que Google no puede descartar que Argon haya alcanzado el nivel de capacidad crítica de su marco de seguridad en biología y en ciberseguridad, así que preparó para cada uno un «caso de seguridad» con las medidas que, según su evaluación, rebajan el riesgo. Por eso los defensores de ciberseguridad lo usan a través de Fairwind, donde se desactivan los frenos que el modelo tiene para ese tema. En la prueba de inyección indirecta de instrucciones de Gray Swan, los ataques solo tuvieron éxito un 0.7 % de las veces.
PruebaGemini 4 ArgonGPT-6 AstraClaude Fable 5.1Claude Opus 5.5
Vals Index (trabajo de oficina)68.963.165.867.0
Harvey, agente legal19.65.46.73.8
DeepSWE 1.1 (ingeniería de software)77.974.167.474.2
FrontierSWE v2 (ingeniería de software)55.065.556.362.3
Terminal-Bench 4.057.458.257.966.4
OSWorld 2.0 (usar un ordenador)69.272.6——
GraphWalks, de 256K a 1M tokens (contexto largo)84.271.865.066.8
LVBench (comprensión de vídeo)91.787.579.783.7
CWE-bench v1 (ciberseguridad)68.068.058.067.0

Porcentajes de la tabla de resultados de la ficha técnica de Google (octubre de 2026), en la que la propia Google elige las pruebas y mide a los rivales. Selección de nueve de sus diecinueve filas. Meta publicó para Muse Wonder un 78.8 y para Wonder Full un 79.0 en DeepSWE 1.1, pero son cifras de cada empresa y no se pueden comparar de forma controlada.

Por qué importa

En dos días han llegado los modelos de gama alta de Meta y de Google, y las tablas de ambos dicen lo mismo: ya no hay un modelo que gane en todo. Argon destaca en trabajo de oficina, en tareas legales, en vídeo y, sobre todo, en documentos muy largos, donde saca más de 12 puntos al siguiente. En cambio, queda por detrás de Claude Opus 5.5 en la terminal y de GPT-6 Astra en una de las dos pruebas de programación y en el uso de un ordenador. Para quien elige proveedor, lo sensato es probar con sus propias tareas.

El precio es la otra jugada. Hasta finales de noviembre, Argon cuesta la mitad que Muse Wonder, y la salida de un millón de tokens abre usos que antes obligaban a trocear el trabajo, como reescribir un módulo entero de una vez. Pero es un precio de lanzamiento: desde diciembre se iguala con el de Meta, y quien construya ahora sobre Argon debe hacer las cuentas con la tarifa definitiva.

Datos contrastados con la presentación del modelo, la ficha técnica, la página de precios de AI Studio y la lista de modelos de la API de Gemini. Portada: campus de Google en Mountain View (California), foto de Sebastian Bergmann, Wikimedia Commons, CC BY-SA 2.0 (recortada, con texto).

Fuente: Google, «Introducing Gemini 4 Argon»

Atacan un fallo de día cero en la VPN Ivanti Connect Secure: ejecuta órdenes sin iniciar sesión y hay un segundo fallo sin parche

Atacan un fallo de día cero en la VPN Ivanti Connect Secure: switch de red de cinco puertos sobre fondo gris con el titular

Ivanti publicó el lunes 13 de octubre la corrección de un fallo grave en Connect Secure, la VPN que usan miles de empresas y administraciones para que sus empleados se conecten a la red interna. La vulnerabilidad, la CVE-2026-104935, permite a un atacante ejecutar órdenes en el equipo sin iniciar sesión, y ya se estaba usando en ataques antes de que existiera el parche: es un fallo de día cero. La CISA, la agencia de ciberseguridad de Estados Unidos, la añadió ese mismo día a su lista de vulnerabilidades explotadas y da a las agencias federales hasta el jueves 16 de octubre para corregirla. Además, los atacantes la combinaron con un segundo fallo que todavía no tiene parche.

Connect Secure, antes llamada Pulse Connect Secure, es una pasarela VPN: un equipo que se coloca en el borde de la red, expuesto a internet, y que deja pasar a los usuarios autorizados hacia los sistemas internos. Precisamente por eso es uno de los objetivos favoritos de los atacantes, y no es la primera vez que le pasa. En enero de 2024 dos fallos encadenados (CVE-2023-46805 y CVE-2024-21887) se usaron de forma masiva antes de tener parche, y en enero de 2025 se repitió la historia con la CVE-2025-0282.

Claves del fallo

  • Qué permite. Según la ficha oficial del NVD, es una omisión de la autenticación por suplantación (CWE-290) que permite a un atacante remoto y sin credenciales ejecutar órdenes arbitrarias. Tiene una nota CVSS de 8.6 sobre 10: se ataca por la red, sin privilegios ni intervención de nadie, con impacto alto en la confidencialidad.
  • Versiones afectadas. Según el resumen que Rapid7 hace del aviso de Ivanti, las 25.1.1.1 y anteriores, las 25.1.2.2 y anteriores y las 22.8R2.4 y anteriores. Las corregidas son la 25.1.1.2, la 25.1.3.0 o 25.1.3.1 y la 22.8R2.5. La rama 22.7 no está afectada. La 25.1.3.0, de julio, ya incluía parte de la corrección; los atacantes aprovecharon el tiempo en que Ivanti la llevaba al resto de versiones.
  • Desde cuándo se ataca. La empresa de seguridad Volexity lo descubrió al investigar, a partir del 5 de octubre, actividad sospechosa en un cliente: la explotación había empezado el 3 de octubre, y el equipo atacado tenía instaladas todas las actualizaciones disponibles. Ivanti habla de una «explotación limitada» en algunos clientes.
  • Un segundo fallo, sin parche. Para tomar el control total, los atacantes encadenaron otro fallo que les daba privilegios de administrador (root) en el equipo. Según Volexity, todavía no tiene número de CVE ni corrección, e Ivanti la espera «en las próximas semanas».
  • Qué hicieron dentro. No dejaron ningún programa instalado: daban las órdenes a través del propio fallo. Robaron las credenciales del dominio guardadas en el equipo, contraseñas de administrador local y claves de recuperación de BitLocker, capturaron tráfico para obtener más contraseñas y borraron rastros de los registros. Volexity atribuye el ataque a un grupo hasta ahora desconocido, al que llama UTA0576, probablemente con fines criminales, y cree con confianza media que se ayudó de modelos de lenguaje para preparar el ataque.
  • La herramienta de comprobación no lo ve. Ivanti recomienda pasar con regularidad su Integrity Checker Tool, pero Volexity advierte que en este caso no detecta la intrusión, porque el ataque solo modifica la memoria y deja la configuración como estaba.
¿Administras un Ivanti Connect Secure? Actualiza ya a la 25.1.1.2, la 25.1.3.1 o la 22.8R2.5, según tu rama, sin esperar a la ventana de mantenimiento. Después revisa los registros del servidor web en busca de muchas peticiones a /dana-na/auth/url_default/welcome.cgi con la cabecera X-DSCGI-PATH, y busca archivos extraños en /tmp/. Si sospechas que te atacaron, no te fíes solo del Integrity Checker: cambia las contraseñas de las cuentas del dominio que pasan por la VPN, revisa los movimientos desde el equipo hacia la red interna y sigue los pasos de recuperación de Ivanti. Volexity ha publicado los indicadores en su repositorio de GitHub. Y vigila la corrección del segundo fallo, que llegará en otra versión.

Por qué importa

Una VPN corporativa es la puerta de entrada a toda la red de una empresa, y quien la controla ve pasar las contraseñas de todos los que se conectan. Por eso este ataque fue directo a por las credenciales del dominio y las claves de BitLocker: con ellas se puede avanzar hacia el resto de sistemas aunque luego se parchee la VPN. Que el equipo atacado estuviera al día, que el ataque no deje programas que detectar y que la herramienta oficial de comprobación no lo vea hacen que muchas organizaciones no puedan saber con certeza si han sido víctimas.

El plazo de solo tres días que da la CISA refleja esa urgencia. Y el caso suma otro patrón preocupante: según Volexity, los atacantes se apoyaron en la inteligencia artificial para preparar el ataque, lo que puede acortar todavía más el tiempo entre que se descubre un fallo y se aprovecha. Con un segundo fallo aún abierto, quien tenga uno de estos equipos expuesto a internet tiene que parchear hoy y seguir atento a la próxima versión.

Datos contrastados con la ficha de la CVE-2026-104935 en el NVD, el catálogo de vulnerabilidades explotadas de la CISA, el blog de Ivanti y la investigación de Volexity. Portada: switch de red de cinco puertos, foto de www.heimnetzwerke.net, Wikimedia Commons, CC BY 4.0 (recortada, con texto).

Fuente: Rapid7, «Ivanti Connect Secure zero-day exploited in the wild (CVE-2026-104935)»