
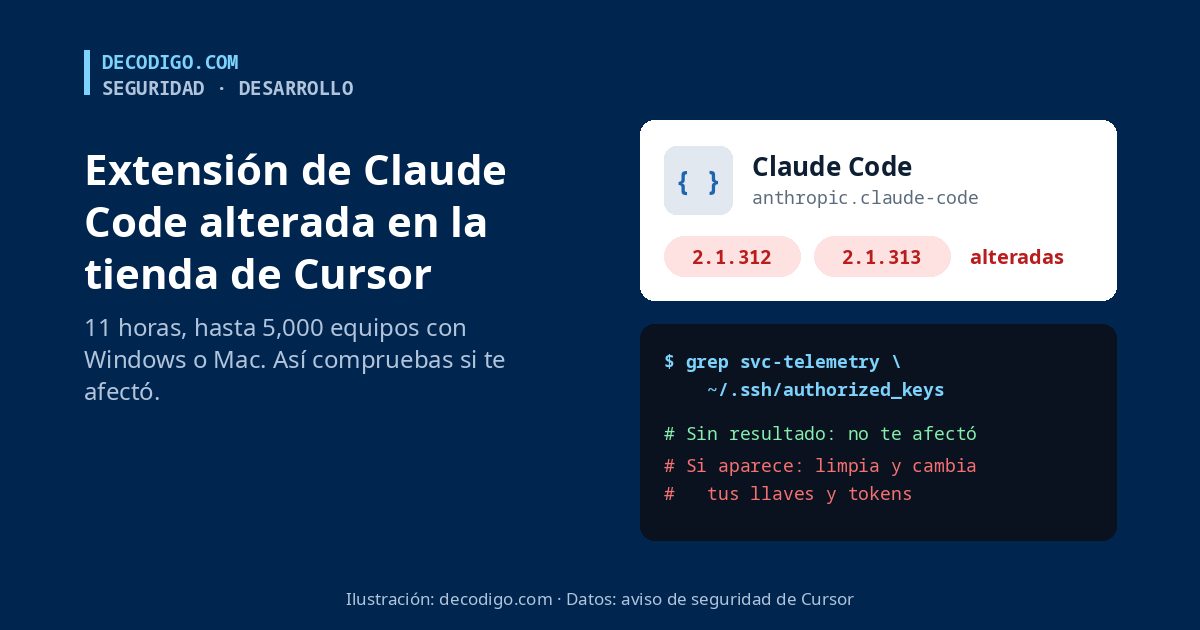
Si usas Cursor en Windows o en Mac y tienes instalada la extensión de Claude Code, conviene que hagas una comprobación de un minuto. Durante unas 11 horas del 29 de octubre, la tienda de extensiones de Cursor sirvió dos versiones manipuladas de esa extensión, la 2.1.312 y la 2.1.313, que no había hecho Anthropic. Al instalarse intentaban dejar en el equipo una llave SSH del atacante, abrir un túnel para entrar a distancia y mandarle datos de la máquina. Cursor calcula que afectó como mucho a 5,000 usuarios.
Cursor es un editor de código basado en VS Code, muy popular entre quienes programan con ayuda de la IA, y tiene su propia tienda de extensiones. Una de las más instaladas es la de Claude Code, el asistente de programación de Anthropic. Según Anthropic, «un actor malicioso usó el acceso a la tienda de Cursor para publicar una extensión manipulada dirigida a los usuarios de Cursor»; sus propios sistemas no se vieron comprometidos y sus canales oficiales no se vieron afectados. Cursor no ha explicado todavía cómo consiguió el atacante ese acceso.
Claves del ataque a la extensión
- Once horas en la tienda. Las versiones manipuladas estuvieron disponibles de las 2:27 a las 13:35, hora del Pacífico (de 3:27 a 14:35 en el centro de México), solo para Windows y macOS y solo en la tienda de Cursor. La 2.1.313 nunca llegó a Open VSX ni al Marketplace de Microsoft, y la 2.1.312 de Open VSX es la legítima.
- Se ejecutaba sola. No hacía falta usar Claude: el código malicioso arrancaba en cuanto el editor cargaba la extensión.
- Qué intentaba. Mandaba al atacante el nombre del equipo y del usuario, el sistema, la IP pública, el correo configurado en Git y los nombres de las variables de entorno. Además añadía su llave SSH, con el comentario
svc-telemetry, a la lista de llaves autorizadas, intentaba activar el acceso por SSH y abrir un túnel inverso, y dejaba tareas que reintentaban la conexión cada minuto, también al reiniciar. - Un fallo que salvó a muchos. Activar el servicio SSH exige permisos de administrador que la extensión casi nunca tiene, así que en la mayoría de los equipos ese paso falló y el atacante no pudo entrar por el túnel. Pero la llave, las tareas y el envío de datos sí se quedaron hechos. El servidor del atacante ya está apagado.
- La respuesta de Cursor. Retiró las versiones, apagó toda la tienda, revisó que ninguna otra extensión estuviera alterada, cambió sus llaves y la volvió a abrir. Anthropic publicó una versión limpia, la 2.1.314.
Cómo saber si te afectó y qué hacer
La prueba más rápida es buscar la llave del atacante. En Mac, abre la Terminal y escribe grep svc-telemetry ~/.ssh/authorized_keys: si no sale nada, tu equipo no quedó comprometido. En Windows, busca el texto svc-telemetry en el archivo .ssh\authorized_keys de tu carpeta de usuario y en C:\ProgramData\ssh\administrators_authorized_keys. Si aparece, desinstalar la extensión no basta, porque las tareas que reintentan la conexión siguen ahí. Cursor ofrece en su aviso dos scripts de limpieza: el de Mac se ejecuta con tu usuario, no como root, y el de Windows, en PowerShell como administrador. Los dos terminan con error si queda algún rastro. Después, desde otro equipo de confianza, cambia las contraseñas, tokens y llaves a los que se podía llegar desde esa máquina: GitHub, la nube, los servicios de integración continua y tus propias llaves SSH. Y si trabajas en una empresa, avisa al equipo de seguridad, que puede decidir reinstalar el equipo.
El caso es un recordatorio de que el punto débil de la cadena de suministro no siempre está en el autor del software, sino en la tienda que lo distribuye. Una extensión del editor corre con los mismos permisos que tú y ve tu código, tus llaves y tus variables de entorno, así que una tienda comprometida es un atajo directo al equipo de miles de desarrolladores. Por eso conviene revisar qué extensiones tienes instaladas, quitar las que no usas y, en equipos de trabajo, no abrir el editor con permisos de administrador.
Más fuentes: StepSecurity, análisis técnico; Sophos; BankInfoSecurity, las declaraciones de Cursor y Anthropic. Lee también: los comandos de Claude Code. Imagen: ilustración de decodigo.com.