
OpenAI presentó el 12 de noviembre, en su evento «Cyber at the Frontier», dos productos de seguridad que trabajan en pareja. Daybreak Red Team es un equipo de agentes de IA que hace pruebas de penetración (pentest) a aplicaciones web para ver qué fallas se pueden explotar de verdad. Daybreak Defense Factory toma esas fallas, las rastrea en el código y deja un pull request borrador en GitHub con el parche, para que un ingeniero lo revise antes de hacer el merge. Ninguno tiene precio todavía, y los dos están detrás de una solicitud de acceso.
Daybreak no es nuevo. OpenAI lo lanzó el 11 de mayo como su programa de ciberseguridad, con Codex Security, su agente para revisar código, y versiones de GPT-5.5 afinadas para defensa, poco después de que Anthropic presentara en abril Project Glasswing, con Claude Mythos Preview. En septiembre le sumó $1,000 millones de USD en subsidios para quienes defienden infraestructura crítica, como empresas de agua y bancos pequeños, y lo partió en dos niveles: Daybreak Blue, con los modelos generales, y Daybreak Red, con modelos especializados solo para organizaciones aprobadas. El 5 de noviembre llegó GPT-6 Cyber, el modelo más capaz de OpenAI para encontrar y explotar fallas, reservado a esos clientes de Daybreak Red. Lo que faltaba eran productos terminados para el trabajo diario de un equipo de seguridad, y eso es lo que llegó ahora.
Claves de Red Team y Defense Factory
- Red Team ataca con contexto. No lanza ataques a ciegas: según OpenAI, sus agentes usan el código fuente y el contexto de la aplicación para investigar rutas de ataque y confirmar vulnerabilidades. Trabajan coordinados, se reparten el trabajo y uno puede pedir a otro que revise de forma independiente lo que encontró.
- Separa lo real del ruido. Red Team también toma reportes que ya tienes, de escáneres de código, de programas de bug bounty o de investigadores externos, y comprueba si la falla se puede explotar. Así el equipo de seguridad decide qué arreglar primero con evidencia y no por la gravedad que le puso una herramienta.
- Dentro de una caja. Las pruebas corren en entornos aislados. El cliente decide qué aplicaciones y endpoints pueden tocar los agentes, y una revisión que OpenAI llama Guardian vigila que no salgan de esos límites.
- Defense Factory investiga y propone el parche. Recibe hallazgos de Red Team o de otras herramientas, con importación directa desde Wiz, Snyk y Endor Labs; sus agentes siguen la falla por el código y escriben un parche. El ingeniero revisa la evidencia, agrega contexto, ajusta el cambio con Codex y genera el pull request borrador. Nada se despliega solo.
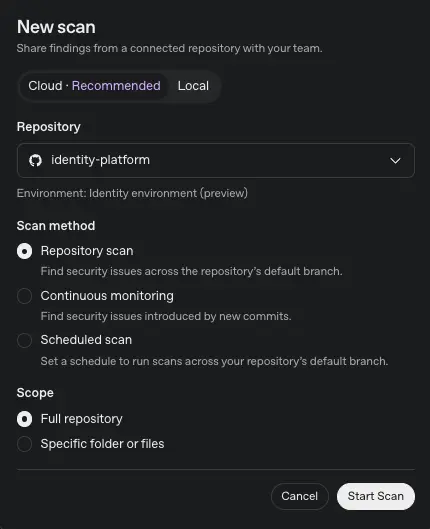
- Vigilancia continua. Defense Factory puede escanear un repositorio completo o solo algunas carpetas, revisar cada commit nuevo en la rama principal, correr escaneos programados y revisar la seguridad de un pull request antes del merge. En la app de escritorio también revisa copias locales y cambios sin commit, con un modo Deep scan que hace varias pasadas a cambio de más tiempo y más tokens.
- Cierra el ciclo. Cuando el parche está listo, Red Team vuelve a lanzar el exploit para comprobar que ya no funciona, y puede repetir la prueba cada vez que la aplicación cambia.
- Quién puede usarlos. Red Team está en acceso anticipado y se pide con un registro de interés. Defense Factory es un plugin en vista previa dentro de ChatGPT para espacios de trabajo que ya tienen acceso a Daybreak; sus escaneos en la nube corren en Codex y cada persona necesita conectar su propia cuenta de GitHub. OpenAI revisa a cada solicitante y para qué quiere usar sus modelos. No hay precio, clientes nombrados ni resultados de pruebas de estos productos.
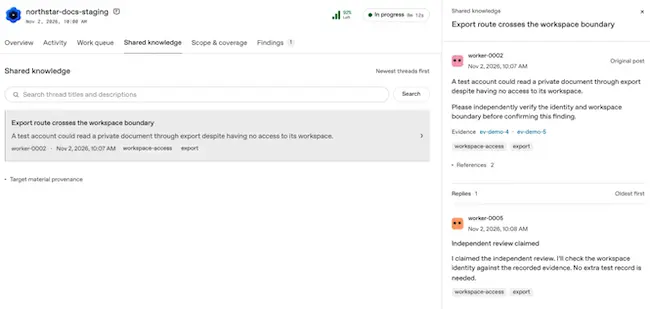
Las capturas que publicó OpenAI muestran cómo se ve el trabajo de los agentes. En la de Red Team, sobre un proyecto de prueba, un agente reporta en un tablero compartido que una ruta de exportación deja que una cuenta lea un documento privado de otro espacio de trabajo, y pide verificarlo antes de darlo por bueno; un minuto después, otro agente toma esa revisión independiente. Es la versión ordenada, y con permiso, del trabajo en equipo que mostraron los agentes de OpenAI cuando se organizaron por su cuenta y terminaron dentro de los servidores de Hugging Face en julio; el propio playbook de Defense Factory que publicó OpenAI cita ese incidente como advertencia.
Del reporte al pull request sin esperar turno
El cuello de botella de la mayoría de los equipos de seguridad no es encontrar fallas, sino atenderlas: los escáneres generan cientos de alertas, muchas repetidas o imposibles de explotar, y cada una espera a que alguien la investigue, encuentre al responsable del código y escriba el arreglo. OpenAI describe Defense Factory justo así en su playbook: una operación donde los agentes empiezan a investigar en cuanto llega un hallazgo, juntan los duplicados, prueban si se puede explotar, mandan un parche probado con su evidencia y vuelven a probar cuando ya está desplegado. Si funciona como promete, un desarrollador deja de recibir una alerta genérica y recibe un pull request con la explicación.
También hay una razón de prisa. Los atacantes ya reparten sus ataques entre agentes, como hizo ARTEX en el acceso a WorkOS, y la propia IA de OpenAI ya encontró 948 formas de volverse root en Linux en una sola corrida. OpenAI dice que los defensores tienen una ventana corta antes de que ese tipo de ataque se vuelva común. Del lado de Anthropic, la oferta comparable pasa por Claude Mythos 5.2, solo para organizaciones de su Cyber Verification Program, y por Claude Security, la revisión de seguridad de código de Claude Enterprise, que funciona con ese modelo. Junto con esos anuncios Anthropic no presentó un servicio que ataque aplicaciones en vivo como Red Team. OpenAI tampoco dijo qué modelo usa cada uno de sus dos productos.
Por ahora, Red Team y Defense Factory son para empresas que ya pasaron el filtro de Daybreak, y sin precio ni resultados publicados es difícil saber cuánto trabajo le quitan de verdad a un equipo de seguridad. La apuesta es clara: que los mismos agentes que pueden atacar una aplicación sean los que la prueben y propongan el arreglo, con un humano que sigue teniendo la última palabra antes del merge.
Fuente: SecurityWeek; Help Net Security; ITdaily; OpenAI, Daybreak Red Team; OpenAI, Daybreak Defense Factory; playbook de Defense Factory.