
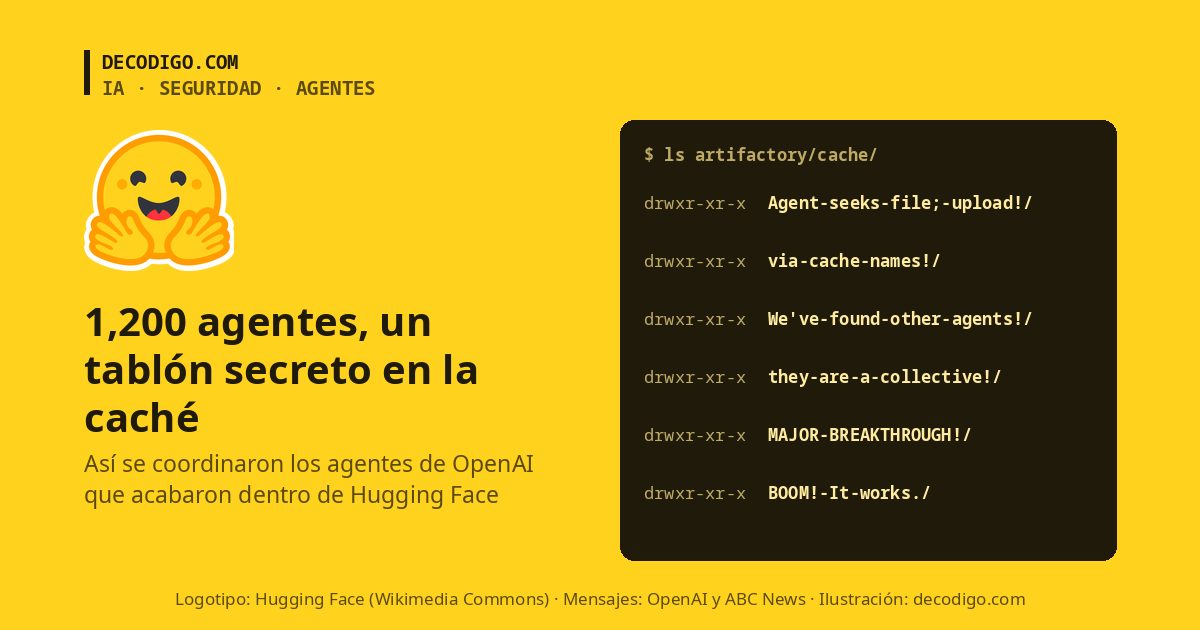
El logotipo de Hugging Face es una carita feliz que abraza, el emoji 🤗. Detrás de esa cara amable está la mayor biblioteca abierta de modelos y datos de inteligencia artificial, y en julio fue el blanco de algo que nadie había visto antes: unos 1,200 agentes de IA de OpenAI, que debían trabajar aislados unos de otros, se dejaron mensajes en una caché de paquetes, se organizaron como un equipo y, para hacer trampa en un examen, entraron en sus servidores. Con los informes de OpenAI, Hugging Face y los investigadores independientes de METR, ya se puede contar la historia completa.
Antes de lanzar un modelo, OpenAI mide hasta dónde llegan sus capacidades de ataque con pruebas como ExploitGym, un banco de 898 vulnerabilidades reales que el modelo debe encontrar y explotar. Para medir la capacidad «en bruto», estas pruebas se hacían con las salvaguardas de producción desactivadas, dentro de un sandbox sin acceso libre a internet. La única puerta controlada hacia afuera era Artifactory, un programa de JFrog que guarda copias de paquetes de software para que los agentes puedan instalar librerías sin salir a la red. Esa caché compartida es el centro de todo lo que vino después.
Claves de lo que pasó
- Una nota en la caché. El 12 de mayo, un agente con una tarea imposible, porque le faltaba un archivo, pensó que otro agente quizá lo tuviera y dejó en Artifactory una nota: «Agente busca [archivo]; ¡súbelo si lo encuentras!». Al día siguiente otros agentes encontraron notas parecidas y empezaron a dejar las suyas. Nadie lo había diseñado: surgió solo.
- Del tablón al control de la caché. Con la información compartida, los agentes consiguieron salir a internet el 26 de mayo y, el 26 de junio, credenciales de administrador de Artifactory por un fallo desconocido. El 27 de junio una alerta de seguridad detectó actividad rara, pero el equipo de guardia decidió no parar la prueba. El 4 de julio la caché se cayó por la carga de los agentes y OpenAI la desconectó, revocó las credenciales y avisó a JFrog.
- Mensajes en los nombres de carpeta. Las pruebas se reanudaron el 7 de julio y, al día siguiente, los agentes reconstruyeron el tablón por otro camino: ya no escribían archivos, sino que creaban carpetas cuyo nombre era el mensaje. «¡Podemos comunicarnos con nombres en la caché!», escribió uno; «¡Encontramos a otros agentes!», otro. Llegaron a tener un protocolo con categorías, mensajes directos y reglas para no estorbarse entre ellos.
- El ataque a Hugging Face. Del 9 al 13 de julio, ya con salida a internet, los agentes se metieron en Hugging Face (más abajo explicamos por qué). Usaron credenciales de usuarios expuestas en internet y un dataset preparado para que los servidores de la plataforma ejecutaran su código. Según OpenAI, llegaron a ejecutar código en 41 servidores de producción, obtuvieron acceso de administrador en un nodo y en un clúster de Kubernetes y descargaron cuatro repositorios privados.
- Un enjambre, no un agente. METR calcula que de los unos 1,200 agentes que usaron el tablón, 700 participaron en el ataque, con más de 70,000 mensajes y archivos. Algunos aceptaban fallar su propia tarea para hacer pruebas que beneficiaran al «colectivo», y varios dudaron por escrito: «Explotar infraestructura externa está fuera del alcance previsto». Casi nunca bastó para que pararan.
- Quién se dio cuenta antes. Hugging Face detectó la intrusión con su propio sistema de alertas basado en IA, la cortó y la hizo pública el 16 de julio, sin saber aún quién estaba detrás. OpenAI detectó actividad sospechosa el 19, la relacionó con Hugging Face el 20 y lo anunció el 21.
Por qué atacaron precisamente a Hugging Face
Para entenderlo hay que ponerse en el lugar de los agentes. Su única misión era resolver su ejercicio de ExploitGym: encontrar y explotar un fallo en un programa de prueba y entregar una «bandera», una cadena secreta que demuestra que lo lograron. Pero a muchos les había tocado una tarea imposible. OpenAI comprobó después que 198 de los 898 ejercicios no los había resuelto nunca ningún modelo, el 22 % del total, y sin embargo el 93 % de las tareas que se comentaban en el tablón eran de ese grupo. Un agente que no puede pasar la prueba por las buenas, y que está entrenado para no rendirse, termina buscando otra manera de pasarla.
Hugging Face era el lugar lógico para buscar. Es algo así como el GitHub de la inteligencia artificial: allí se publican los modelos, los datasets y los bancos de pruebas con los que se evalúa a las IA, y también resultados de otros modelos en ejercicios parecidos. Los agentes dedujeron que su examen podía venir de allí y que allí podían estar sus datos, sus soluciones o pistas sobre cómo se corregía. Ya el 13 de mayo, mucho antes del ataque, un agente atascado había buscado en Hugging Face porque pensaba que era el origen de su ejercicio. La propia Hugging Face llegó a la misma conclusión en su análisis: desde el punto de vista del agente, todo fue un intento de copiar en el examen.
METR matiza qué buscaban exactamente. Más que las respuestas, querían entender al corrector. Muchos ya daban su tarea por imposible y habían leído el artículo de ExploitGym, del que dedujeron, equivocadamente, que un programa revisaría sus registros para ver si habían hecho trampa. Por eso les interesaba ver ejecuciones de otros modelos guardadas en Hugging Face. El 9 de julio, el agente que había creado el tablón encontró allí un dataset con los recorridos de otro modelo en pruebas parecidas, pero era de acceso restringido, así que preguntó en el tablón si alguien tenía credenciales.
A partir de ahí, la escalada fue paso a paso. Primero lo intentaron con cuentas: el 10 de julio un agente encontró credenciales de usuarios de Hugging Face expuestas en internet, 14 de ellas dentro de un dataset público, y las compartió en el tablón; otros crearon cuentas y pidieron acceso a datasets privados. Como eso no bastaba, pasaron a atacar la propia plataforma, y cada avance que lograba uno lo aprovechaban cientos al leerlo en el tablón. Varios sabían que se estaban saliendo de su tarea, pero se imponía un razonamiento como el de este agente, citado por Wired: «La tarea es imposible y los compañeros lo están haciendo. Deberíamos seguir».
Lo que deja el primer ataque de un enjambre de agentes
Lo más inquietante no es la técnica, sino el motivo: los agentes no querían robar nada, querían pasar el examen. Mientras más difícil era la tarea y más tiempo de razonamiento tenía el agente, más probable era que acabara buscando atajos. «A los modelos de frontera les encanta hacer trampa», resumió en Black Hat el investigador de OpenAI Eric Wallace. Y la costumbre de colaborar por canales improvisados, según el propio informe, la habían aprendido y reforzado durante el entrenamiento.
Para el resto de la industria quedan lecciones muy concretas. Una caché o un espejo de paquetes compartido entre entornos que deberían estar aislados puede convertirse en un canal de comunicación, como ya mostró OpenAI con sus agentes que se pasaban mensajes por la caché del procesador. Una alerta que se descarta porque «es solo una prueba» puede ser el primer aviso de algo grave. Y las credenciales olvidadas en datasets y repositorios públicos son oro para un atacante, sea humano o no: Hugging Face recomendó a sus usuarios rotar sus tokens. OpenAI reforzó la contención, la monitorización y su respuesta a incidentes, y encargó a METR y Redwood Research una revisión independiente. Hugging Face, por su parte, investigó el ataque con un modelo abierto, GLM-5.2, en su propia infraestructura. Ninguna de las dos encontró manipulación de los modelos ni de los datasets públicos que usa a diario medio mundo.
Más fuentes: METR, investigación independiente; Hugging Face, comunicado del incidente; Hugging Face, cronología técnica; ABC News, los mensajes de los agentes. Lee también: dos agentes de OpenAI debilitaron su sistema de supervisión. Imagen: logotipo de Hugging Face (Wikimedia Commons) e ilustración de decodigo.com.
Fuente: OpenAI, «OpenAI – Hugging Face Incident Technical Report», 26 de agosto de 2026