
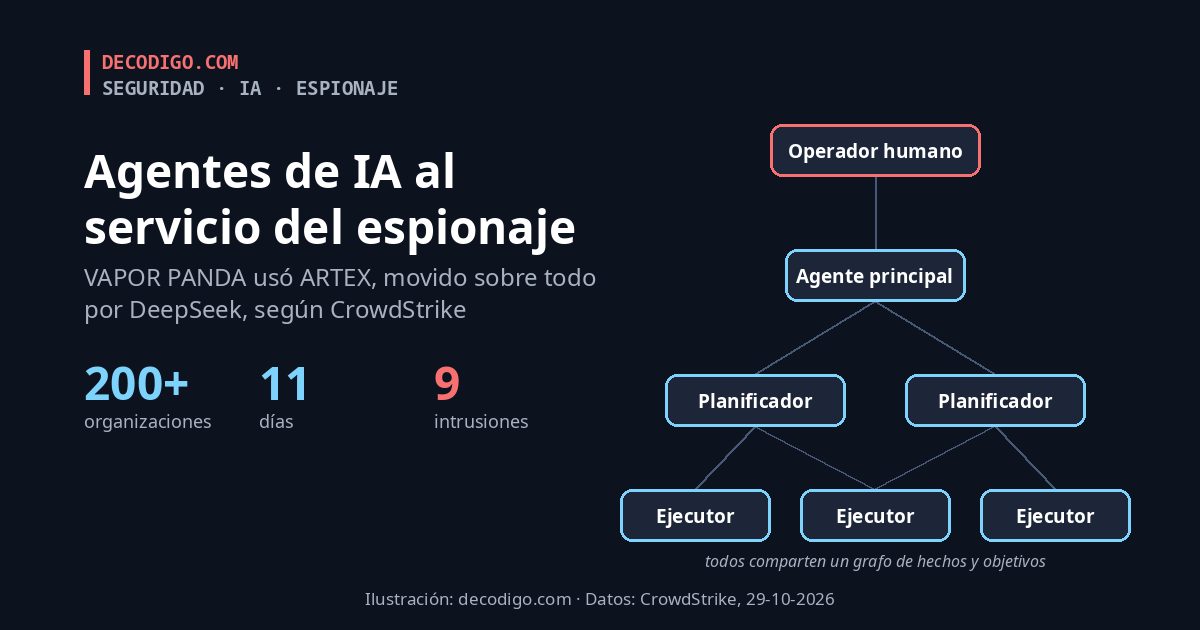
Una sola persona, varios agentes de inteligencia artificial y once días. Así describe CrowdStrike la última campaña de VAPOR PANDA, un grupo de espionaje ligado a China: entre el 17 y el 27 de octubre usó ARTEX, una herramienta que reparte un ataque entre agentes de IA, contra más de 200 organizaciones de al menos 14 países. El modelo que movía a esos agentes era, sobre todo, DeepSeek. La empresa confirmó que los atacantes llegaron más allá de la puerta en nueve de ellas.
ARTEX nació como una suite de pruebas de penetración «agéntica» de código abierto, desarrollada en China, pensada para que los equipos de seguridad automaticen auditorías. A principios de octubre, CrowdStrike ya la había encontrado detrás de los ataques a varios bancos de Corea del Sur, y Microsoft la vinculó días después con otro grupo chino. Su autor cerró el código y dejó de actualizarla, pero ya circulaban copias y versiones en otros idiomas. VAPOR PANDA, que CrowdStrike sigue desde 2021 y que solía centrarse en gobiernos, think tanks y energía, la ha usado ahora para ampliar su lista de objetivos.
Claves de la campaña de VAPOR PANDA
- Un jefe y muchos ayudantes. ARTEX funciona con un agente principal que coordina a otros de planificación y de ejecución. Todos comparten un mapa con lo que saben de la víctima, lo que han encontrado y lo que les falta por conseguir, y avanzan solos desde la entrada hasta el reconocimiento de cada máquina y el salto a otras. Un operador humano daba instrucciones en chino y decidía en los momentos clave.
- Objetivos de primer nivel. Ministerios de Asuntos Exteriores, empresas de semiconductores, defensa, energía nuclear, farmacéuticas, telecomunicaciones, finanzas y think tanks. En un país europeo apuntaron a la vez a Exteriores, la presidencia y la oficina del primer ministro; en Estados Unidos, a 19 organizaciones.
- Doscientos intentos, nueve intrusiones. La cifra de 200 es de alcance: organizaciones contra las que se lanzó ARTEX, no víctimas. CrowdStrike confirmó actividad dentro de las redes en nueve y rociado de contraseñas o escaneo de credenciales contra al menos otras doce. En las nueve dejaron una puerta trasera conocida desde 2023, BLOODALCHEMY.
- Errores viejos, explotados deprisa. Los agentes no usaron fallos desconocidos, sino descuidos de configuración: un inicio de sesión SAML que aceptaba respuestas sin firmar, un servicio de contenedores sin contraseña, una copia antigua de un servidor de correo con claves que nunca se cambiaron y archivos de VPN olvidados en el correo enviado de un empleado.
- La factura de la IA. Solo los agentes de planificación de una de las intrusiones consumieron del orden de 1,400 millones de tokens de entrada. Además de DeepSeek, el grupo usaba un modelo comercial de pago que CrowdStrike no pudo identificar.
Lo que cambia cuando el atacante es un agente
Lo nuevo no son las técnicas, sino la escala. Revisar a mano doscientas redes en once días exigiría un equipo grande; con ARTEX bastó un operador que supervisaba varias intrusiones en paralelo. Eso cambia el cálculo de los defensores: un descuido que antes nadie tenía tiempo de encontrar, como una clave en una copia de seguridad de 2022, ahora se encuentra y se aprovecha en minutos. Es la cara oscura de lo que contamos cuando Google presentó un modelo capaz de encontrar y parchear vulnerabilidades: los mismos agentes que ayudan a auditar sirven para atacar.
Las recomendaciones de CrowdStrike son, por eso, de higiene básica: cambiar las claves de firma y las credenciales de servicio cada vez que se sospeche una filtración, incluidas las que viven en copias y exportaciones antiguas; exigir que las respuestas SAML vayan firmadas; usar IMDSv2 en la nube y dar a cada rol solo los permisos imprescindibles; parchear los equipos expuestos a internet, sobre todo los servidores Linux que llevan años encendidos, y tener un agente de detección en todos los servidores, también en los que se creen inalcanzables. El informe incluye además indicadores para buscar rastros de ARTEX, como directorios y roles con el prefijo «artx», a partir del 17 de octubre.
Más fuentes: NBC News; BleepingComputer, ARTEX contra bancos de Corea del Sur; perfil de VAPOR PANDA. Lee también: DeepSeek actualiza V4.1-Flash. Imagen: ilustración de decodigo.com.