
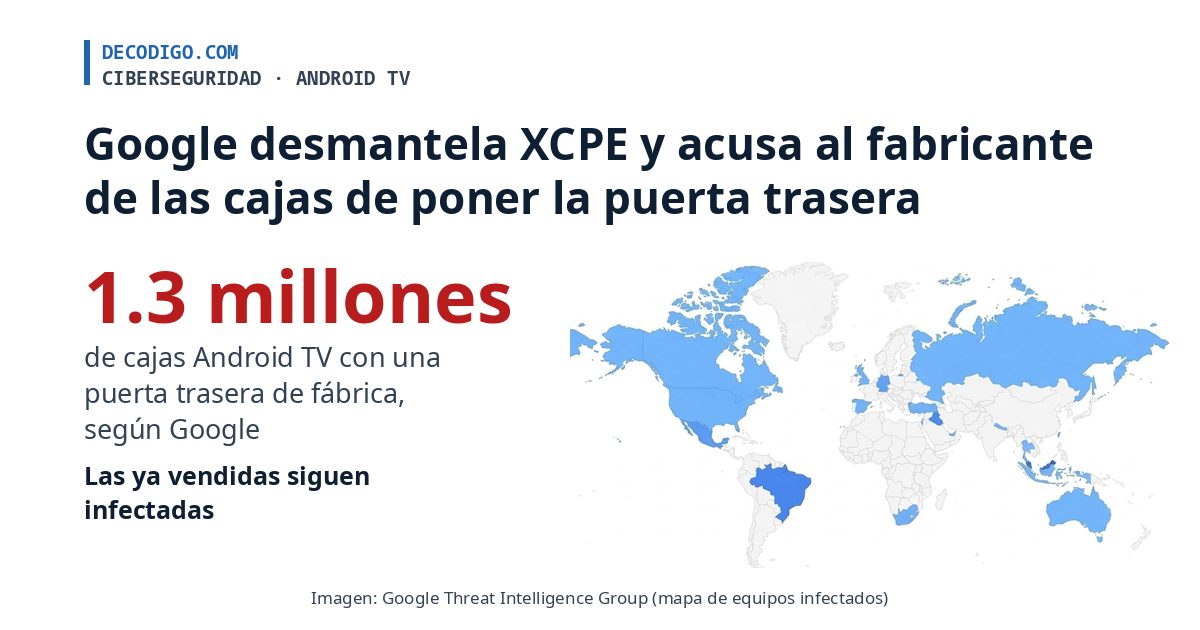
Google anunció el 2 de noviembre que, junto con varias empresas de seguridad y la policía de Japón, desmanteló XCPE, una botnet de más de 1.3 millones de cajas Android TV. Lo grave no es el tamaño, sino el origen: según Google, la puerta trasera no llegó por una app pirata ni por un descuido, sino que el propio fabricante, la china Videostrong Technology, de Shenzhen, la metió en el firmware a propósito y vendía el acceso a criminales. Google le cortó la relación y la vetó de fabricar equipos Android certificados. Las cajas que ya están en las casas, sin embargo, siguen infectadas.
Las cajas Android baratas y sin marca conocida son un blanco que se repite. El 5 de marzo de 2025, HUMAN Security, con Google, Trend Micro y Shadowserver, desarticuló en parte BadBox 2.0, una operación que traía malware de fábrica en más de un millón de tabletas, proyectores y cajas de TV; ese día cortaron la comunicación de más de 500,000. En julio de 2025, Google demandó en Nueva York a sus operadores y ya hablaba de más de 10 millones de equipos no certificados. El informe de XCPE conecta las dos historias: dos de las puertas traseras que XCPE instalaba, Moyu y Bird, ya se habían visto en BadBox, y Google cree que Videostrong reorganizó su malware a finales de 2024 «posiblemente como respuesta» a aquellas acciones.
La pista llegó por una caja concreta. A finales de 2025, la empresa de investigación Synthient, junto con la Motion Picture Association, compró una MECOOL KM9PRO Max y encontró la puerta trasera preinstalada. Al seguir sus servidores dio con un directorio abierto que guardaba el malware junto a un documento firmado por el director de I+D de Videostrong; además, un dominio de la empresa apuntaba a la misma IP que el panel de control de la botnet, y los binarios estaban firmados con correos de Videostrong. Google llegó a la misma conclusión «con alta confianza»: «creemos que esta campaña no fue obra de un empleado desleal aislado ni un descuido de desarrollo». La semana anterior al anuncio, a finales de octubre, Google y sus socios tumbaron con acciones legales los servidores que controlaban la botnet.
Claves de la botnet XCPE
- Desde la fábrica. La puerta trasera, llamada x.cpe (o com.oemservice en algunas versiones), viene en la partición del sistema con permisos de sistema. Si el usuario la desinstala, se reinstala sola al reiniciar desde la partición /oem/. Al arrancar pide su configuración a un servidor y luego se queda conectada a otro por MQTT, un protocolo ligero de mensajes, a la espera de órdenes.
- Control total. Desactiva la verificación de apps de Google Play Protect para instalar software sin pedir permiso. Google vio a los operadores tomar capturas de la pantalla en vivo, simular pulsaciones de teclas, llevarse información de cuentas y del equipo, y abrir reverse shells (acceso remoto a la terminal).
- El negocio: alquilar tu conexión. Videostrong cobraba a otros grupos por cargar sus módulos. Los más comunes convertían la caja en un proxy residencial: el tráfico de terceros sale por tu internet con la IP de tu casa. Google nombra los SDK de Linkfog, AppSalt (de Honeygain), NetNut, GaGaNode, Traffmonetizer y EarnFM, y encontró hasta tres de ellos en una misma caja. Otros módulos hacían fraude publicitario con vistas y clics falsos, y otros instalaban más puertas traseras.
- Cuántas. Google y Synthient hablan de más de 1.3 millones de equipos; Synthient calcula que unos 500,000 se conectaban a diario. TrendAI, otra de las empresas del operativo, contó 1,472,554 equipos de 206 modelos en más de 170 países entre el 3 de junio y el 1 de octubre de 2026, que salieron a internet con 3,849,226 direcciones IP distintas.
- México, entre los más afectados. TrendAI pone a Malasia, Brasil, Irak, México y Taiwán a la cabeza; Synthient destaca a Malasia, México y Brasil.
- No solo cajas de TV. La gran mayoría son cajas Android TV, pero Google también encontró la puerta trasera en equipos de telemedicina, máquinas de karaoke y pantallas de señalización digital.
- Más allá de XCPE. Google también tumbó los servidores de control de más de una docena de familias de malware que se cargaban como módulos. Como esos grupos reparten su malware por otras vías, calcula que eso corta su acceso a al menos 10 millones de equipos más.
- El veto. Google rompió con Videostrong, le prohibió fabricar equipos con sus apps precargadas y la vetó, junto con cualquier filial futura, de fabricar o vender equipos Android certificados y de dar software a otros fabricantes certificados. Admite que Videostrong usó ofuscación para pasar sus pruebas y cargar el código malicioso después del primer arranque, así que cambió su proceso de revisión y refuerza la verificación de la integridad del firmware en los equipos Android TV certificados.
- Un malware que se adapta. Desde agosto de 2026, los operadores sustituyeron el cargador de módulos por piezas más pequeñas disfrazadas de apps del sistema, con nombres como com.android.system.ntp o com.android.sso.auth.handler.
Cuando el que infecta es el fabricante
Casi todos los consejos de seguridad dan por hecho que el riesgo llega de fuera: una app dudosa, un enlace, una contraseña débil. XCPE rompe ese supuesto. Si el fabricante pone la puerta trasera en el firmware, no hay nada que el comprador pueda hacer bien: la caja llega infectada, la puerta trasera se reinstala sola y además apaga la protección que debería detectarla. Por eso Google dice que un fabricante que infecta a sus propios usuarios es «una violación inaceptable de la confianza», y por eso el veto alcanza a las filiales que Videostrong pueda crear después.
El otro problema es que tu conexión trabaja para desconocidos. Un proxy residencial vale dinero porque su tráfico parece el de una persona normal en su casa, y Synthient advierte que esas redes sirven también para probar contraseñas robadas en masa y para ataques DDoS. Lo que hagan los clientes de esos proxies sale con la IP de tu casa. Y la certificación de Google, que suele ser la mejor garantía al comprar, aquí no bastó: Videostrong encontró un hueco en las pruebas, y Google tuvo que cambiarlas.
Cómo saber si tu caja está afectada y qué hacer
Que Google haya tumbado los servidores corta el control de los operadores, pero no limpia las cajas: el código sigue dentro de cada una, y TrendAI aclara que sus dueños no pueden quitarlo por su cuenta. Lo que sí puedes hacer:
- Revisa el modelo en la lista de Synthient. La empresa publicó en GitHub los 182 nombres de modelo vistos en la campaña. Hay muchas MECOOL, como KM2, KM2PLUS, KM6, KM7, KM9PRO y KM9PRO_MAX, y modelos que se presentan solo como MECOOL o MEgo1_4K; también nombres genéricos como 4K_Android_TV_Box o TV_Stick, y otros como MAXIMUS_6.0 o Steren_INTV_1000. Ojo: Synthient advierte que el nombre del modelo por sí solo no confirma la infección, y los nombres genéricos los comparten muchos equipos distintos. El modelo suele aparecer en la sección de información de los ajustes de la caja.
- Comprueba la certificación de Play Protect. En la app de Google Play Store, toca tu perfil, entra a Configuración y luego a Información, donde aparece si el equipo está certificado. Una caja sin certificar o sin Google Play es más riesgosa; una certificada reduce el riesgo, pero en el caso de Videostrong no lo eliminó. Google mantiene la lista de socios de Android certificado para elegir a quién comprarle.
- Fíjate en las señales que da Google. XCPE desactiva la verificación de Play Protect: si la encuentras apagada sin haberlo hecho tú, desconfía. Lo mismo con apps que no instalaste o que ofrecen pagarte por «compartir tu internet» o tu ancho de banda sin usar, que es justo lo que Google pide evitar. Synthient sugiere además usar un servicio en línea que revise si tu IP aparece como proxy residencial.
- Si coincide, desconéctala. Quitarle internet detiene la actividad maliciosa mientras decides. Borrar apps no sirve, porque la puerta trasera vive en el firmware; BleepingComputer explica que para quitarla hace falta instalar un firmware limpio, y TrendAI, que la limpieza depende del fabricante o de reemplazar el equipo. Synthient va más lejos y recomienda deshacerse de estas cajas y reemplazarlas por un equipo certificado de un fabricante conocido.
- Protege el resto de tu red. Synthient recomienda cambiar la contraseña del Wi-Fi, actualizar el firmware del router y, si tienes más aparatos inteligentes, ponerlos en una red aparte, por ejemplo la de invitados, lejos de tus computadoras y celulares.
XCPE muestra que una caja de TV barata puede costar más de lo que dice la etiqueta: no solo el riesgo para quien la usa, sino una conexión doméstica puesta en renta sin permiso. Google cerró la puerta del lado de los servidores y del lado de la certificación, pero los 1.3 millones de cajas ya vendidas siguen con la puerta trasera dentro, y la decisión de desconectarlas queda en manos de sus dueños.
Fuente: Google Threat Intelligence Group (también la imagen de portada); Synthient y su lista de modelos e indicadores; TrendAI; BleepingComputer; The Register; The Next Web; sobre BadBox 2.0, BleepingComputer y Google; ayuda de Google Play sobre la certificación de Play Protect.