
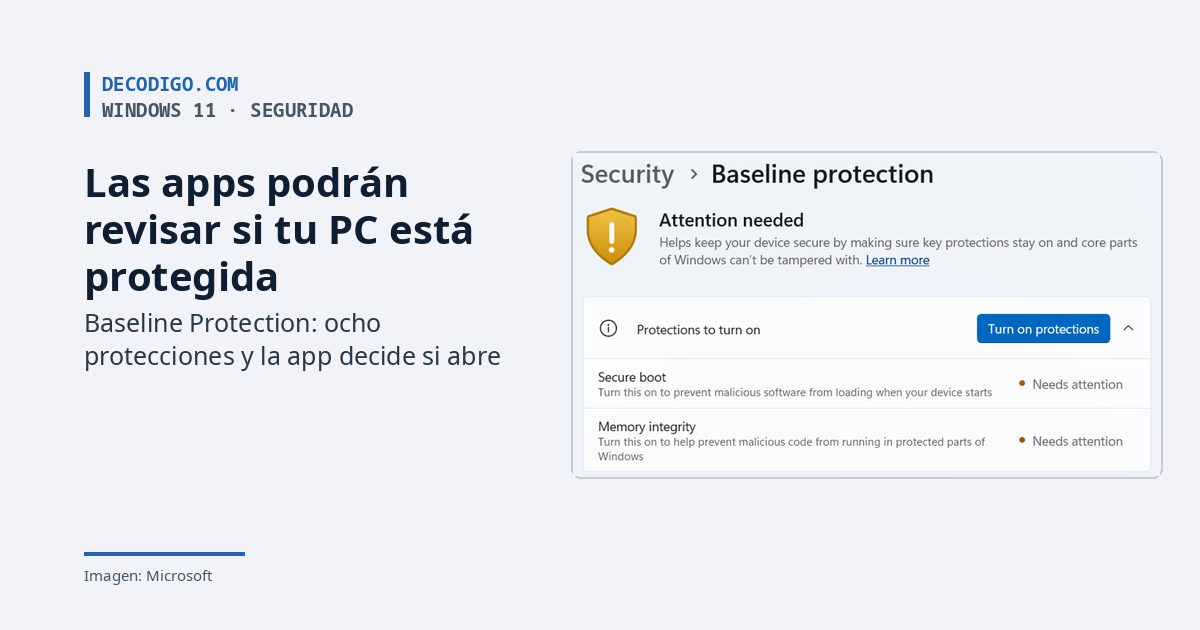
Microsoft presentó en Ignite 2026 Windows Baseline Protection, una revisión de seguridad que Windows 11 hace cada vez que arranca. Comprueba ocho protecciones, entre ellas el chip TPM, Secure Boot y la integridad de memoria, y deja que las apps le pregunten si la PC las cumple. Lo nuevo es lo que pasa después: cada app decide si solo te avisa, si te limita funciones o si de plano no abre. Por ahora está en vista previa para el programa Windows Insider y llegará a todos en 2027.
Las ocho protecciones no son nuevas: todas existen en Windows desde hace años y muchas vienen encendidas de fábrica. Lo que cambia es que Windows las revisa juntas y da un solo resultado que otros programas pueden consultar. Hasta ahora, cada app que quería saber si tu equipo era seguro tenía que hacer sus propias revisiones del TPM, de Secure Boot o de los controladores. Microsoft lo anunció el 17 de noviembre en su blog para administradores, dentro de los anuncios de Ignite 2026, y en la lista de empresas que ya lo prueban aparecen Adobe, Battle.net de Blizzard, Epic Games, 1Password, Dropbox y CrowdStrike.
Claves de Baseline Protection
- Se revisa al encender la PC. Windows usa las mediciones del procesador de seguridad, el chip TPM, para comprobar las ocho protecciones al arrancar. Si apagas cualquiera de ellas, tienes que reiniciar, así que un programa malicioso no puede desactivarlas sin que se note. El resultado es «sí» solo si se cumplen las ocho.
- Tres formas de preguntar. Una app puede pedir un simple sí o no, una lista de lo que falta o un token firmado por el hardware que un servidor puede revisar. Ese token es la opción más difícil de falsificar, y está pensada para casos como bancos o exámenes en línea.
- La app decide qué hacer. Microsoft no obliga a nada: cada desarrollador elige si deja pasar, avisa, limita algunas funciones, lo anota en un registro o bloquea la app. Ninguna de las empresas que lo prueban ha dicho que vaya a bloquear las PC que no pasen.
- Una página nueva en Configuración. En Configuración, Seguridad, Baseline protection, Windows muestra si tu equipo cumple y qué falta. En una PC personal, un botón enciende lo que falta y reinicia. Si hay que activar algo en el firmware, como Secure Boot o el TPM, Windows te guía paso a paso, incluso con un código QR para seguir las instrucciones en el celular. Las apps pueden mandarte directo a esa página.
- En las empresas lo controla el área de TI. Los administradores pueden ver qué equipos no cumplen desde Intune o desde el modo de seguridad básica de Microsoft 365, y exigirlo para dar acceso a los sistemas. En una PC de la empresa, quizá no puedas corregirlo tú.
- Quiénes lo prueban. Microsoft muestra 11 empresas: 1Password, Adobe, Battle.net, CrowdStrike, College Board, Dropbox, Epic Games, Fiserv, Foxit, Raycast y Schoolyear. Adobe dice que le ayudará a detectar software falsificado y malicioso, y Battle.net, que sube la seguridad sin estorbar mucho a los jugadores. Schoolyear, que hace exámenes en línea, lo usará para revisar el equipo antes de que empiece la prueba.
- La lista va a crecer. Microsoft dice que esta es la primera versión y que agregará requisitos con el tiempo. Una PC que pasa hoy podría no pasar con una versión futura.
Quién podría quedarse fuera
Si compraste una PC con Windows 11 en los últimos años y nunca tocaste estas opciones, lo más probable es que ya cumplas casi todo, y si no, el botón de Configuración lo resuelve. El problema es para quienes apagaron alguna protección a propósito. El caso más común es el de los jugadores: la integridad de memoria puede costar algo de rendimiento, y en 2022 la propia Microsoft publicó una guía que decía que apagarla podía mejorar el rendimiento en los juegos. Otros la apagan porque un controlador viejo, de un control, una tarjeta de captura o un programa de overclocking, no es compatible. Con esa opción apagada, la PC no pasa la revisión.
También están quienes usan Linux junto a Windows. Ubuntu, Fedora y otras distribuciones arrancan con Secure Boot encendido, pero hay quien lo apaga para instalar drivers sin firma, como algunos de Nvidia, o para usar distribuciones que no lo soportan. Microsoft no habla de este caso, pero el resultado es el mismo: con Secure Boot apagado, Windows no pasa. Y si instalaste Windows 11 en una PC sin TPM 2.0 con herramientas que se saltan ese requisito, como Rufus o Tiny11, tampoco vas a cumplir, porque el TPM es la base de toda la revisión.
Por ahora nadie te va a bloquear: la función está en pruebas, ninguna app ha dicho que la vaya a exigir y Microsoft deja la decisión a cada desarrollador. Pero la herramienta ya existe, la lista de requisitos va a crecer y entre las empresas que la prueban están Epic Games y Battle.net, que ya usan sistemas anti-cheat. Si apagaste Secure Boot o la integridad de memoria, vale la pena revisar en 2027 si las apps que usas empiezan a pedirlas.
Fuente: blog Windows IT Pro de Microsoft (17 de noviembre de 2026); postura de los socios según Digital Trends.