
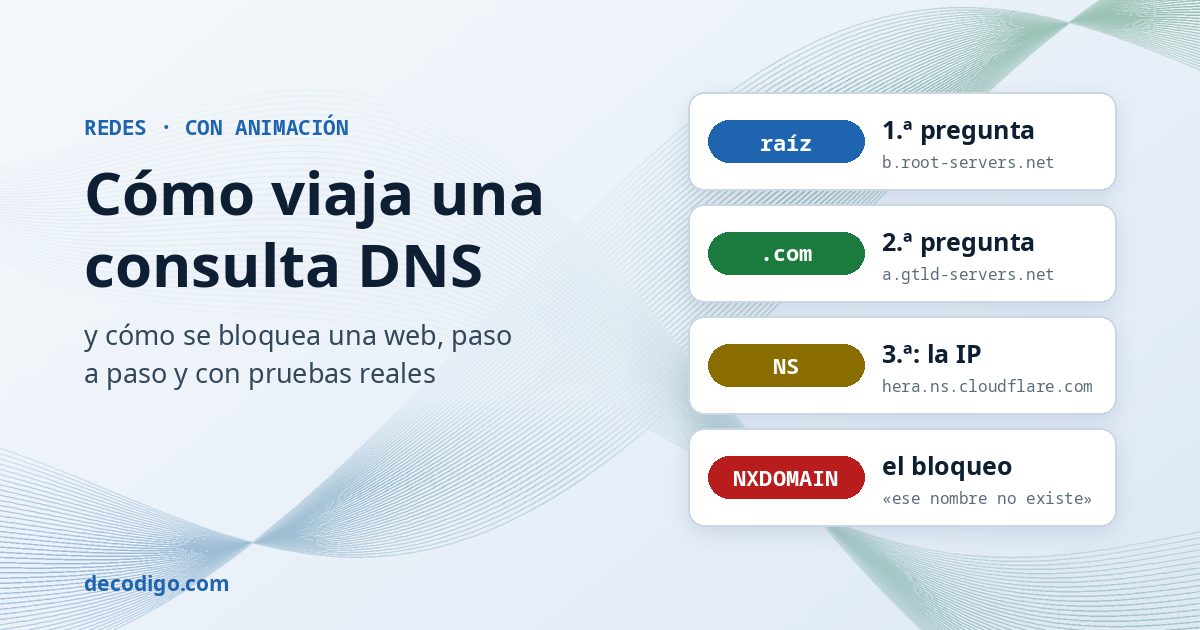
Cada vez que abres una web, tu equipo hace antes una pregunta que casi nunca ves: ¿en qué dirección IP está esta web? La responde el DNS, la «guía» de internet, con una consulta DNS que viaja de servidor en servidor en milésimas de segundo. Ese mismo viaje es el punto donde los jueces, los gobiernos y las empresas intentan bloquear webs, como en el caso de Quad9 en Francia. En esta página lo verás paso a paso en una animación, con las respuestas reales de un resolvedor que bloquea.
Los cuatro actores de una consulta
- Tu equipo, que hace la pregunta. No busca él solo la respuesta: se la pide a un resolvedor.
- El resolvedor DNS, que hace todo el trabajo por ti. Normalmente es el de tu proveedor de internet, pero puedes elegir uno público, como los de Google, Cloudflare o Quad9.
- La jerarquía de servidores: los servidores raíz, que saben quién lleva cada terminación (.com, .org, .mx…); los servidores de cada terminación, que saben quién manda en cada dominio, y el servidor autoritativo del dominio, el que tiene la respuesta de verdad.
- Tu proveedor de internet, por cuya red pasa todo lo que envías, tanto la consulta como la conexión posterior a la web.
Pruébalo: la consulta, paso a paso
Elige un escenario y pulsa «Reproducir», o avanza con «Paso». Los datos son los de una consulta real a example.com, un dominio reservado para ejemplos.
La animación necesita JavaScript.
Así se ve de verdad
La herramienta dig puede hacer el mismo viaje que el resolvedor y enseñarte cada salto con la opción +trace. Esta es la consulta real de la animación (recortada: quitamos las firmas de DNSSEC con +nodnssec):
dig +trace +nodnssec example.com A
salida. 79744 IN NS c.root-servers.net.
. 79744 IN NS d.root-servers.net.
. 79744 IN NS e.root-servers.net.
. 79744 IN NS f.root-servers.net.
. 79744 IN NS g.root-servers.net.
. 79744 IN NS h.root-servers.net.
. 79744 IN NS i.root-servers.net.
. 79744 IN NS j.root-servers.net.
. 79744 IN NS k.root-servers.net.
. 79744 IN NS l.root-servers.net.
. 79744 IN NS m.root-servers.net.
. 79744 IN NS a.root-servers.net.
. 79744 IN NS b.root-servers.net.
;; Received 811 bytes from (el resolvedor del equipo de pruebas)
com. 172800 IN NS a.gtld-servers.net.
com. 172800 IN NS b.gtld-servers.net.
com. 172800 IN NS c.gtld-servers.net.
com. 172800 IN NS d.gtld-servers.net.
com. 172800 IN NS e.gtld-servers.net.
com. 172800 IN NS f.gtld-servers.net.
com. 172800 IN NS g.gtld-servers.net.
com. 172800 IN NS h.gtld-servers.net.
com. 172800 IN NS i.gtld-servers.net.
com. 172800 IN NS j.gtld-servers.net.
com. 172800 IN NS k.gtld-servers.net.
com. 172800 IN NS l.gtld-servers.net.
com. 172800 IN NS m.gtld-servers.net.
;; Received 836 bytes from 170.247.170.2#53(b.root-servers.net)
example.com. 172800 IN NS hera.ns.cloudflare.com.
example.com. 172800 IN NS elliott.ns.cloudflare.com.
;; Received 359 bytes from 192.5.6.30#53(a.gtld-servers.net)
example.com. 300 IN A 172.66.147.243
example.com. 300 IN A 104.20.23.154
;; Received 72 bytes from 108.162.192.162#53(hera.ns.cloudflare.com)
Se leen de arriba abajo, igual que en la animación: primero, los 13 servidores raíz (de a a m.root-servers.net, cada uno con muchas copias repartidas por el mundo); luego, uno de ellos (b.root-servers.net) responde con los servidores de .com; uno de estos (a.gtld-servers.net) dice que example.com lo llevan servidores de Cloudflare, y uno de ellos (hera.ns.cloudflare.com) da por fin las dos IP de la web, con un TTL de 300 segundos.
Cuatro formas de bloquear una web
- En el resolvedor DNS. El resolvedor responde que el dominio no existe o da la IP de una página de aviso. Es barato y no afecta a otras webs, pero se salta cambiando de resolvedor. Es lo que un tribunal de París ha ordenado a Quad9, que ha preferido dejar de dar servicio en Francia.
- En la red del proveedor, por IP. El proveedor descarta todo lo que va a la IP de la web. Funciona aunque cambies de resolvedor, pero si varias webs comparten esa IP, algo habitual en las redes de distribución de contenidos, caen todas.
- Por el nombre en la conexión. Al empezar una conexión HTTPS, el navegador suele enviar el nombre de la web sin cifrar (en una extensión llamada SNI), y el proveedor puede cortar las conexiones que lo lleven. Una extensión más reciente, ECH, cifra también ese nombre, y algunos navegadores ya la admiten.
- En el origen. Retirar el contenido del servidor que lo aloja o suspender el dominio en su registro. Es lo único que lo quita de verdad de internet, pero exige llegar hasta quien lo gestiona, que a menudo está en otro país.
Así responde un resolvedor que bloquea
Para verlo con respuestas reales, montamos en un contenedor desechable un resolvedor Unbound con dos «bloqueos», como los que haría un resolvedor obligado por un juez: example.org debe parecer inexistente y example.net debe llevar a una IP de aviso (192.0.2.1, una dirección reservada para documentación):
server:
    interface: 127.0.0.1
    access-control: 127.0.0.0/8 allow
    do-not-query-localhost: no
    local-zone: "example.org." always_nxdomain
    local-zone: "example.net." redirect
    local-data: "example.net. 300 IN A 192.0.2.1"
Primero, la respuesta normal de un resolvedor público para example.org:
dig @1.1.1.1 example.org A
salida;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 15029
example.org.		209	IN	A	104.20.26.136
example.org.		209	IN	A	172.66.157.237
Y la del resolvedor que bloquea. Para example.org contesta NXDOMAIN, el código de «ese nombre no existe», sin ninguna dirección:
dig @127.0.0.1 example.org A
salida;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN, id: 20897
Para example.net la respuesta parece normal (NOERROR), pero la IP es la de la página de aviso, no la de la web:
dig @127.0.0.1 example.net A
salida;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 65221
example.net.		300	IN	A	192.0.2.1
Basta con preguntar a otro resolvedor, en este caso el de Quad9, para obtener la respuesta real de nuevo:
dig @9.9.9.9 example.org A
salida;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 49332
example.org.		129	IN	A	104.20.26.136
example.org.		129	IN	A	172.66.157.237
DNS cifrado: qué protege y qué no
Las consultas DNS clásicas viajan sin cifrar, así que tu proveedor de internet puede verlas, registrarlas y alterarlas. El DNS sobre HTTPS (DoH) y el DNS sobre TLS (DoT) las meten en una conexión cifrada con el resolvedor que elijas, y los principales navegadores y sistemas operativos ya permiten activarlos.
- Lo que protege: tu proveedor ya no ve qué dominios consultas ni puede cambiar las respuestas por el camino.
- Lo que no protege: el resolvedor que elijas sigue viéndolo todo, y si bloquea un dominio, seguirá bloqueado. Y la IP a la que te conectas después sigue siendo visible, así que el bloqueo por IP funciona igual.
Preguntas frecuentes
- ¿Cómo sé qué resolvedor uso? Normalmente el que te da tu router, que suele ser el de tu proveedor. En la configuración de red de tu equipo o de tu router puedes ver y cambiar las direcciones DNS; en el navegador, busca la opción de «DNS seguro».
- ¿Cambiar de resolvedor es legal? Sí: elegir el servicio de DNS que quieras es tan normal como elegir navegador. Otra cosa es el contenido al que accedas: si es pirata, cambiar de resolvedor no lo hace legal.
- ¿Por qué los jueces no bloquean siempre en el origen? Porque las webs piratas suelen estar alojadas en países donde una orden europea no tiene efecto, y cambian de dominio constantemente. Por eso se ordenan bloqueos «dinámicos» a los intermediarios, que se van ampliando con los dominios nuevos.
- ¿Un resolvedor puede bloquear solo para un país? Solo de forma aproximada, según la IP desde la que llega la consulta, y una VPN lo salta. Es justo el argumento de Quad9: no sabe quién es francés, porque no guarda datos de sus usuarios.
Si quieres profundizar, la guía del DNS explica los tipos de registro y cómo usar dig, y la de HTTPS por dentro cuenta qué pasa en la conexión cifrada que viene después.
Fuentes: el funcionamiento del DNS, en los RFC 1034 y 1035 (NXDOMAIN es el código de error 3, «Name Error»); los servidores raíz, en root-servers.org; el DNS sobre HTTPS, en el RFC 8484, y sobre TLS, en el RFC 7858; los bloqueos de Unbound (local-zone), en su documentación; el caso de Quad9, en su anuncio. Las consultas se hicieron el 23 de octubre de 2026 en un contenedor desechable de Debian 13 con dig 9.20 y Unbound 1.26; las direcciones de example.com y example.org pueden cambiar con el tiempo.